Aller au contenu Hacktron Se connecter [S]
Hacktron Se connecter [S] Clients Blog Documentation Contact Se connecter
Choisir un exemple :

Hacktron Whitebox

Des pentests en boîte blanche complets. À la vitesse de la machine.

Hacktron Whitebox apporte à votre pentest ce qui manque aux tests en boîte noire : votre code source. Grâce à lui, Hacktron trouve les failles de logique métier et de flux de données qu’un testeur externe ne peut pas voir, et prouve chacune d’elles.

Vous voyez le prix avant de commencer et terminez avec un rapport prêt pour SOC 2 ou ISO 27001.

Réservez une démo ou lancez un pentest.

Périmètre

Une application, de son code source à son application déployée.

Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code

Dépôt connecté, URL publique ou archive.

Révision Une branche, un tag ou un commit. Périmètre

Tout le dépôt, ou les dossiers que vous choisissez.

Tests dynamiques

Facultatif. URL de l’app et étapes de connexion test.

Contexte

Facultatif. Notes techniques ou modèle de menaces.

Estimation Pentest lancé
Code Dépôt connecté, URL publique ou archive. Révision Une branche, un tag ou un commit. Périmètre Tout le dépôt, ou les dossiers que vous choisissez. Tests dynamiques Facultatif. URL de l’app et étapes de connexion test. Contexte Facultatif. Notes techniques ou modèle de menaces. Estimation Pentest lancé Code Dépôt connecté, URL publique ou archive. Révision Une branche, un tag ou un commit. Périmètre Tout le dépôt, ou les dossiers que vous choisissez. Tests dynamiques Facultatif. URL de l’app et étapes de connexion test. Contexte Facultatif. Notes techniques ou modèle de menaces. Estimation Pentest lancé Code Dépôt connecté, URL publique ou archive. Révision Une branche, un tag ou un commit. Périmètre Tout le dépôt, ou les dossiers que vous choisissez. Tests dynamiques Facultatif. URL de l’app et étapes de connexion test. Contexte Facultatif. Notes techniques ou modèle de menaces. Estimation Pentest lancé

Tests

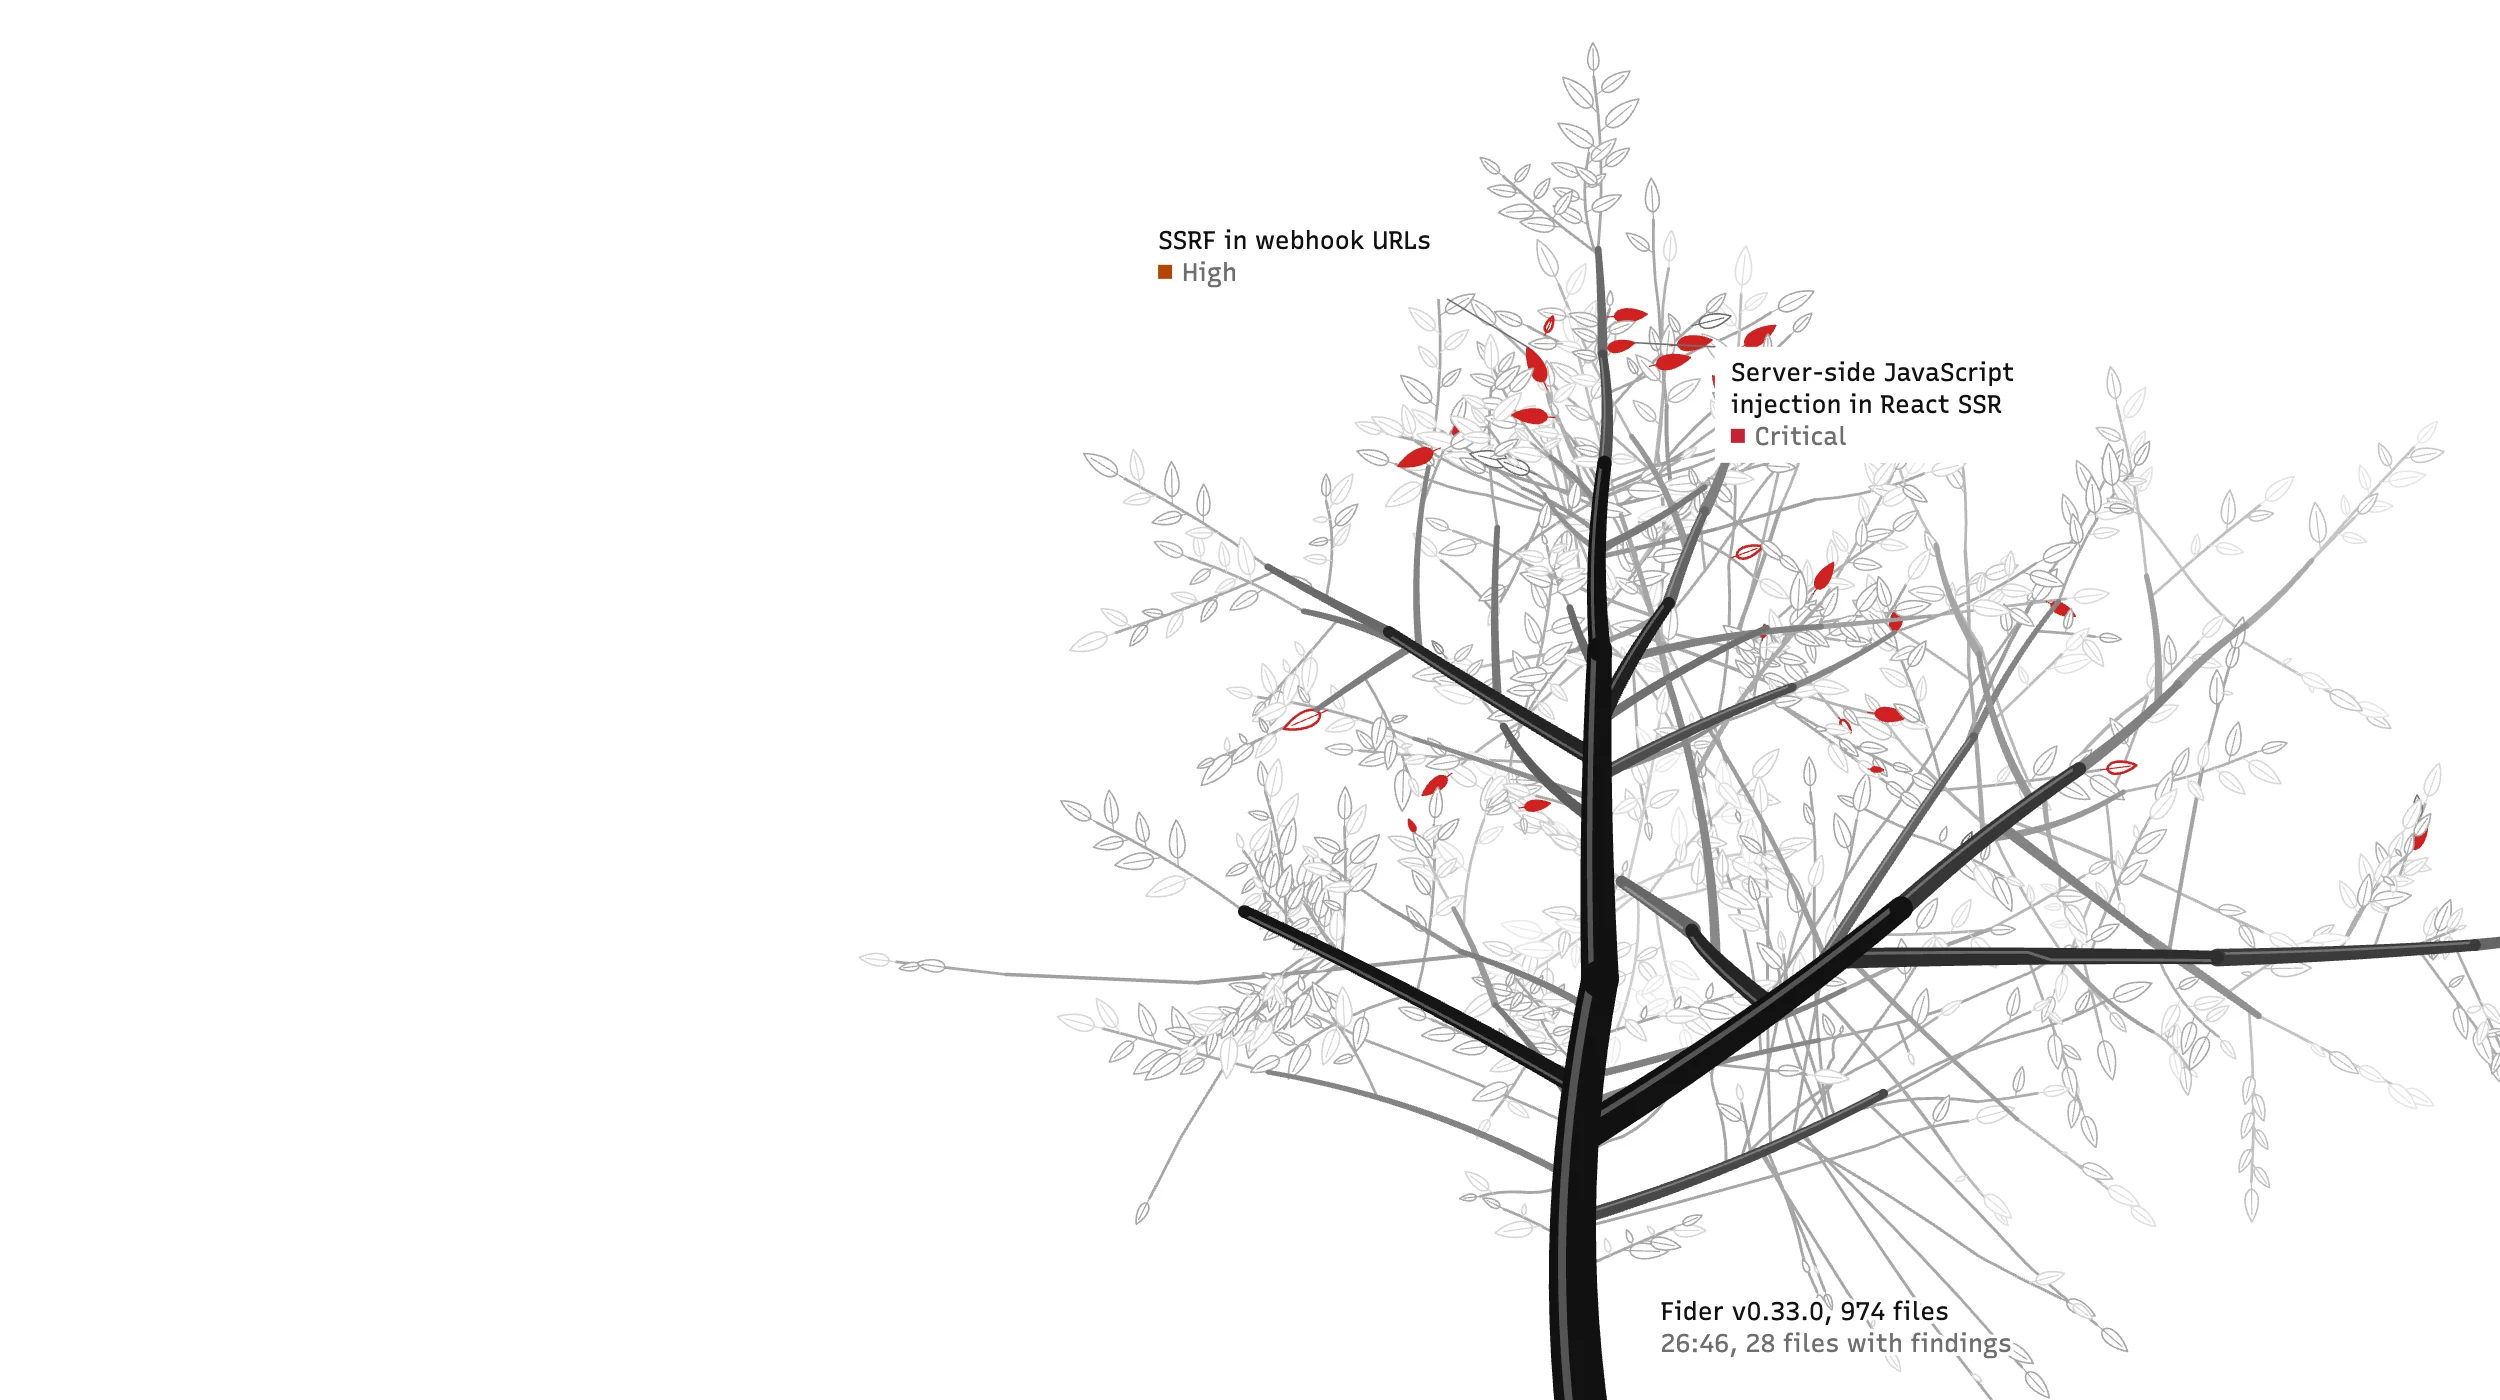
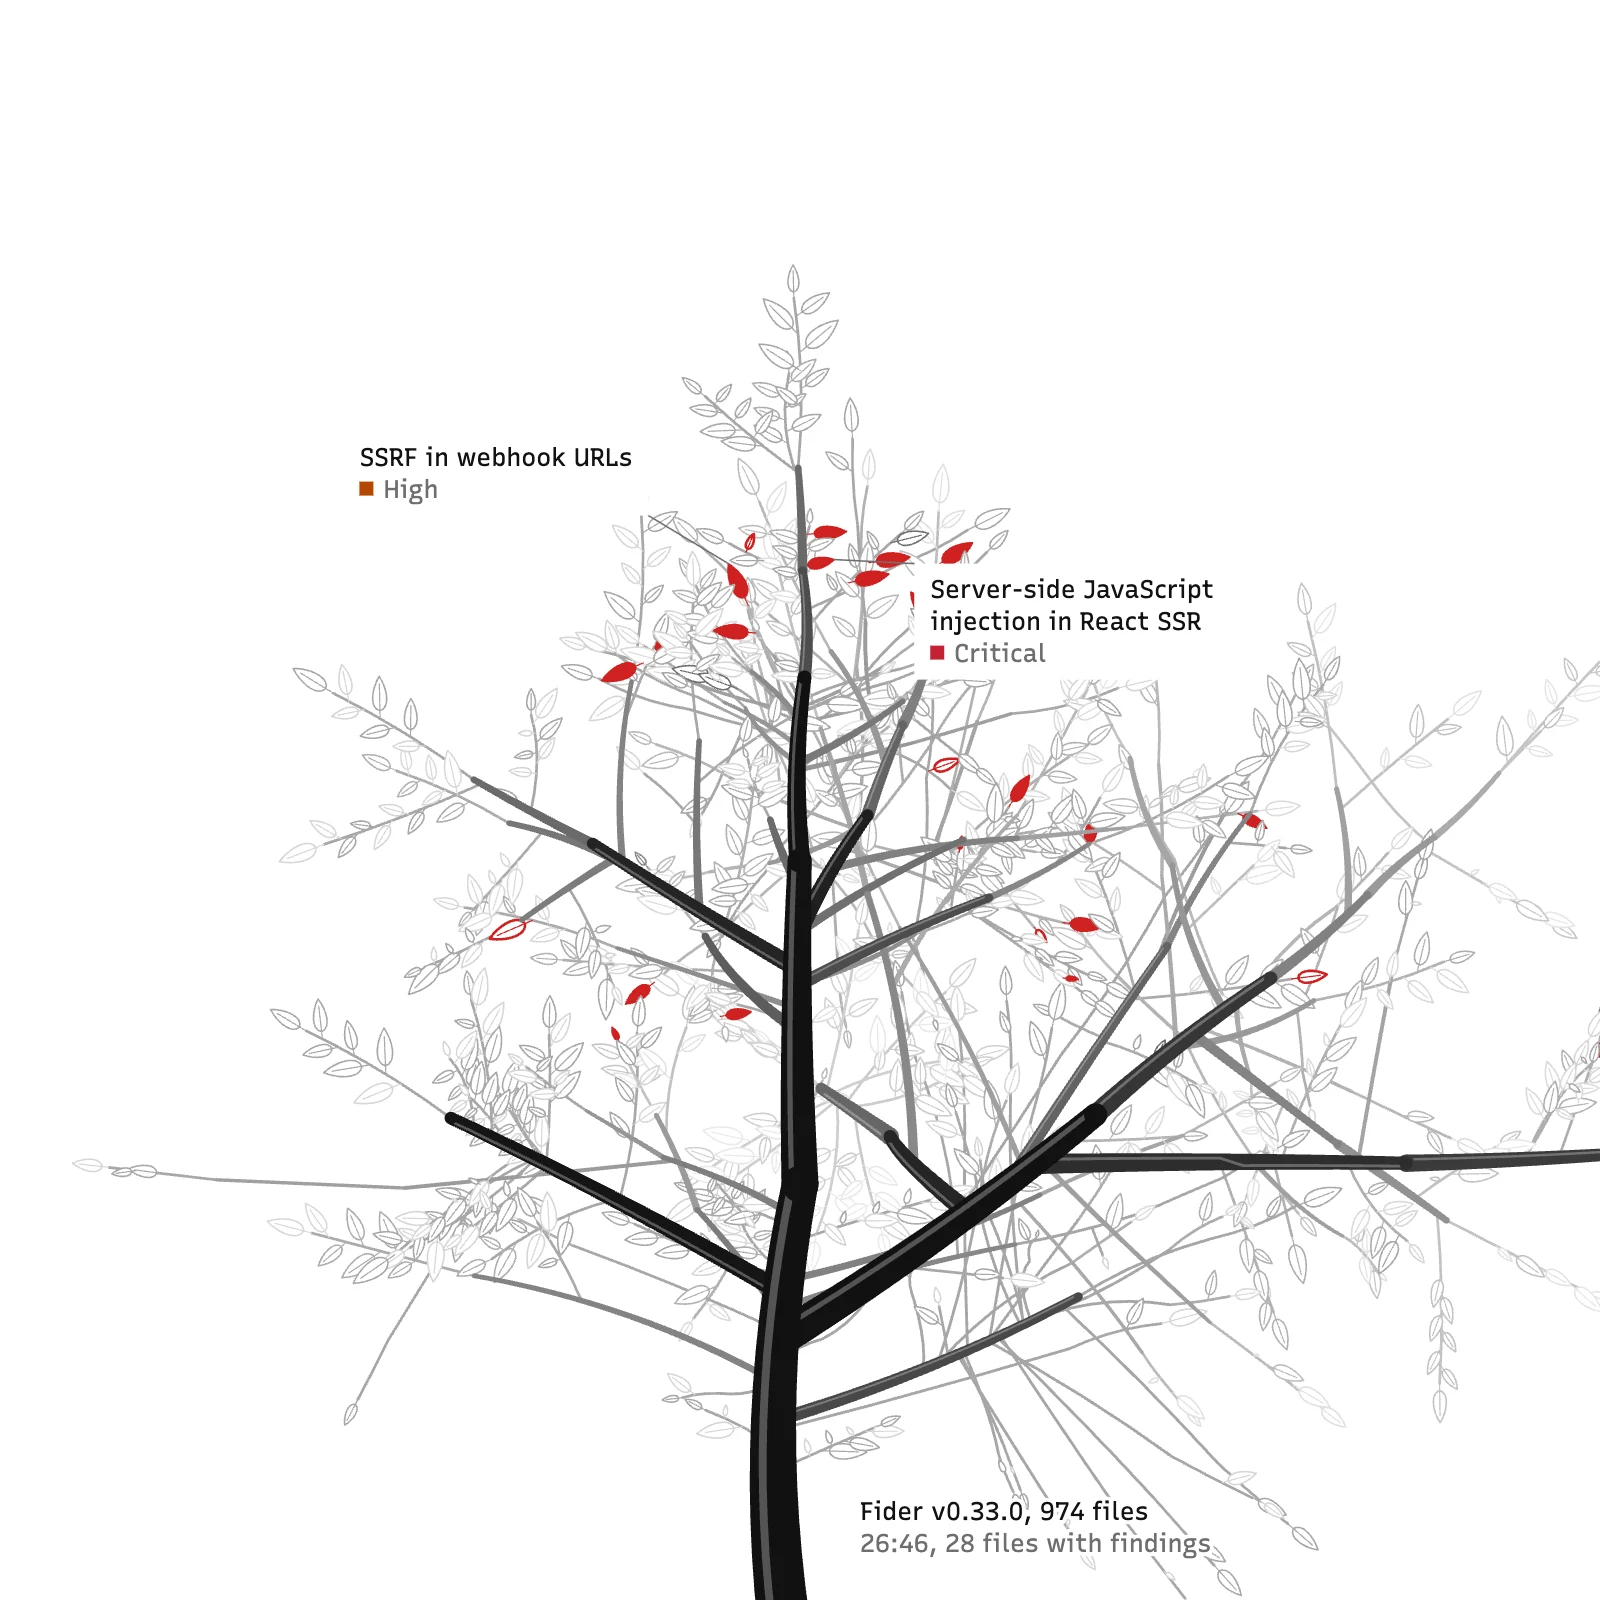
Des agents lisent l’application et suivent les entrées non fiables depuis leur point d’entrée jusqu’à leur point d’utilisation. Chaque découverte potentielle est testée dans une sandbox isolée, ou sur votre application déployée quand les tests dynamiques sont activés, puis confirmée ou écartée avec sa raison. Des chercheurs en sécurité valident les découvertes et livrent des problèmes reproductibles avec des conseils de correction.

Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46 Création de l’environnement Construction du graphe d’appels Cartographie de la surface d’attaque Suivi du flux de données Test dynamique des exploits 26:46

Correctifs

Choisissez Remediate sur une découverte et un agent Hacktron écrit un correctif, le teste et ouvre une pull request.

En savoir plus sur Automations .

Découverte Vérifier Aucun correctif Faux positif Corriger Tester Échec Réussite Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec Découverte Vérifier Corriger Tester Réussite Aucun correctif Faux positif Échec

Rapports

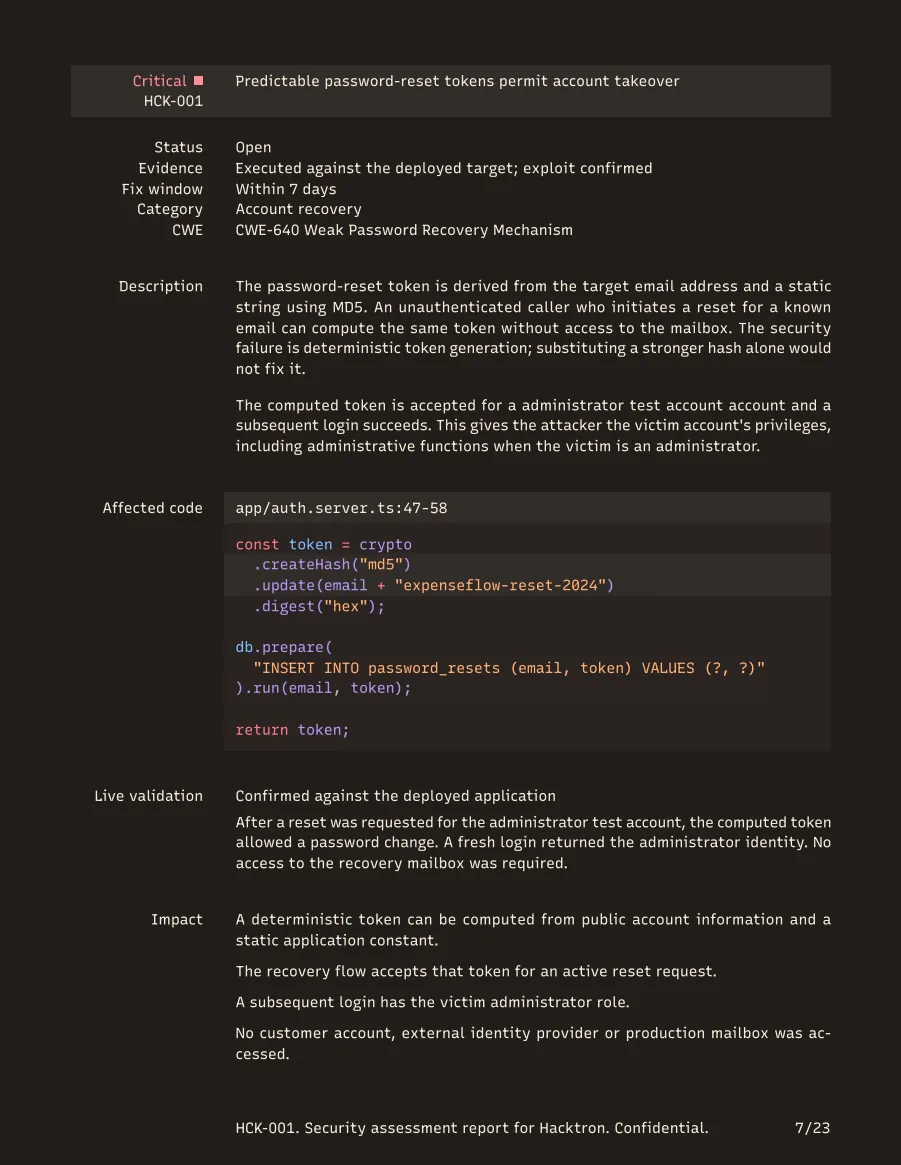
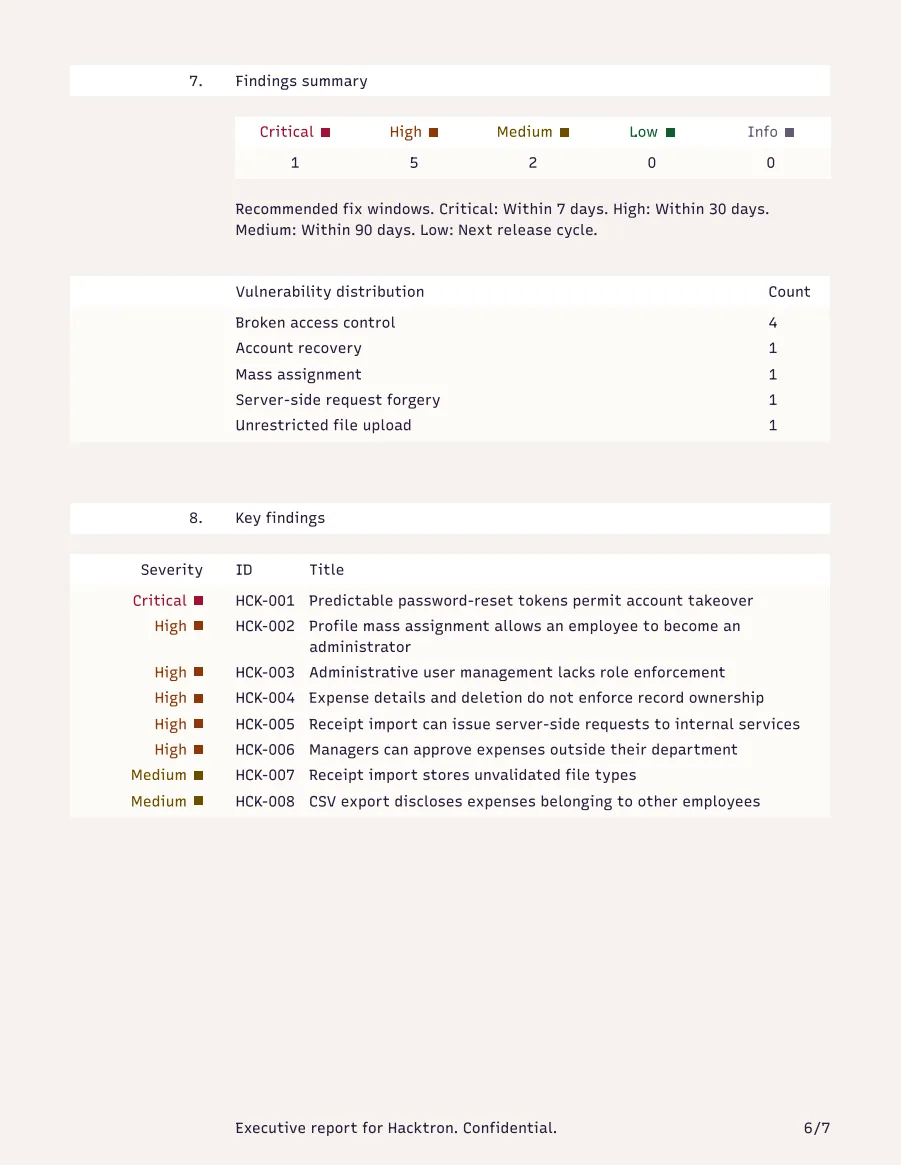
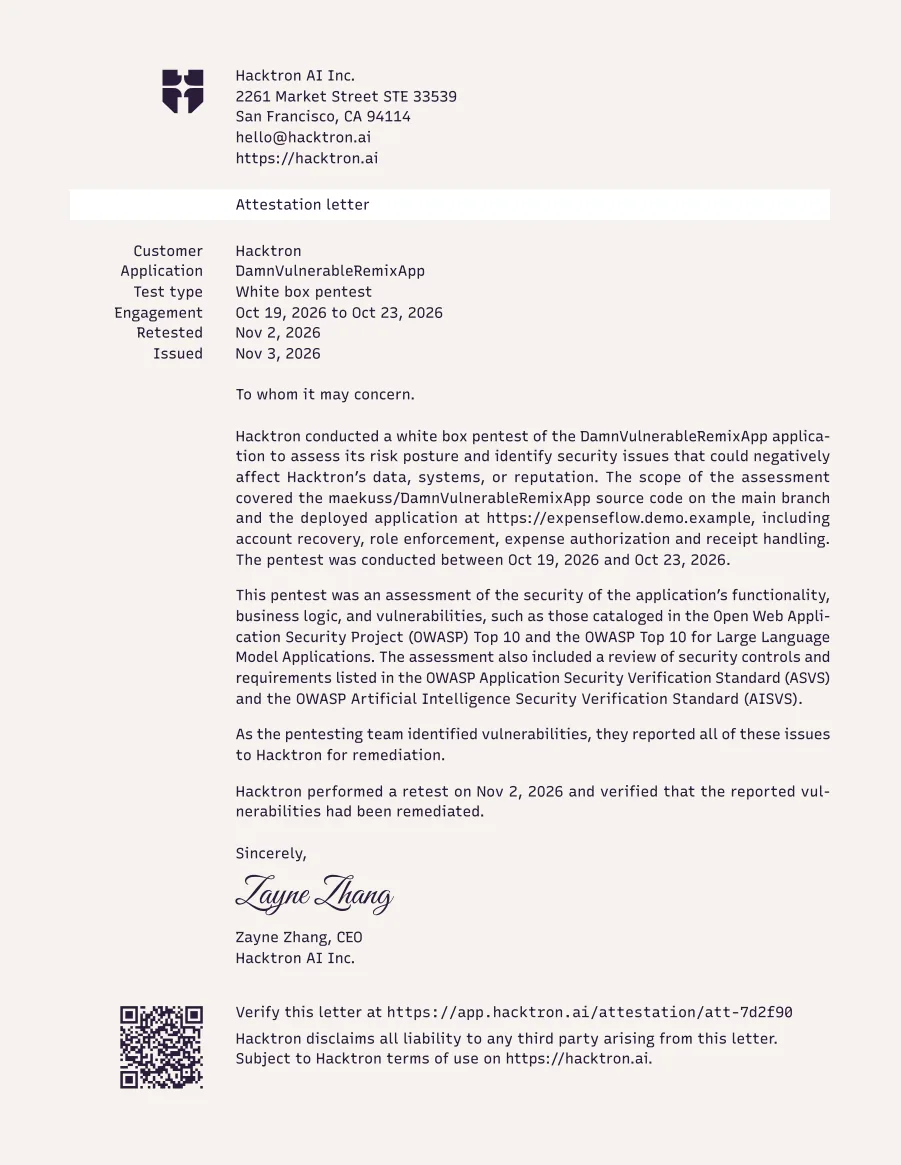
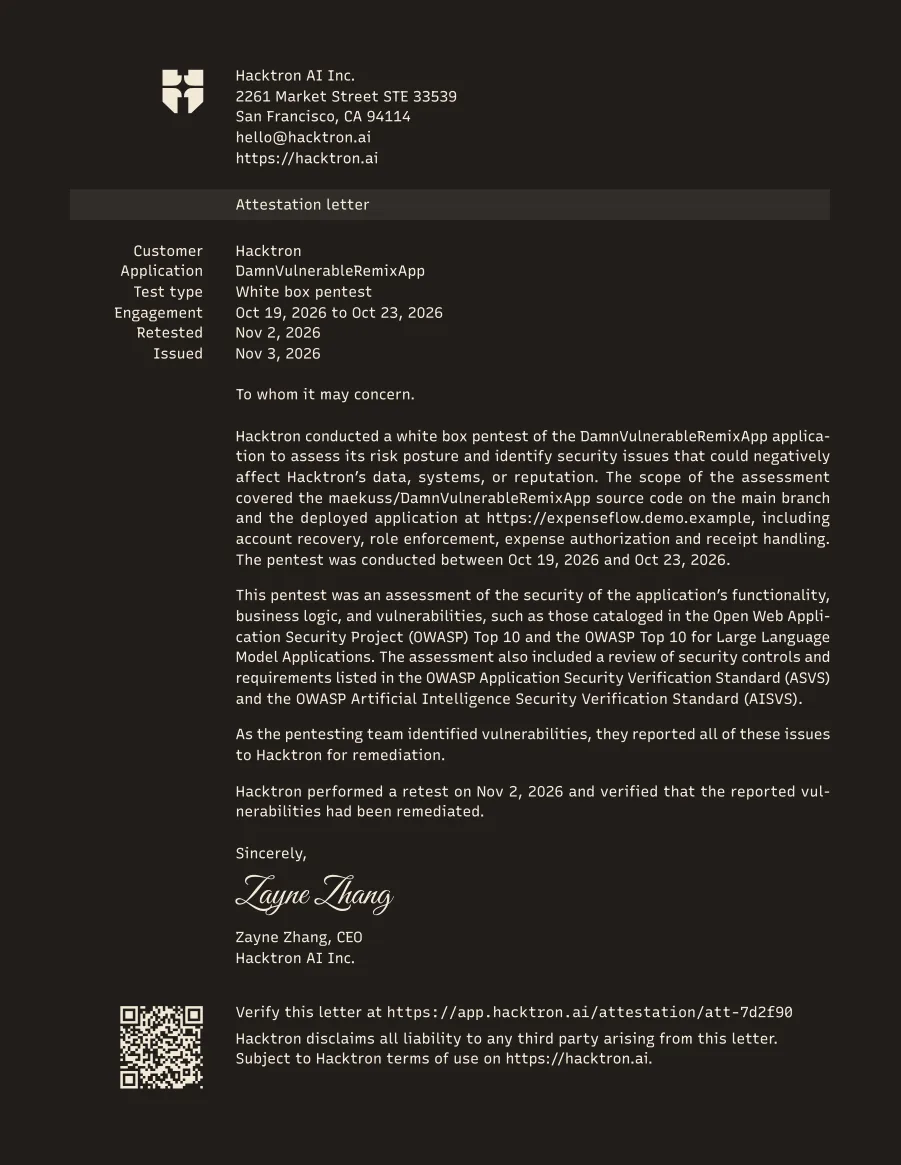
Chaque découverte confirmée indique où elle se trouve, comment elle a été prouvée et comment la corriger. Le rapport complet s’adresse à vos ingénieurs et le rapport de synthèse à la direction et aux auditeurs. Les deux sont réémis après le re-test gratuit, et une lettre d’attestation confirme le pentest.

Le rapport complet d’exemple provient du pentest d’une application de notes de frais de démonstration.
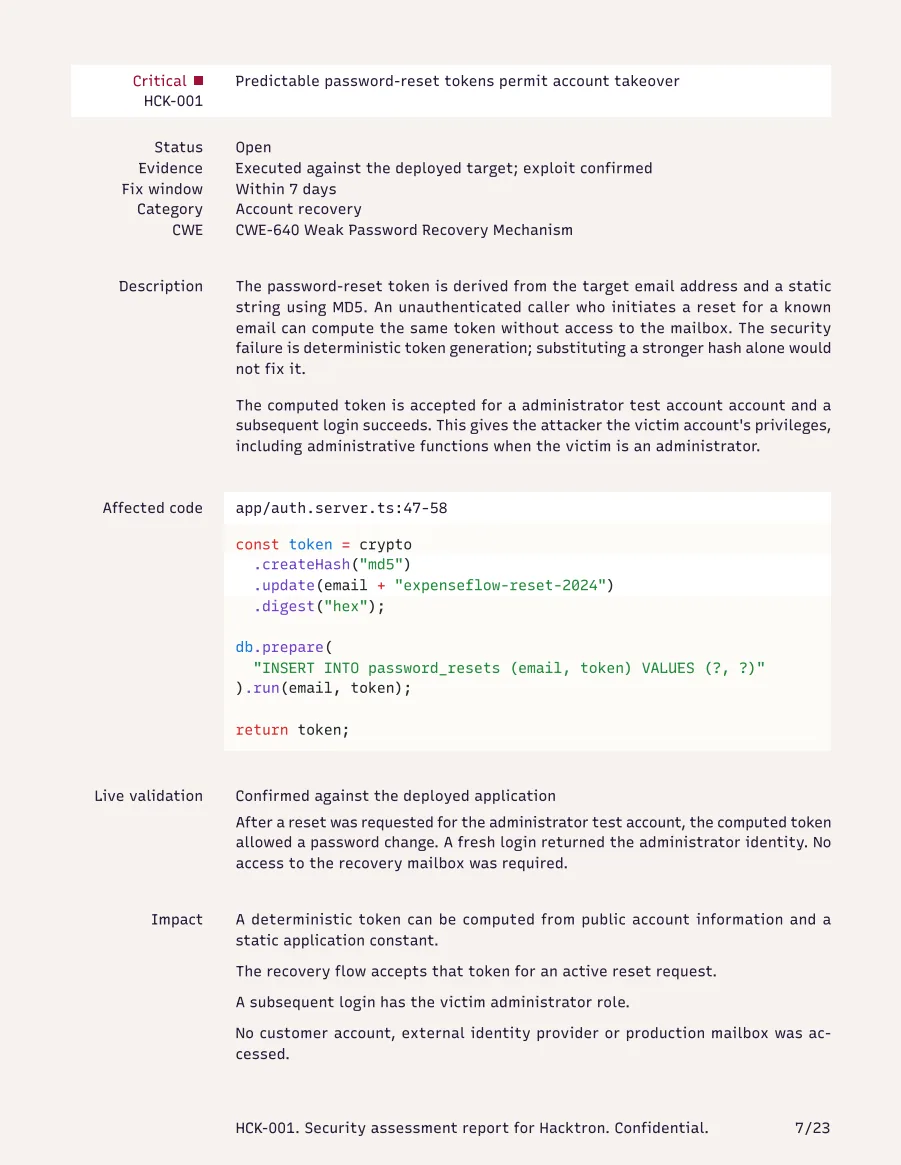
Page 7 du rapport complet d’exemple : découverte HCK-001, des jetons de réinitialisation de mot de passe prévisibles permettent la prise de contrôle de comptesPage 7 du rapport complet d’exemple : découverte HCK-001, des jetons de réinitialisation de mot de passe prévisibles permettent la prise de contrôle de comptes
Rapport complet
Page 6 du rapport de synthèse d’exemple : résumé et principales découvertesPage 6 du rapport de synthèse d’exemple : résumé et principales découvertes
Rapport de synthèse
Exemple de lettre d’attestation confirmant un pentest re-testéExemple de lettre d’attestation confirmant un pentest re-testé
Lettre d’attestation

Prix

Le prix dépend de la taille du code.

Questions

Est-ce un test en boîte noire ?

Non. Whitebox lit le code source et suit donc les détails d’implémentation, les flux de données et la logique métier. Pour du code sensible, téléversez une archive, ou exécutez-le dans votre propre réseau avec l’offre Enterprise.

Les tests dynamiques sont-ils sûrs ?

Ciblez un déploiement de préproduction avec des comptes de test. Avant le début du pentest, Hacktron suit vos étapes de connexion sous vos yeux, et chaque action est journalisée.

Peut-on le lancer depuis nos propres outils ?

Oui. Lancez un pentest depuis Slack, via MCP ou par l’API. Un administrateur de l’organisation approuve le lancement.

Contact

Réservez une démo ou lancez un pentest.

[↓] [↑] [enter] pour ouvrir
Menu
[M]
Suivant dans le menu
[J]
Précédent dans le menu
[K]
Rechercher
[F]
Demander
[A]
Se connecter
[S]
Copier la page
[C]
Écouter
[L]
Justification
[R]
Langue
[G]
Mode sombre
[D]
Contraste élevé
[H]
Raccourcis
[I]
Fermer
[Esc]