Hacktron Whitebox
Pentests de caja blanca completos. A velocidad de máquina.
Hacktron Whitebox le da a tu pentest lo que le falta a una prueba de caja negra: tu código fuente. Con él, Hacktron encuentra los fallos de lógica de negocio y de flujo de datos que un evaluador externo no puede ver, y demuestra cada uno.
Ves el precio antes de empezar y terminas con un informe listo para SOC 2 o ISO 27001.
Alcance
Una aplicación, desde su código fuente hasta su versión desplegada.
Pruebas
Los agentes leen la aplicación y rastrean la entrada no confiable desde donde entra hasta donde se usa. Cada posible hallazgo se prueba en un sandbox aislado, o contra tu aplicación desplegada si las pruebas dinámicas están activadas, y luego se confirma o se descarta con el motivo. Investigadores de seguridad validan los hallazgos y entregan incidencias reproducibles con indicaciones para corregirlas.
Correcciones
Elige Remediate en un hallazgo y un agente de Hacktron escribe una corrección, la prueba y abre un pull request.
Informes
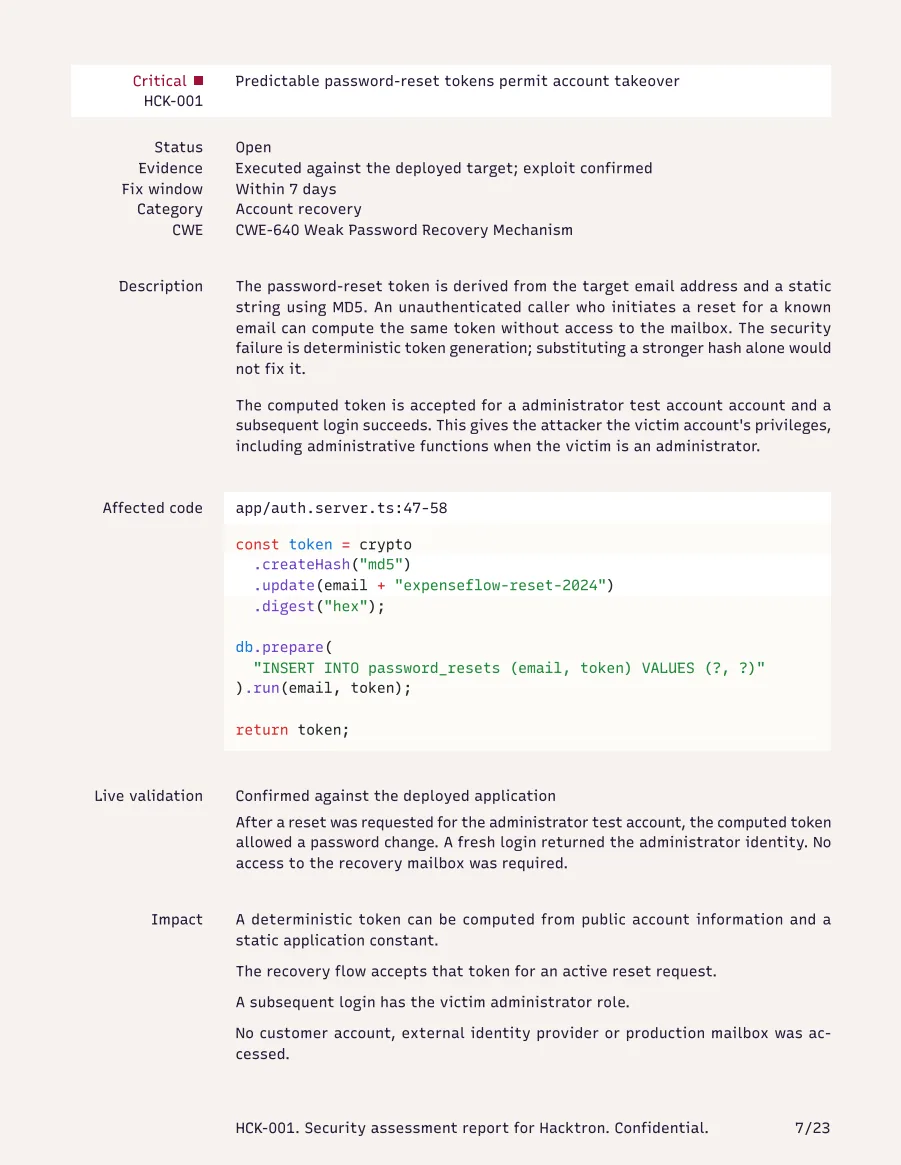
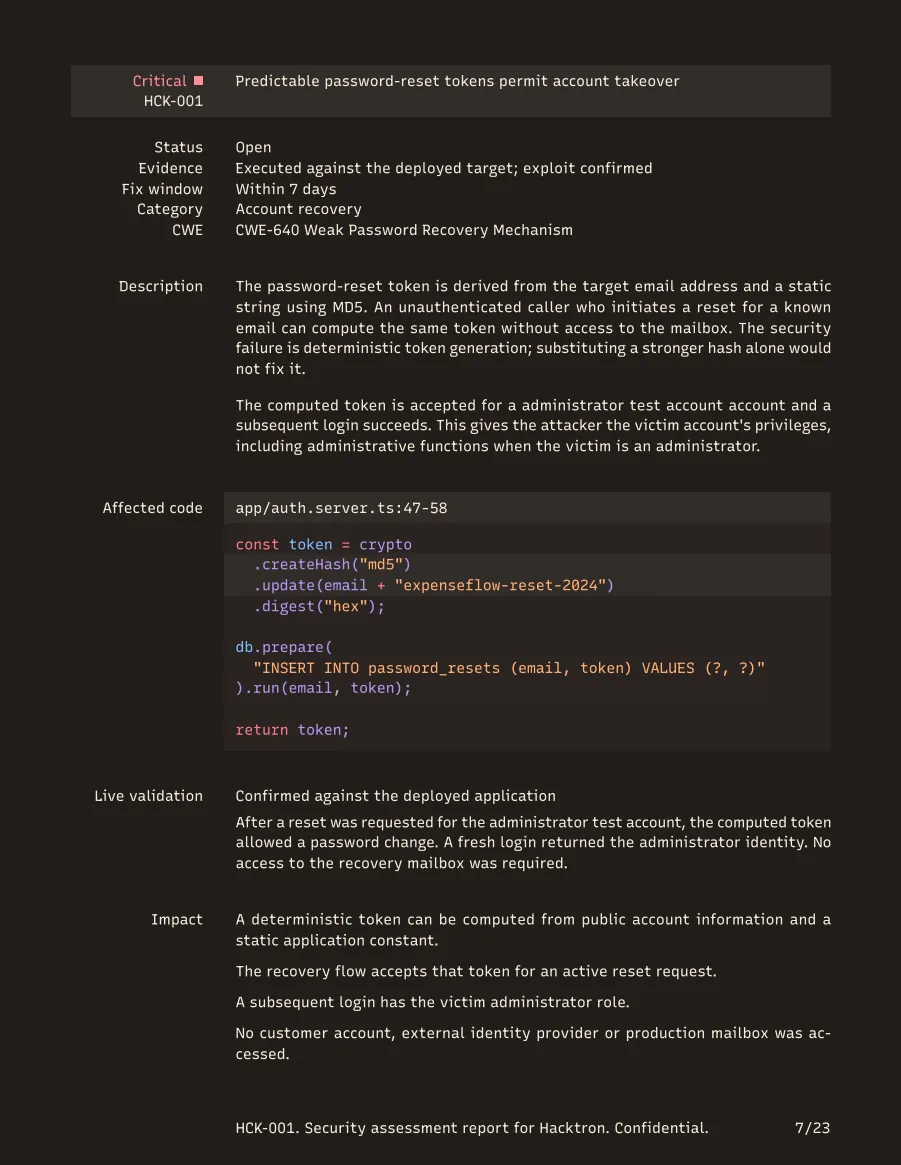
Cada hallazgo confirmado incluye dónde está, cómo se demostró y cómo corregirlo. El informe completo es para tus ingenieros y el informe ejecutivo para la dirección y los auditores. Ambos se vuelven a emitir tras el retest gratuito, y una carta de atestación confirma el pentest.
El informe completo de ejemplo procede de un pentest de una aplicación de gastos de demostración.
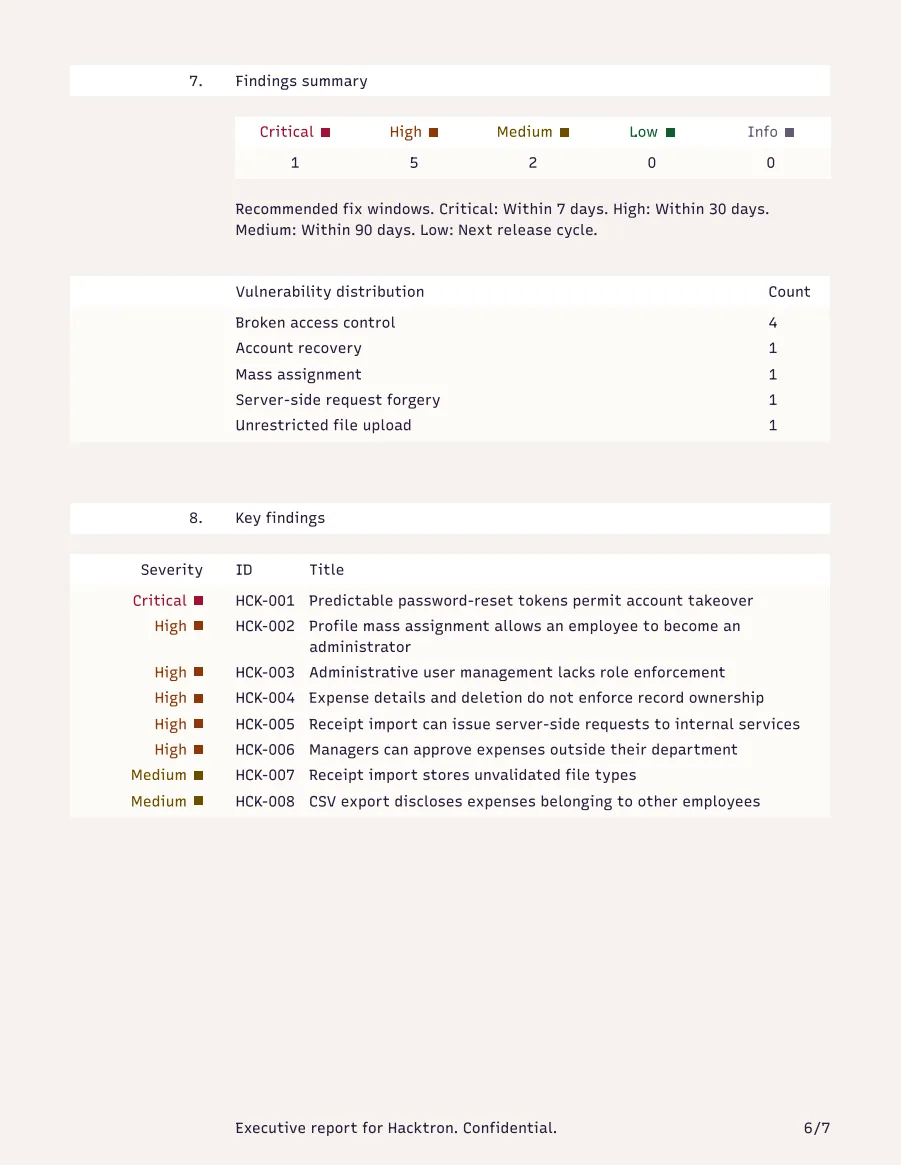
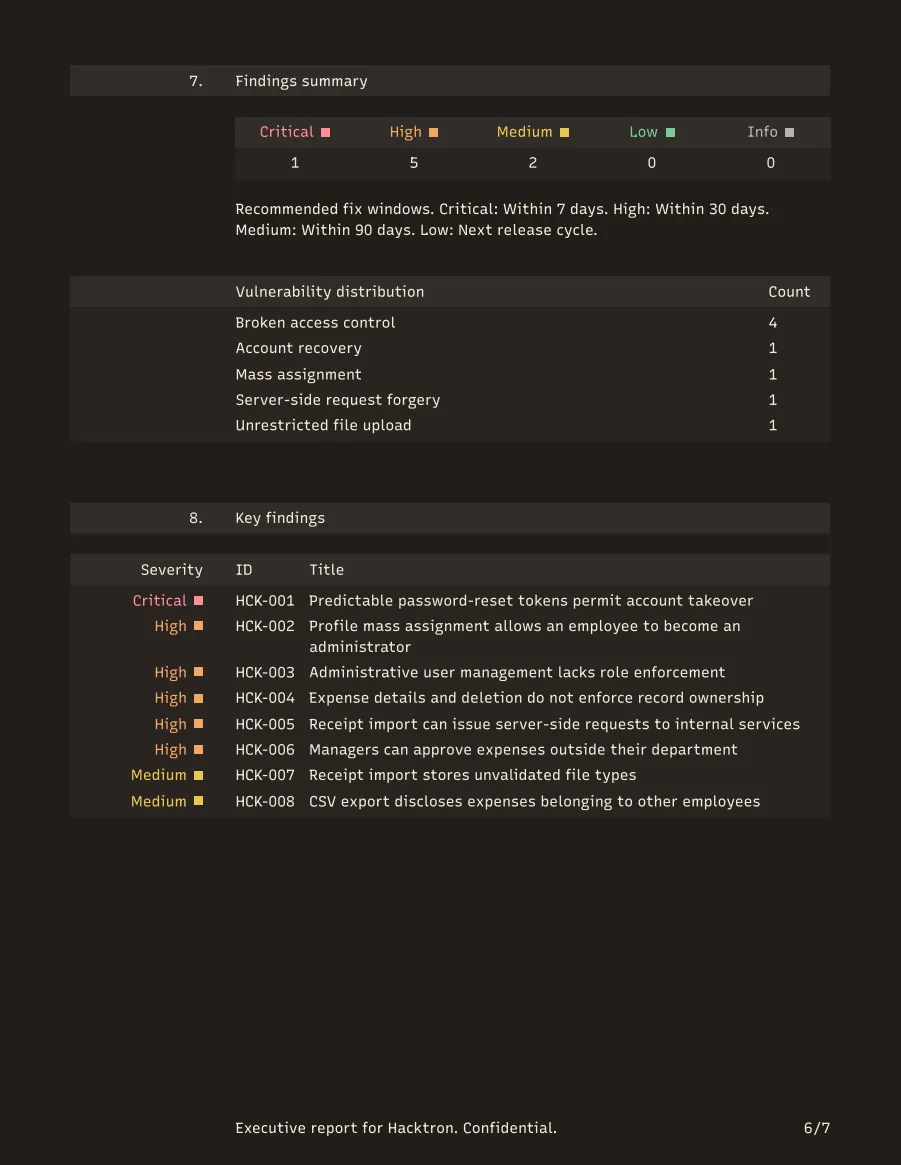
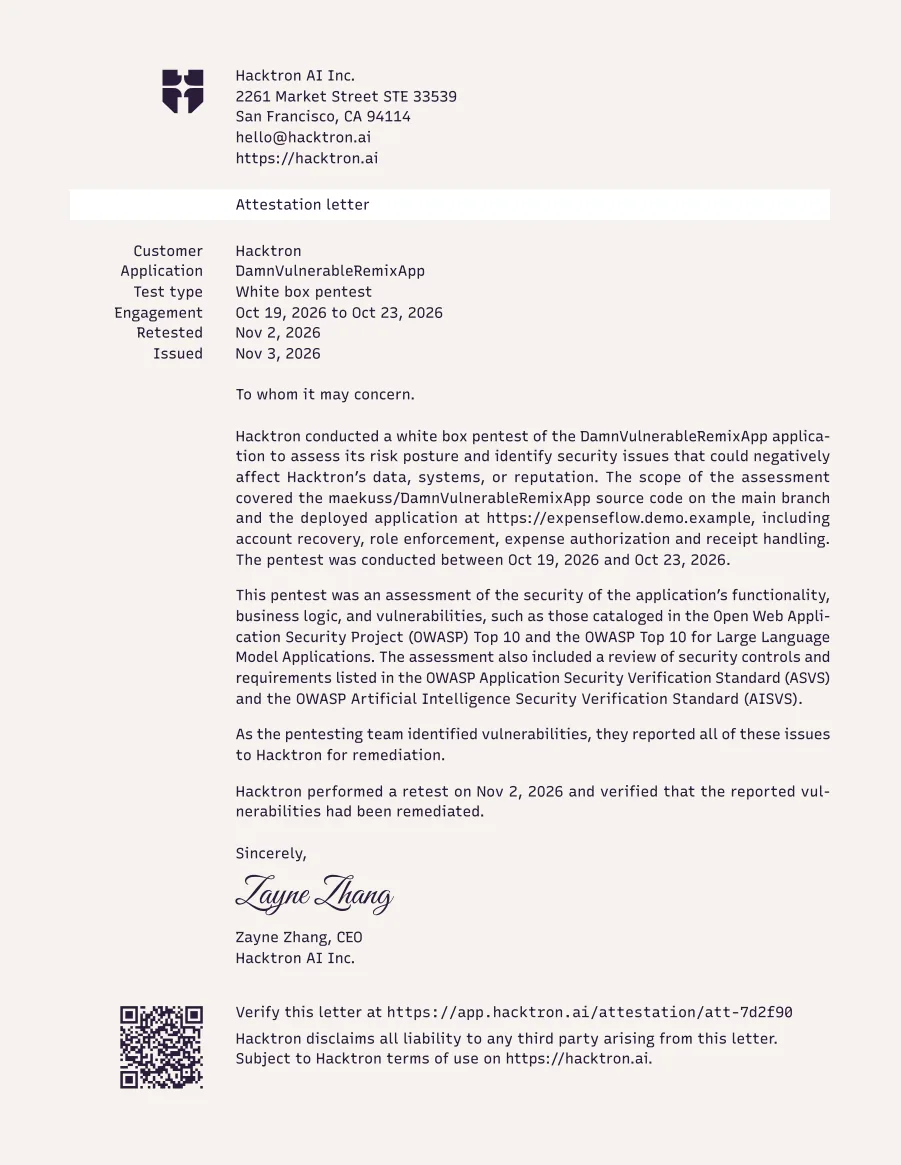
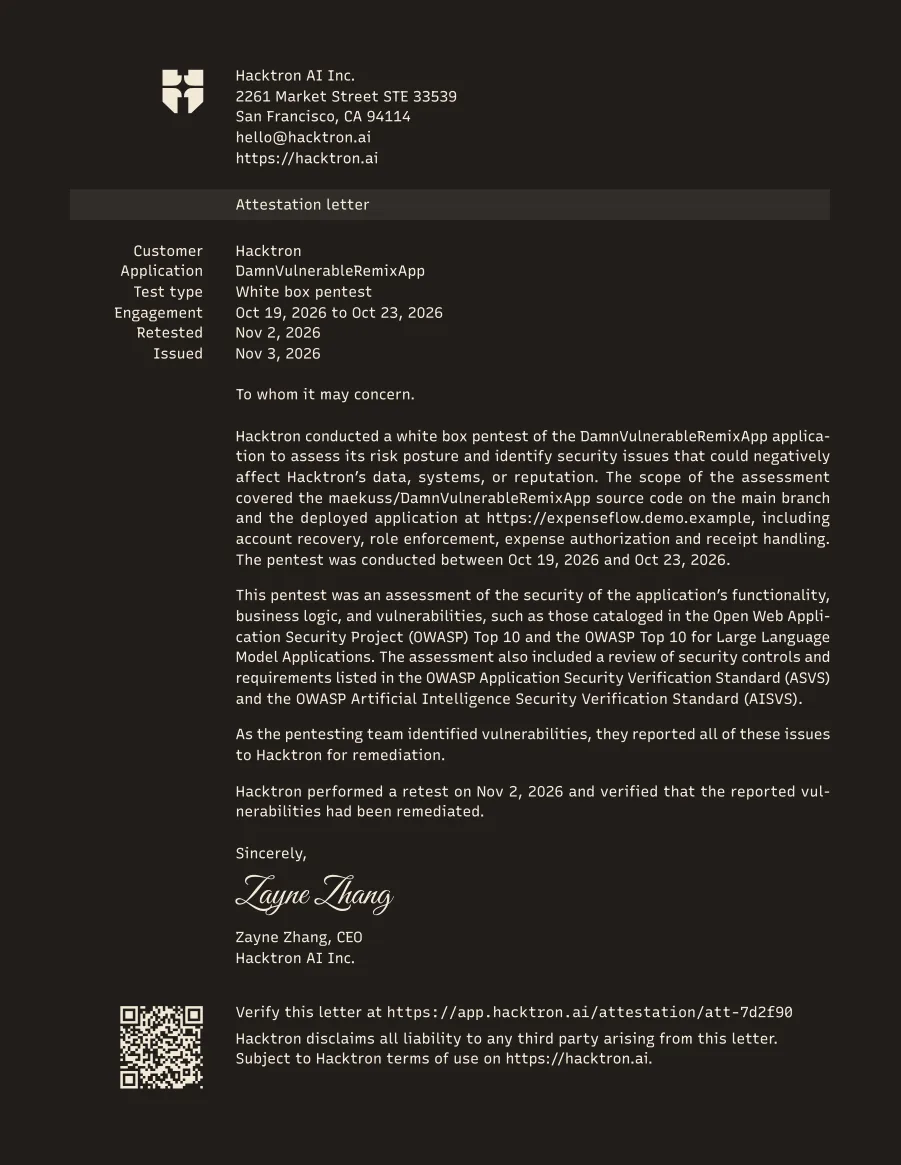
Precio
El precio depende del tamaño del código.
Preguntas
¿Es una prueba de caja negra?
No. Whitebox lee el código fuente, así que sigue los detalles de implementación, los flujos de datos y la lógica de negocio. Para código sensible, sube un archivo comprimido o ejecútalo dentro de tu propia red con el plan Enterprise.
¿Las pruebas dinámicas son seguras?
Apúntalas a un entorno de staging con cuentas de prueba. Antes de que empiece el pentest, Hacktron sigue tus pasos de inicio de sesión mientras miras, y cada acción queda registrada.
¿Podemos iniciarlo desde nuestras propias herramientas?
Sí. Inicia un pentest desde Slack, por MCP o mediante la API. Un administrador de la organización aprueba el inicio.