Hacktron Whitebox
Vollständige White-Box-Pentests. In Maschinengeschwindigkeit.
Hacktron Whitebox gibt Ihrem Pentest, was Black-Box-Tests fehlt: Ihren Quellcode. Damit findet Hacktron die Fehler in Geschäftslogik und Datenfluss, die ein externer Tester nicht sehen kann, und beweist jeden einzelnen.
Sie sehen den Preis, bevor Sie beginnen, und erhalten am Ende einen Bericht für SOC 2 oder ISO 27001.
Demo buchen oder Pentest starten.
Umfang
Eine Anwendung, vom Quellcode bis zur laufenden App.
Tests
Agenten lesen die Anwendung und verfolgen nicht vertrauenswürdige Eingaben von dort, wo sie eintreten, bis dorthin, wo sie verwendet werden. Jeder mögliche Befund wird in einer isolierten Sandbox getestet, oder an Ihrer laufenden Anwendung, wenn dynamische Tests aktiv sind, und dann mit Begründung bestätigt oder verworfen. Sicherheitsforscher validieren die Befunde und liefern reproduzierbare Issues mit Hinweisen zur Behebung.
Fixes
Wählen Sie bei einem Befund Remediate, und ein Hacktron-Agent schreibt einen Fix, testet ihn und öffnet einen Pull Request.
Berichte
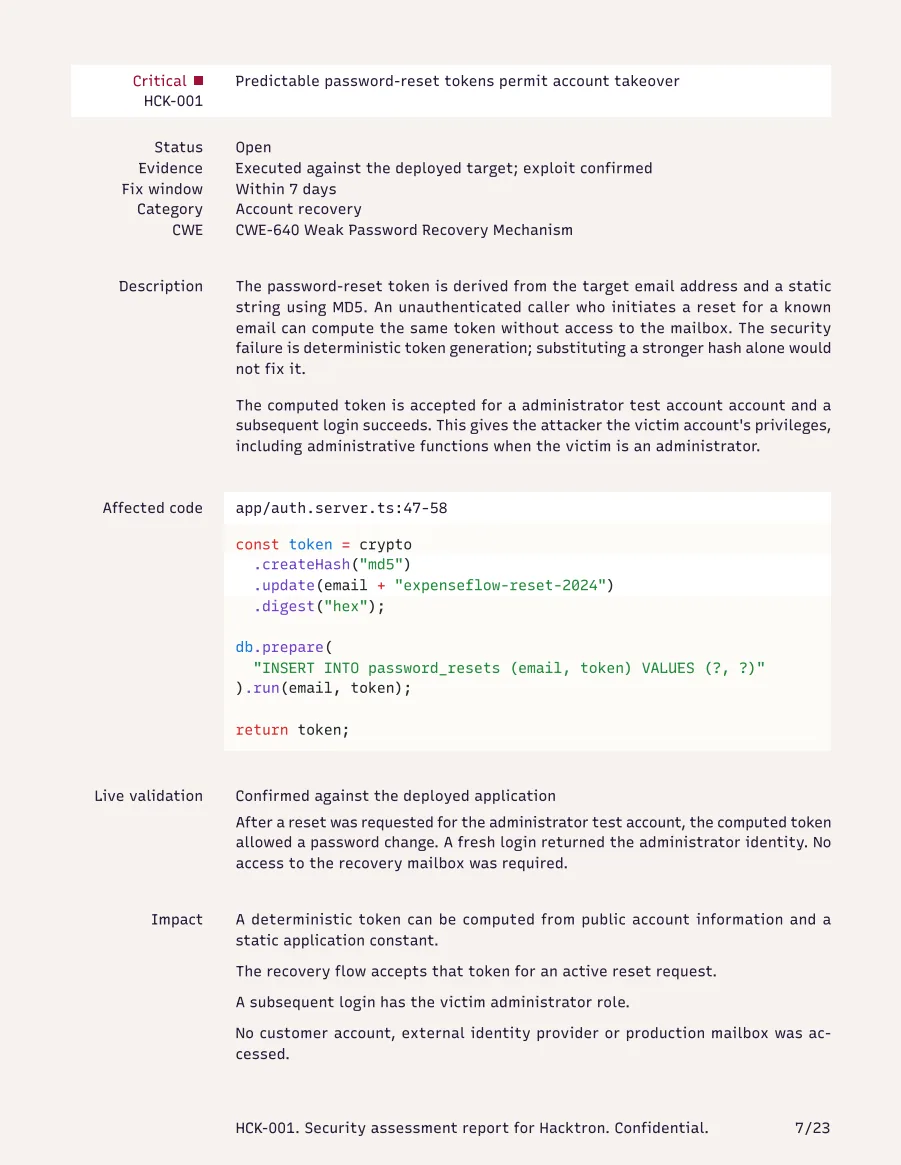
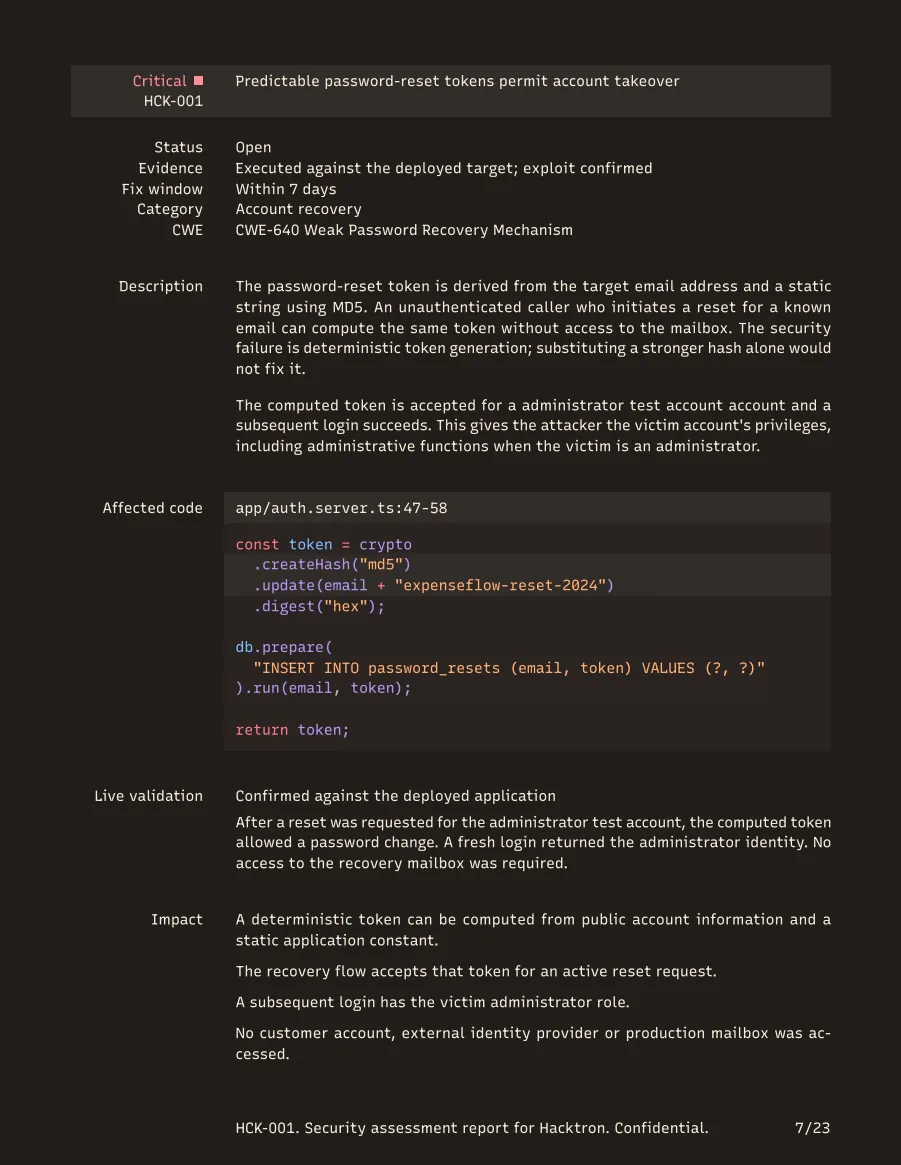
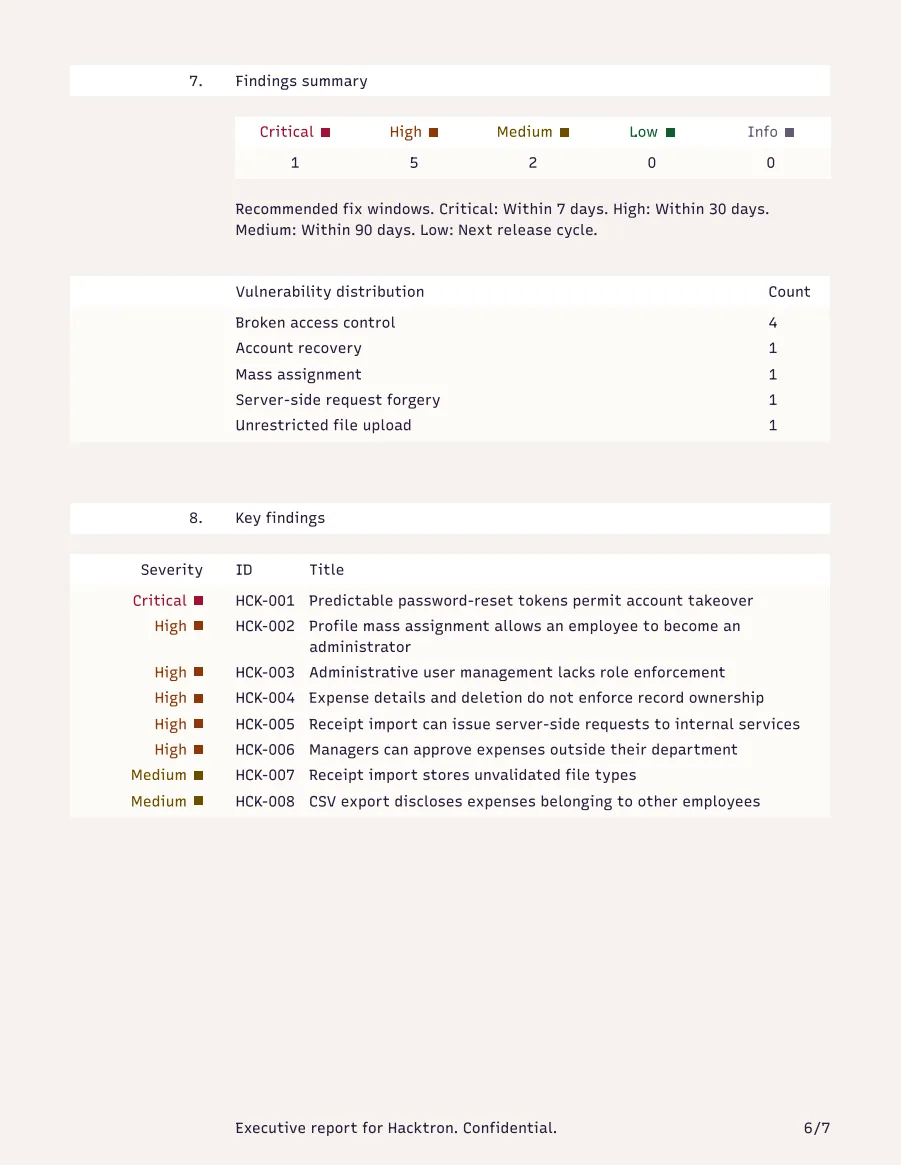
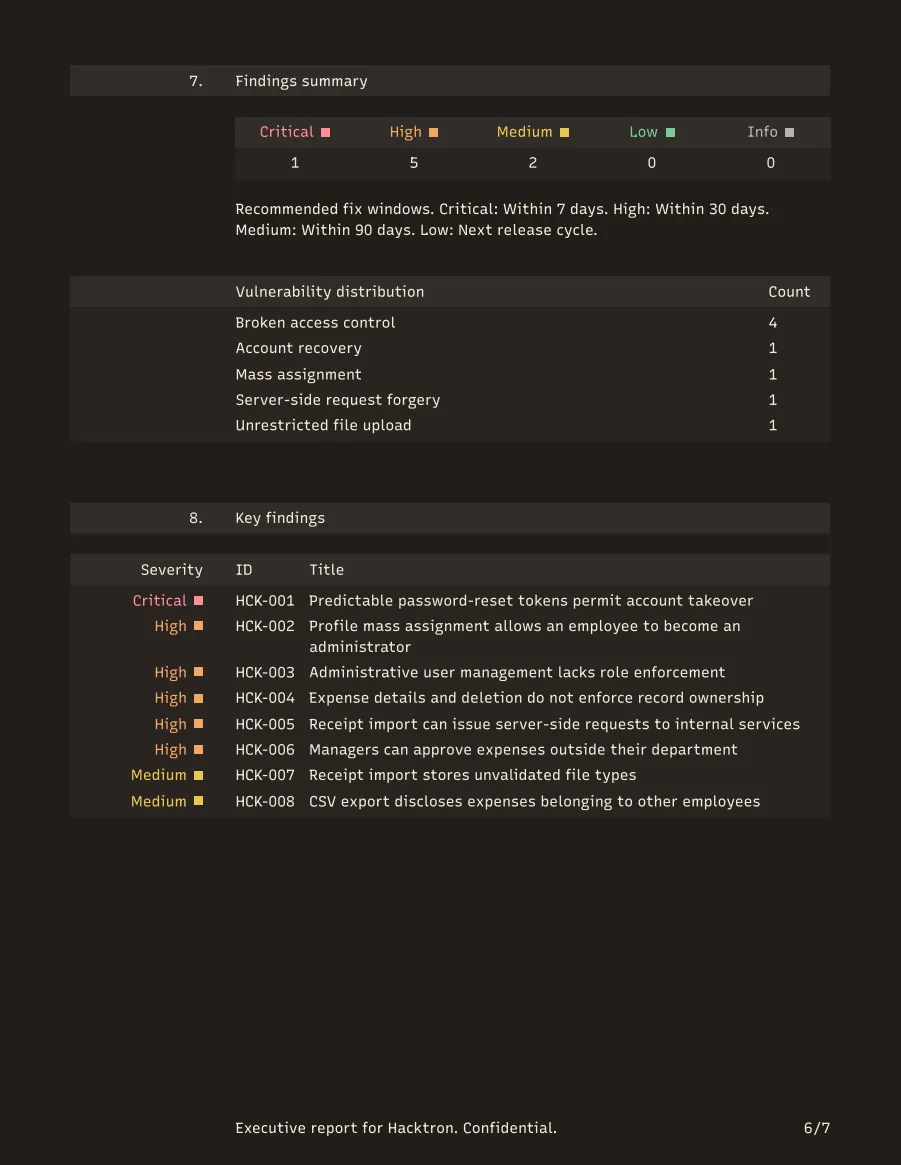
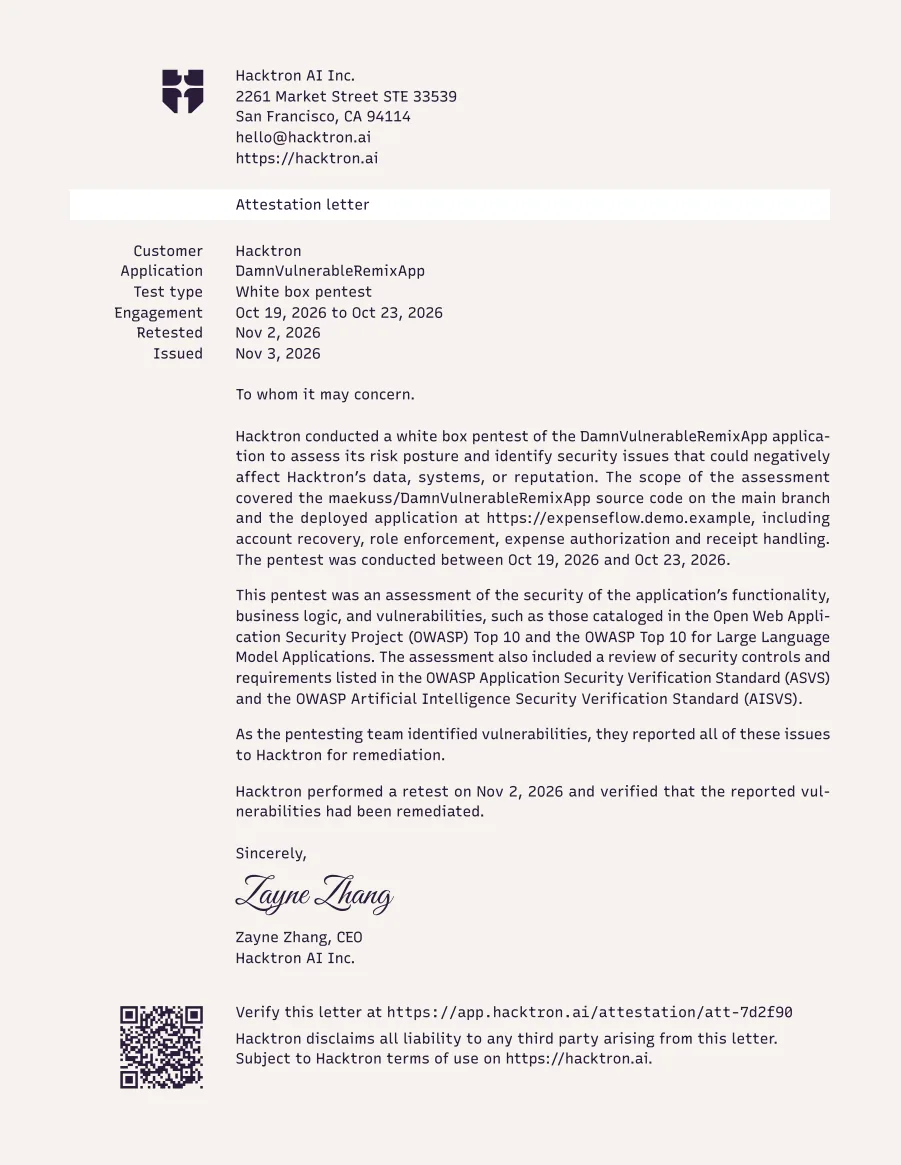
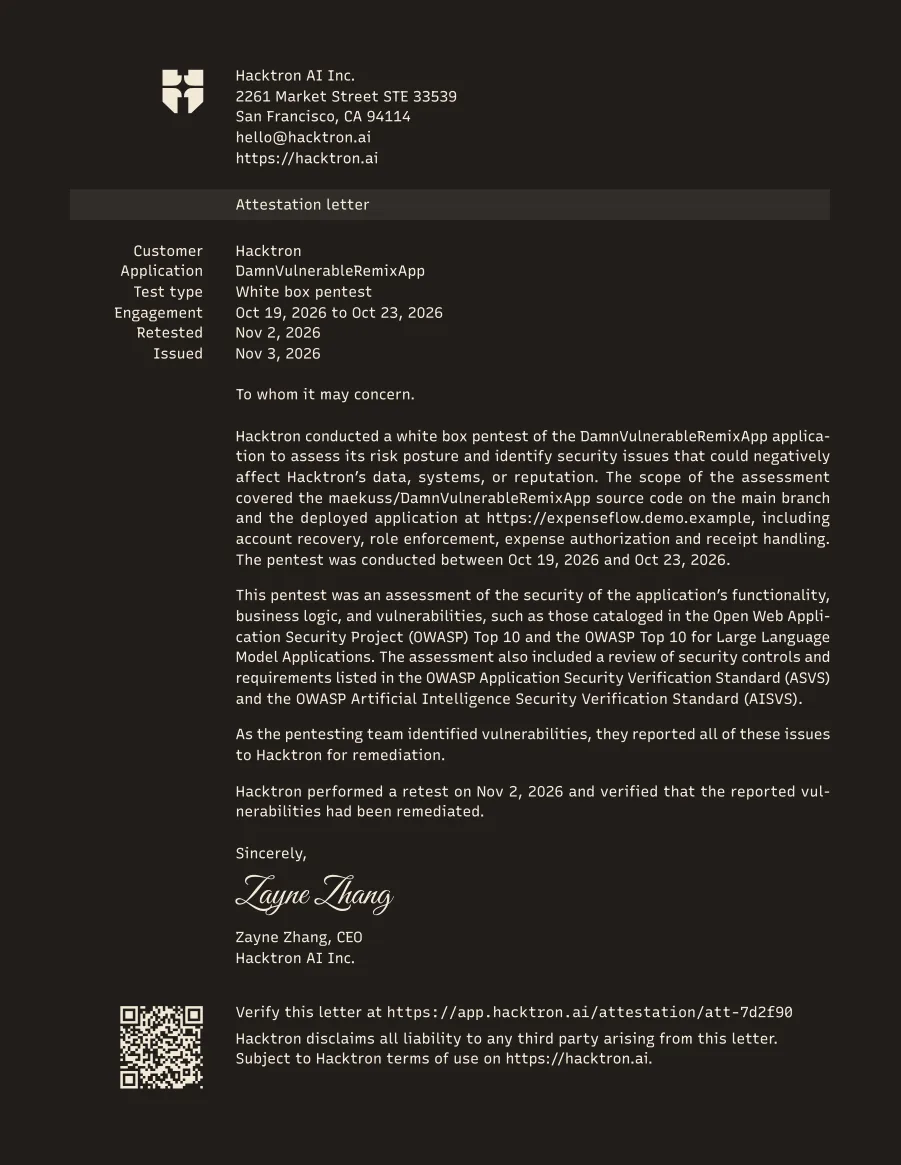
Zu jedem bestätigten Befund gehört, wo er liegt, wie er nachgewiesen wurde und wie er sich beheben lässt. Der vollständige Bericht ist für Ihre Entwickler, der Bericht für die Geschäftsleitung für Management und Prüfer. Beide werden nach dem kostenlosen Retest neu ausgestellt, und ein Bestätigungsschreiben bestätigt den Pentest.
Der vollständige Beispielbericht stammt aus einem Pentest einer Demo-App für Spesen.
Preis
Der Preis richtet sich nach der Größe des Codes.
Fragen
Ist es ein Black-Box-Test?
Nein. Whitebox liest den Quellcode und folgt so Implementierungsdetails, Datenflüssen und Geschäftslogik. Bei sensiblem Code laden Sie ein Archiv hoch oder betreiben es mit dem Enterprise-Plan in Ihrem eigenen Netzwerk.
Sind dynamische Tests sicher?
Richten Sie sie auf eine Staging-Umgebung mit Testkonten. Bevor der Pentest beginnt, führt Hacktron Ihre Anmeldeschritte vor Ihren Augen aus, und jede Aktion wird protokolliert.
Können wir es aus unseren eigenen Tools starten?
Ja. Starten Sie einen Pentest über Slack, MCP oder die API. Ein Admin der Organisation gibt den Start frei.