본문으로 건너뛰기 Hacktron 로그인 [S]
Hacktron 로그인 [S] 고객 사례 블로그 문서 문의 로그인
예시 선택:

Hacktron Whitebox

완전한 화이트박스 침투 테스트. 기계의 속도로.

Hacktron Whitebox는 블랙박스 테스트에 없는 것, 바로 소스 코드를 침투 테스트에 더합니다. 소스 코드가 있기에 Hacktron은 외부 테스터가 볼 수 없는 비즈니스 로직과 데이터 흐름의 결함을 찾아내고 하나하나 입증합니다.

시작하기 전에 가격을 확인하고, SOC 2 또는 ISO 27001에 바로 쓸 수 있는 보고서로 마무리합니다.

데모를 예약하거나 침투 테스트를 시작하세요.

범위

하나의 애플리케이션, 소스 코드부터 배포된 앱까지.

코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드

연결된 저장소, 공개 URL 또는 아카이브.

리비전 브랜치, 태그 또는 커밋. 범위

저장소 전체 또는 선택한 폴더.

동적 테스트

선택 사항. 앱 URL과 테스트 로그인 절차.

컨텍스트

선택 사항. 아키텍처 메모 또는 위협 모델.

견적 테스트 시작
코드 연결된 저장소, 공개 URL 또는 아카이브. 리비전 브랜치, 태그 또는 커밋. 범위 저장소 전체 또는 선택한 폴더. 동적 테스트 선택 사항. 앱 URL과 테스트 로그인 절차. 컨텍스트 선택 사항. 아키텍처 메모 또는 위협 모델. 견적 테스트 시작 코드 연결된 저장소, 공개 URL 또는 아카이브. 리비전 브랜치, 태그 또는 커밋. 범위 저장소 전체 또는 선택한 폴더. 동적 테스트 선택 사항. 앱 URL과 테스트 로그인 절차. 컨텍스트 선택 사항. 아키텍처 메모 또는 위협 모델. 견적 테스트 시작 코드 연결된 저장소, 공개 URL 또는 아카이브. 리비전 브랜치, 태그 또는 커밋. 범위 저장소 전체 또는 선택한 폴더. 동적 테스트 선택 사항. 앱 URL과 테스트 로그인 절차. 컨텍스트 선택 사항. 아키텍처 메모 또는 위협 모델. 견적 테스트 시작

테스트

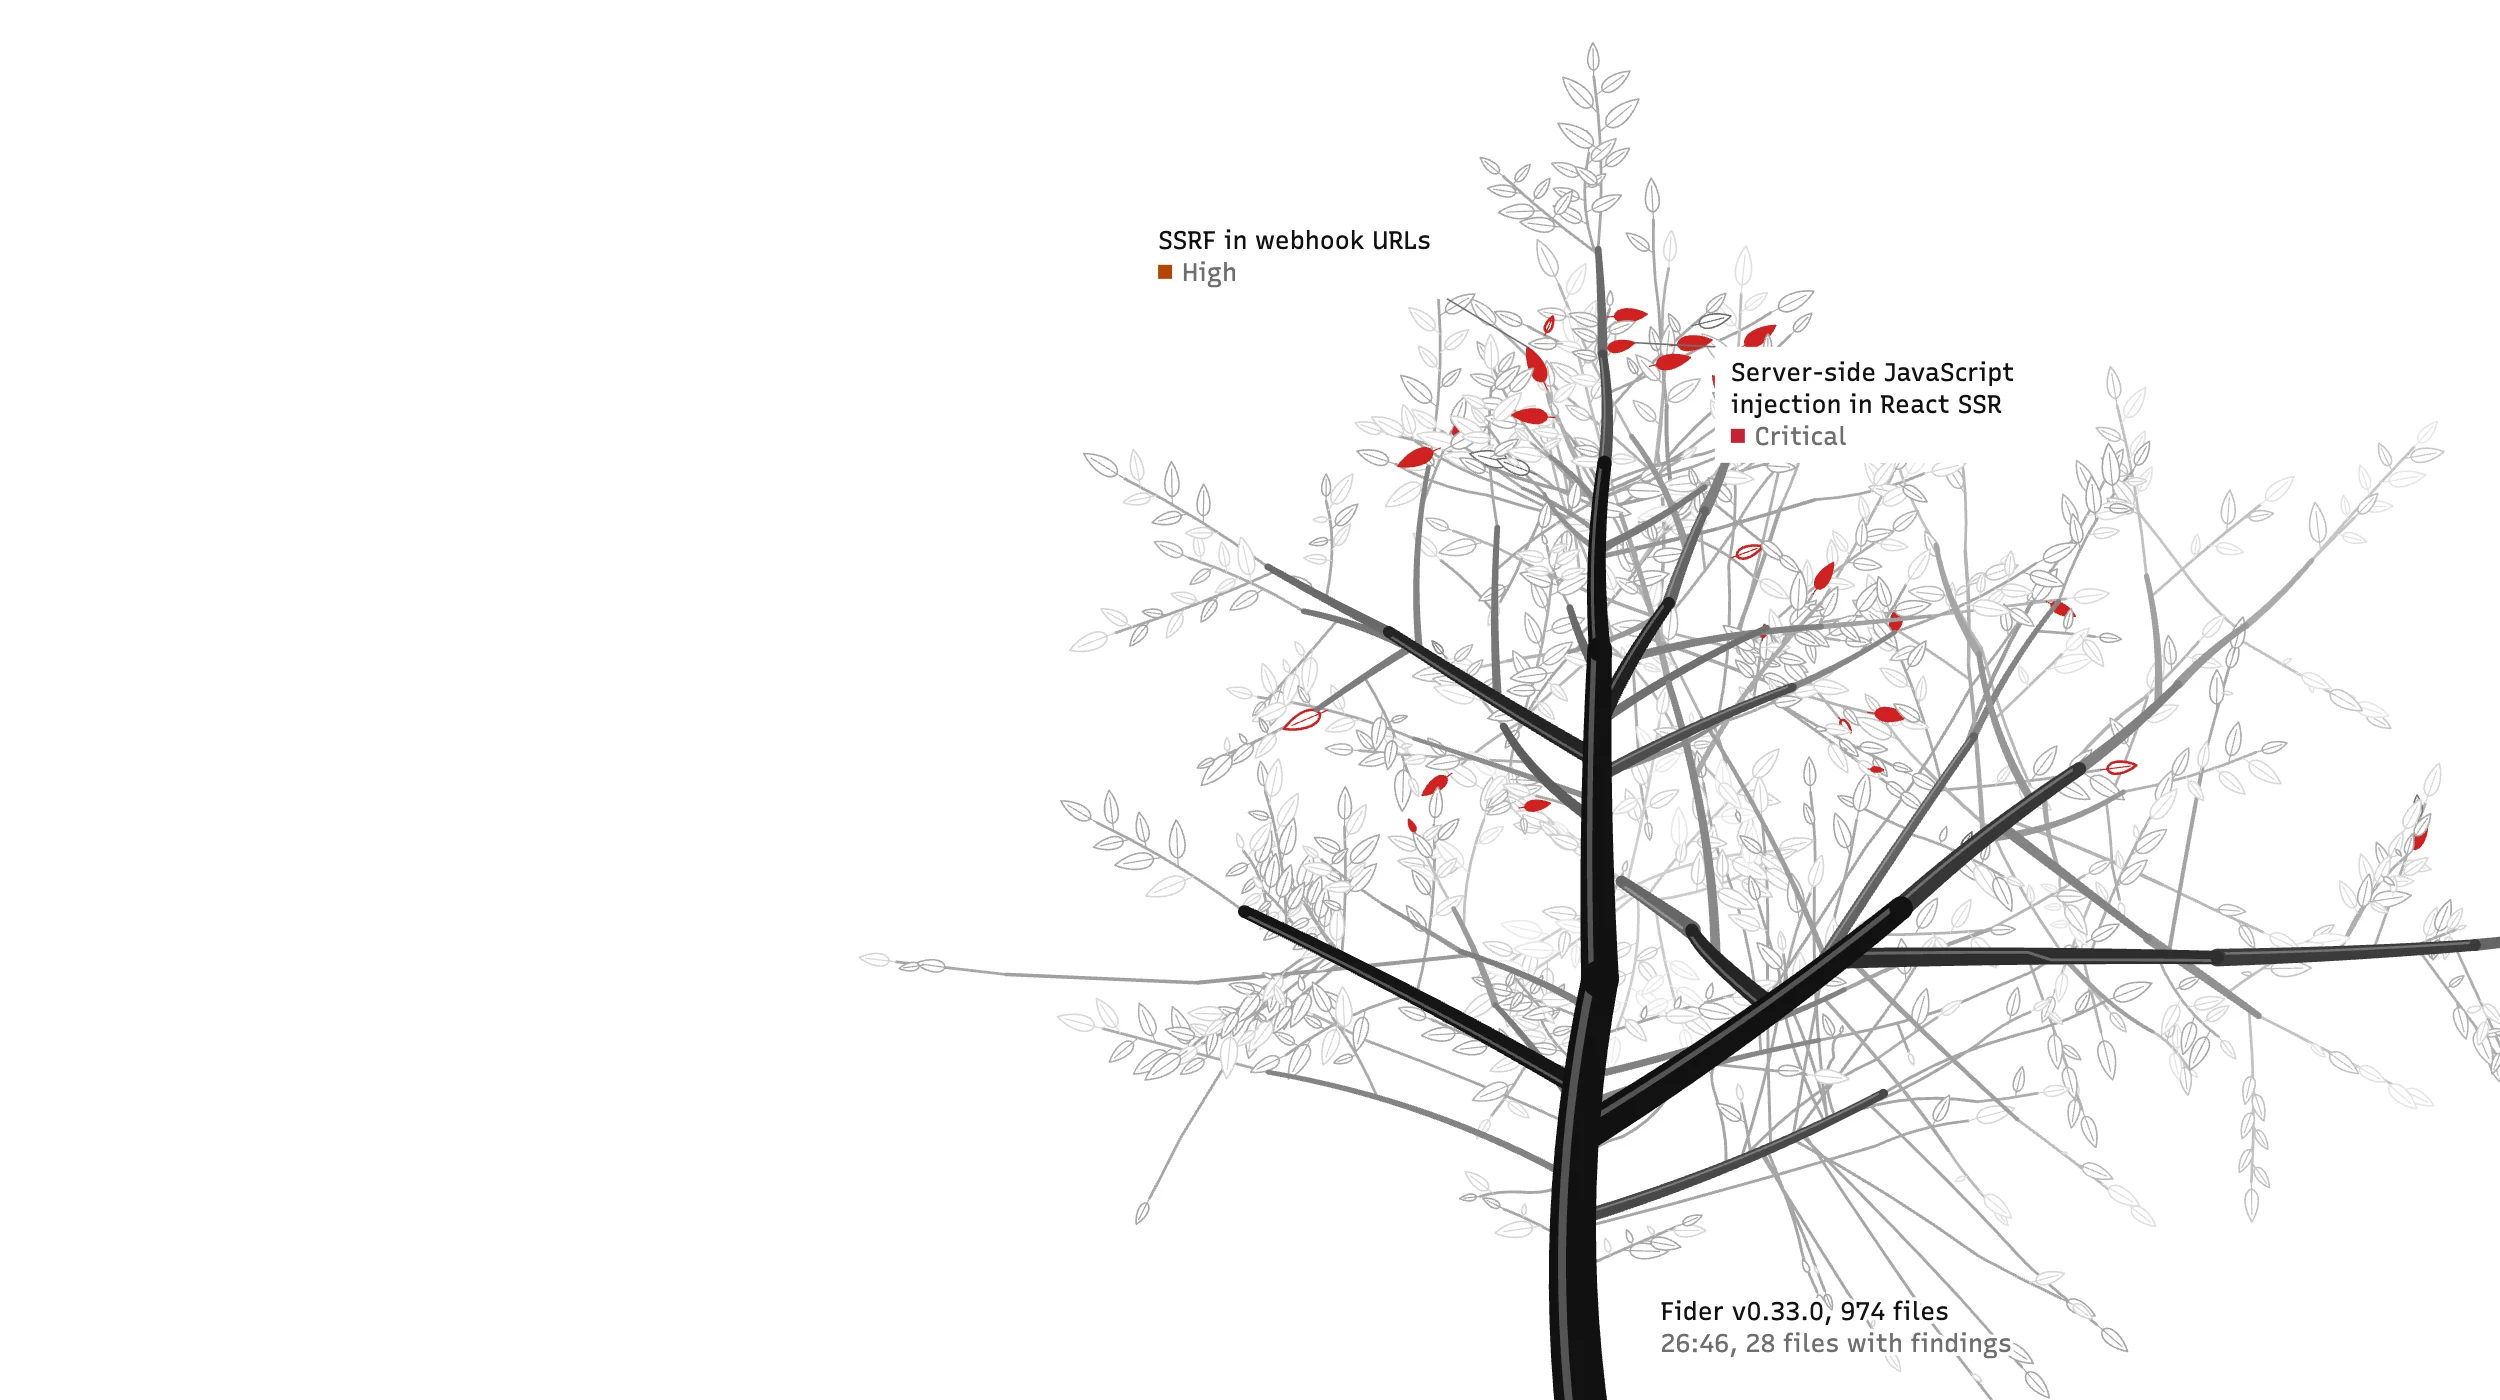
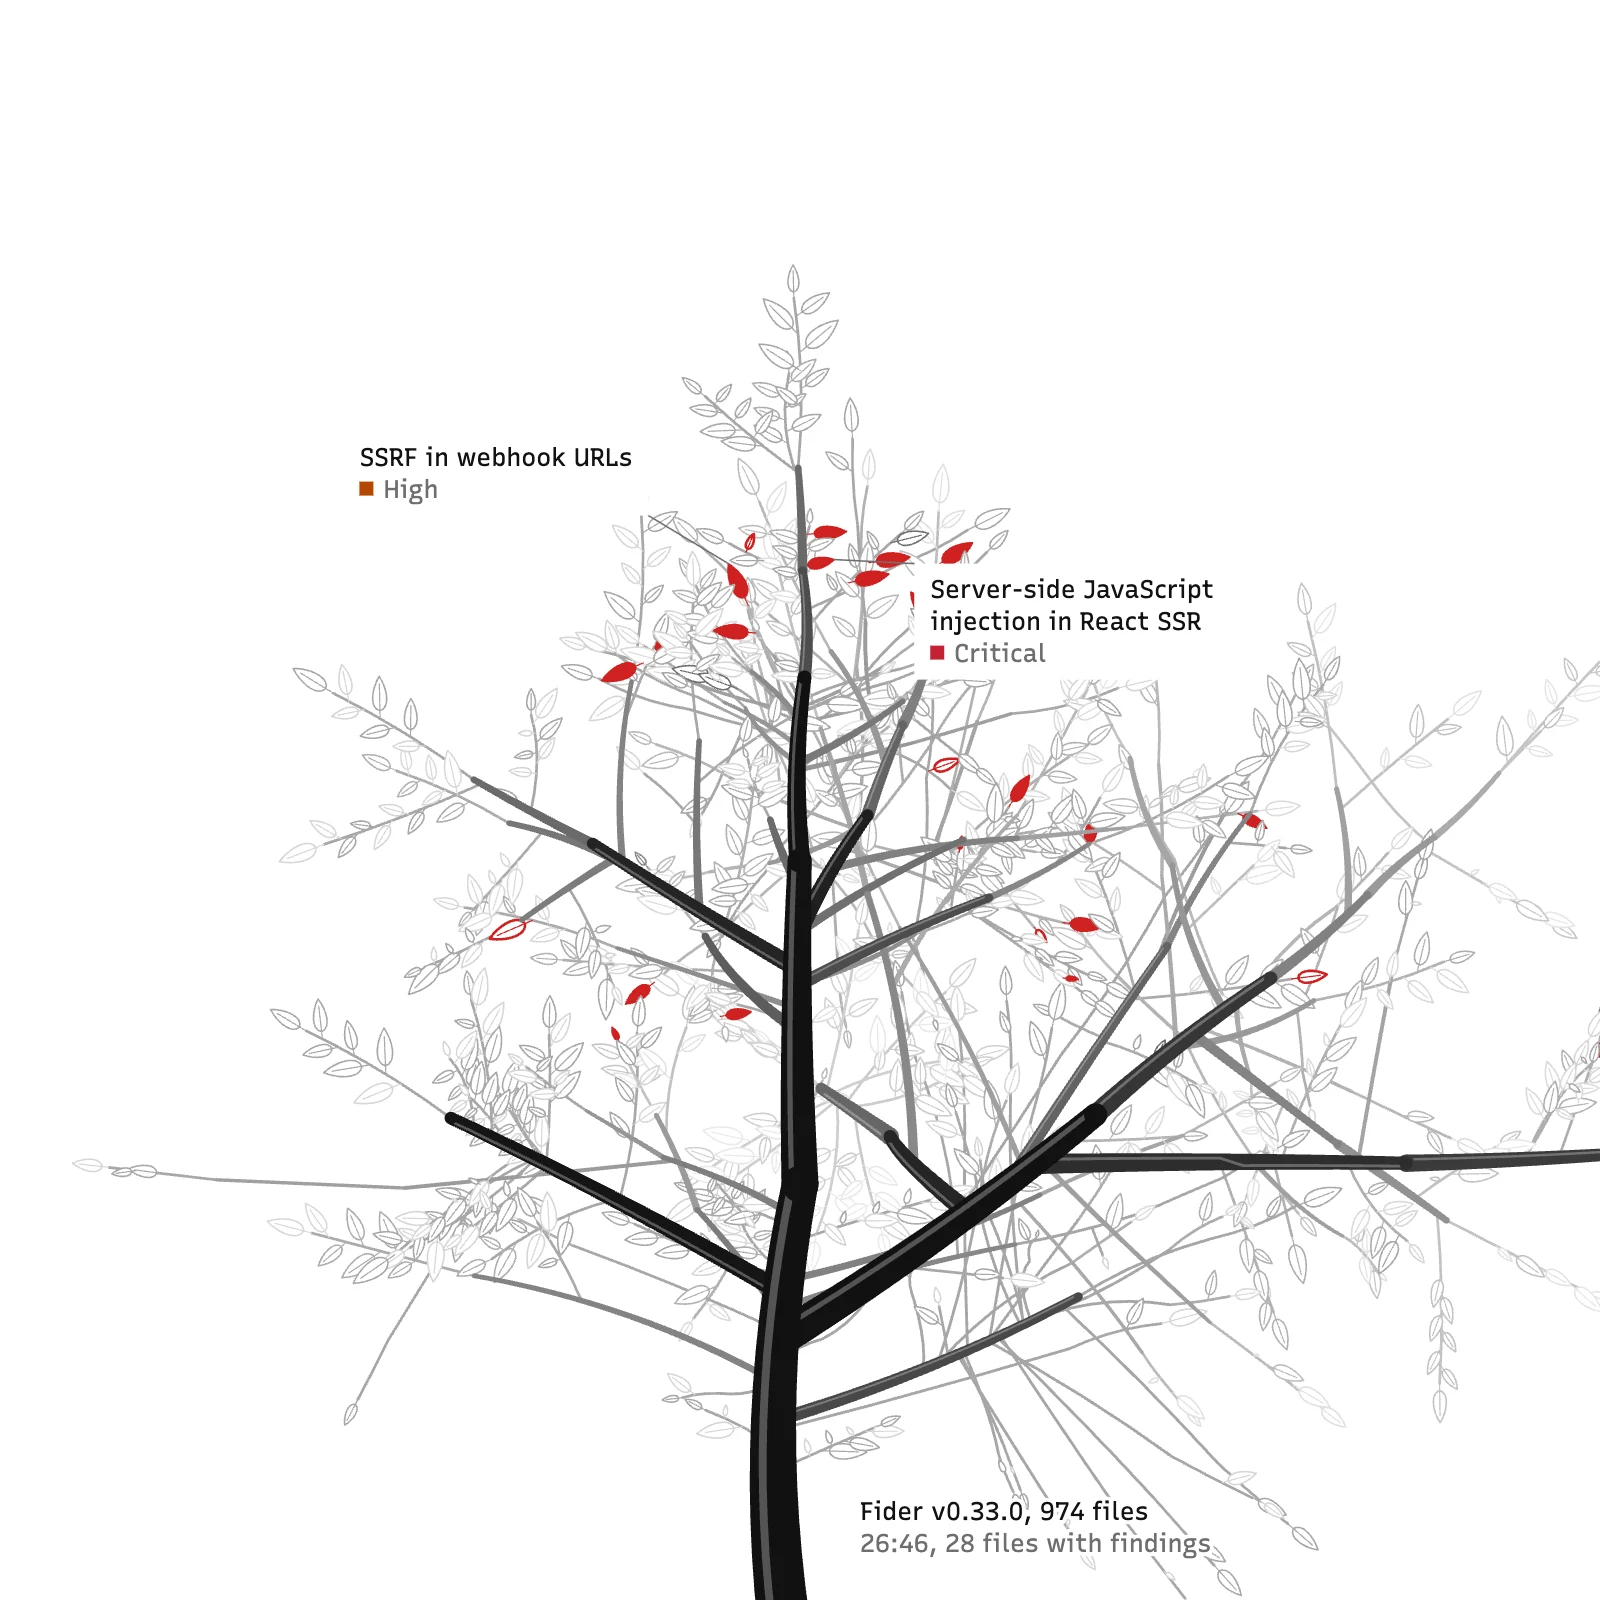
에이전트가 애플리케이션을 읽고, 신뢰할 수 없는 입력이 들어오는 지점부터 사용되는 지점까지 추적합니다. 각 후보 발견 사항은 격리된 샌드박스에서, 동적 테스트가 켜져 있으면 배포된 앱을 대상으로 테스트한 뒤 이유와 함께 확인되거나 기각됩니다. 보안 연구원이 발견 사항을 검증하고, 재현 가능한 이슈를 수정 가이드와 함께 전달합니다.

환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46 환경 생성 호출 그래프 구축 공격 표면 매핑 데이터 흐름 추적 익스플로잇 동적 테스트 26:46

수정

발견 사항에서 Remediate를 선택하면 Hacktron 에이전트가 수정 코드를 작성하고 테스트한 뒤 풀 리퀘스트를 엽니다.

Automations 자세히 알아보기 .

새 발견 검증 수정 불필요 오탐 수정 테스트 실패 성공 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패 새 발견 검증 수정 테스트 성공 수정 불필요 오탐 실패

보고서

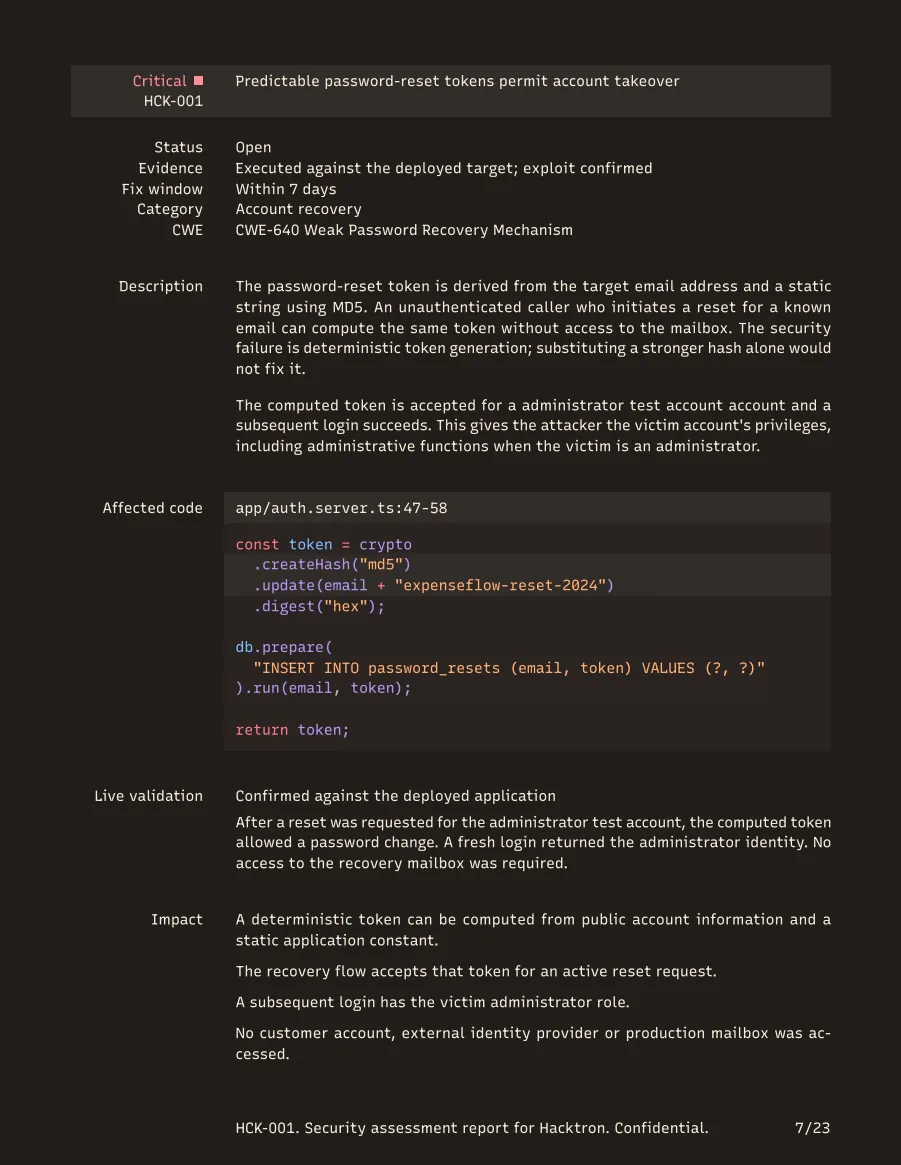
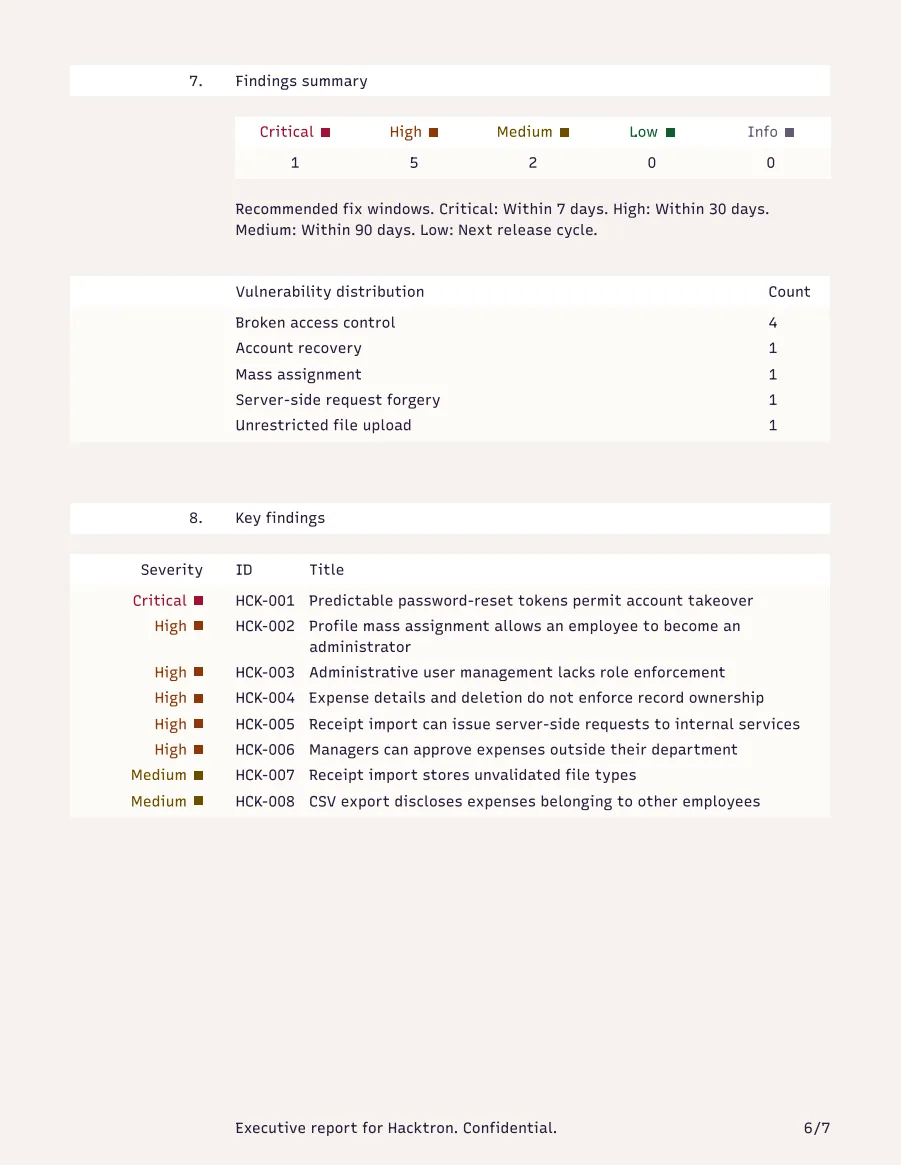
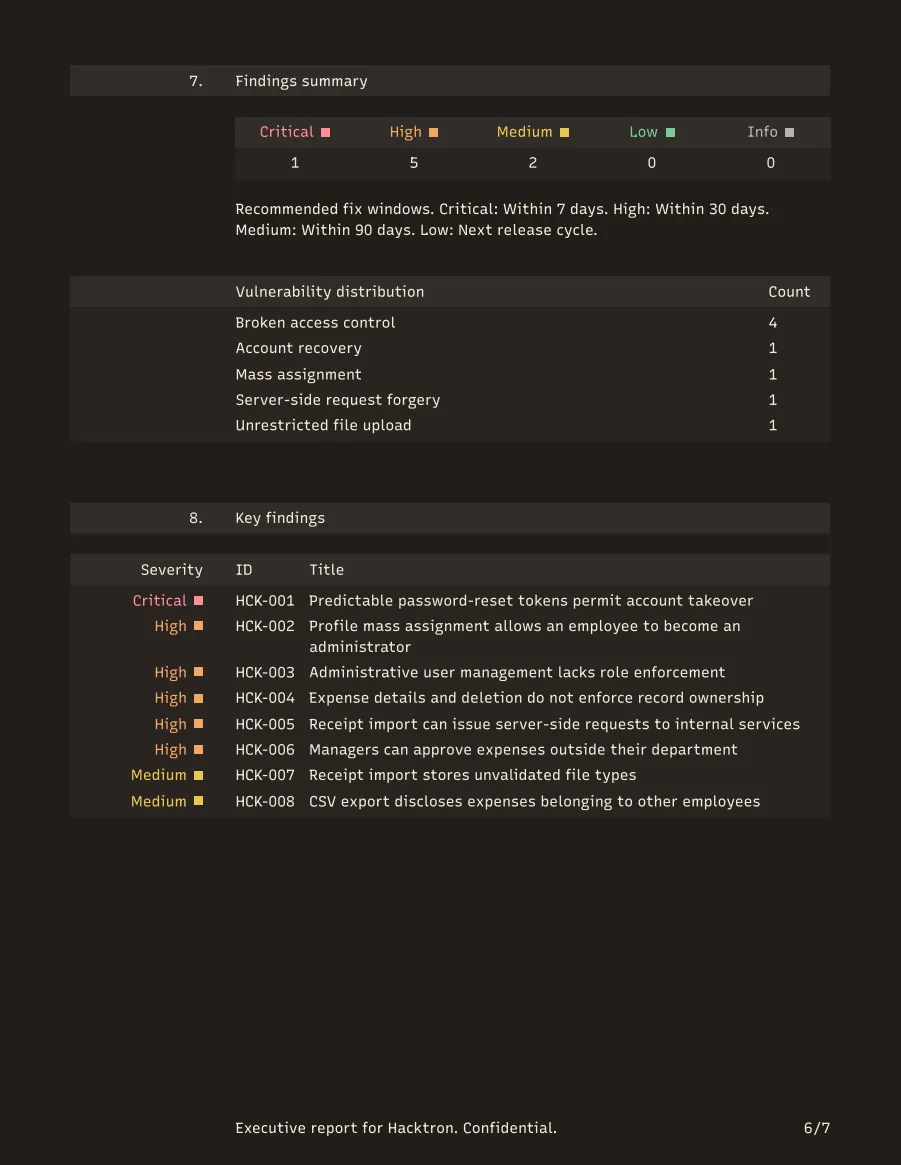
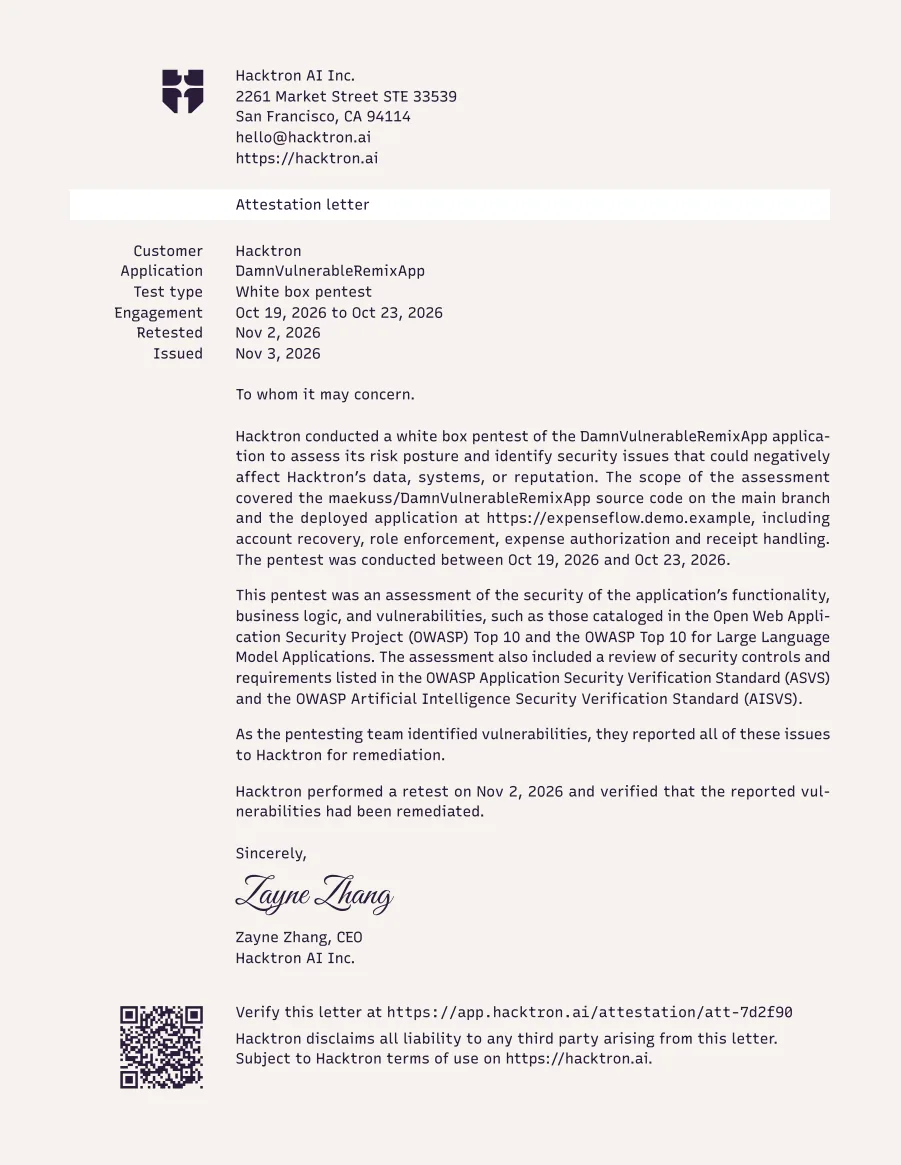
확인된 각 발견 사항에는 위치, 입증 방법, 수정 방법이 담깁니다. 전체 보고서는 엔지니어를 위한 것이고, 경영진 보고서는 경영진과 감사인을 위한 것입니다. 두 보고서 모두 무료 재테스트 후 다시 발행되며, 확인서가 침투 테스트 수행을 증명합니다.

샘플 전체 보고서는 데모 경비 관리 앱에 대한 침투 테스트 결과입니다.
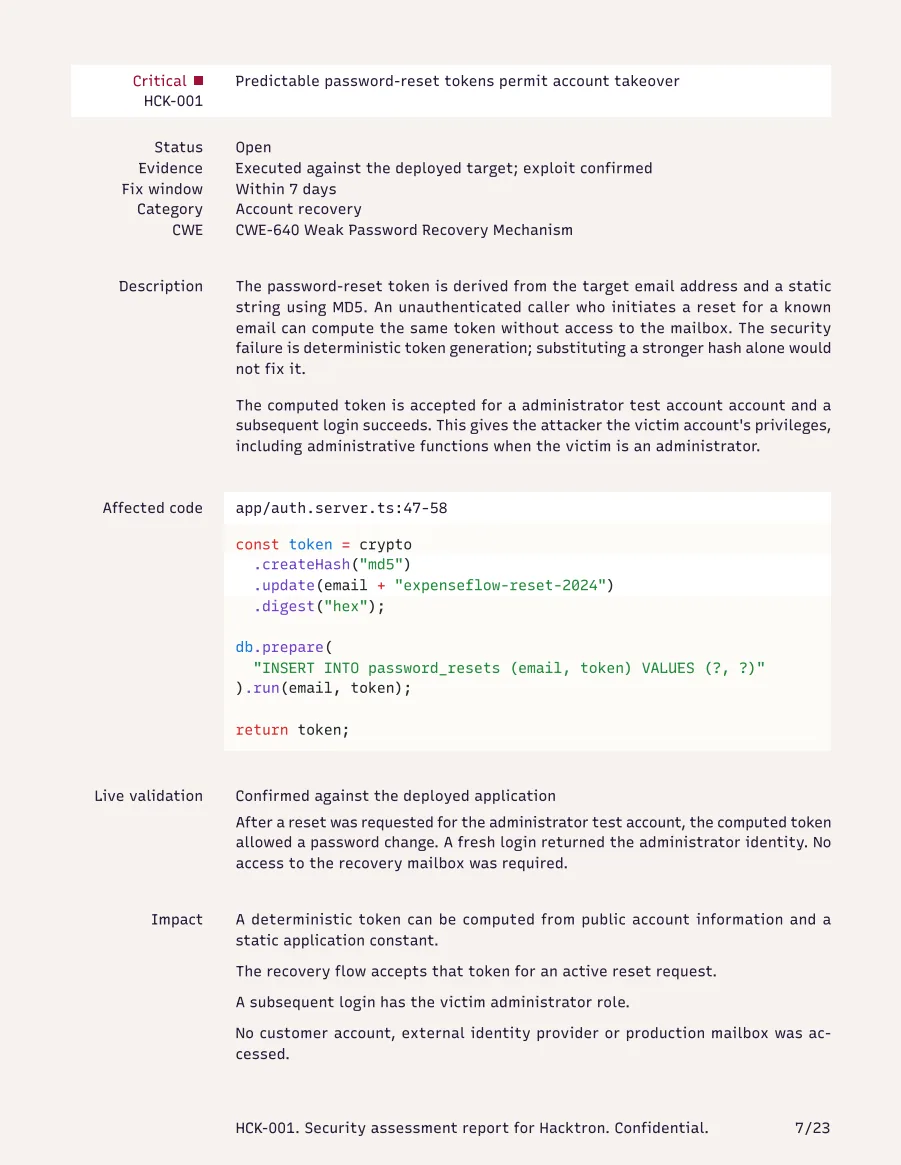
샘플 전체 보고서 7페이지: 발견 사항 HCK-001, 예측 가능한 비밀번호 재설정 토큰으로 인한 계정 탈취샘플 전체 보고서 7페이지: 발견 사항 HCK-001, 예측 가능한 비밀번호 재설정 토큰으로 인한 계정 탈취
전체 보고서
샘플 경영진 보고서 6페이지: 발견 사항 요약 및 주요 발견 사항샘플 경영진 보고서 6페이지: 발견 사항 요약 및 주요 발견 사항
경영진 보고서
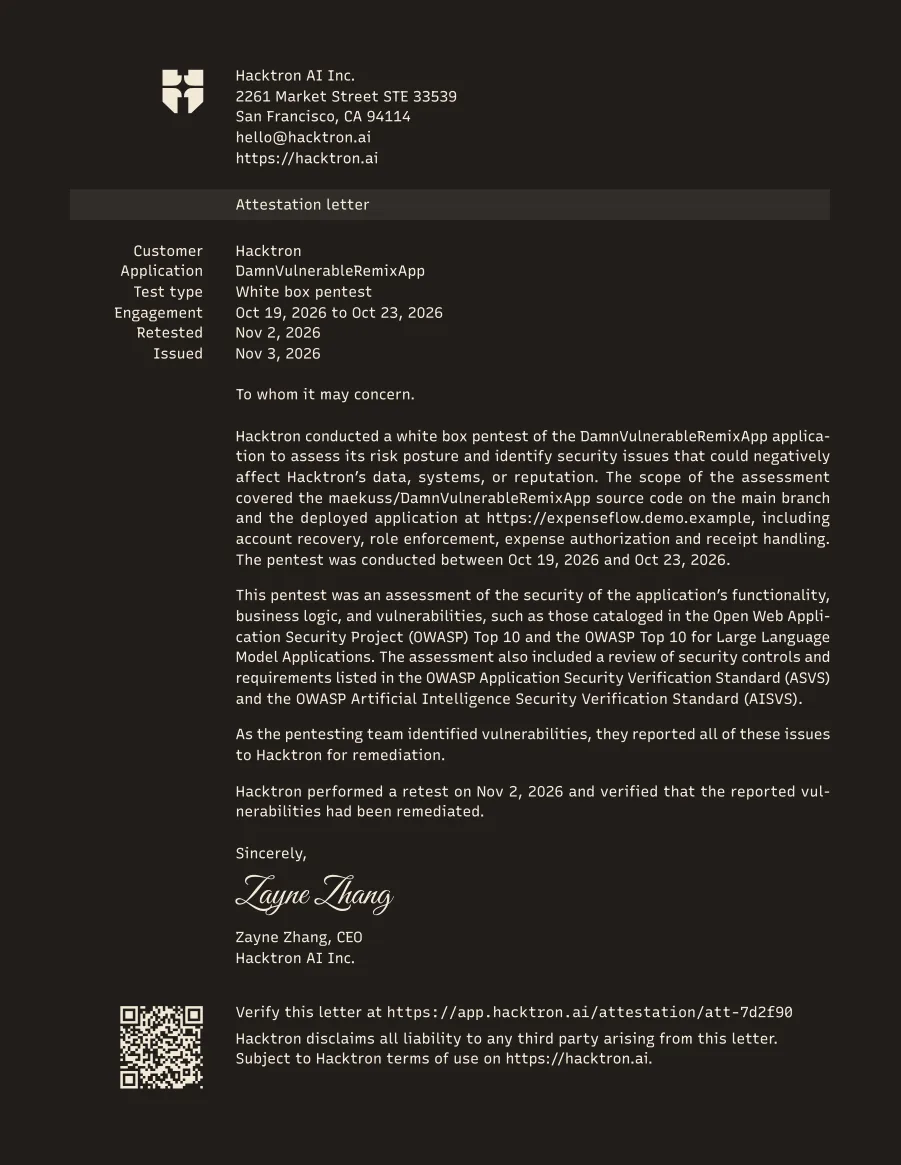
재테스트를 거친 침투 테스트를 확인하는 샘플 확인서재테스트를 거친 침투 테스트를 확인하는 샘플 확인서
확인서

가격

가격은 코드 규모에 따라 정해집니다.

자주 묻는 질문

블랙박스 테스트인가요?

아닙니다. Whitebox는 소스 코드를 읽기 때문에 구현 세부 사항, 데이터 흐름, 비즈니스 로직을 따라갑니다. 민감한 코드라면 아카이브를 업로드하거나, Enterprise 플랜에서 자체 네트워크 내부에서 실행할 수 있습니다.

동적 테스트는 안전한가요?

테스트 계정이 있는 스테이징 배포를 대상으로 지정하세요. 침투 테스트가 시작되기 전에 Hacktron이 지켜보시는 가운데 로그인 절차를 수행하며, 모든 작업이 기록됩니다.

자체 도구에서 시작할 수 있나요?

네. Slack, MCP 또는 API로 침투 테스트를 시작할 수 있습니다. 시작은 조직 관리자가 승인합니다.

문의

데모를 예약하거나 침투 테스트를 시작하세요.

[↓] [↑] [enter] 키로 이동
메뉴
[M]
메뉴의 다음 항목
[J]
메뉴의 이전 항목
[K]
검색
[F]
질문하기
[A]
로그인
[S]
페이지 복사
[C]
듣기
[L]
양쪽 정렬
[R]
언어
[G]
다크 모드
[D]
고대비
[H]
단축키
[I]
닫기
[Esc]