Hacktron Whitebox
完整的白盒渗透测试,以机器的速度完成。
Hacktron Whitebox 为您的渗透测试补上黑盒测试所缺少的东西:您的源代码。借助源代码,Hacktron 能发现外部测试人员看不到的业务逻辑和数据流缺陷,并逐一证实。
开始前即可看到价格,结束时获得可用于 SOC 2 或 ISO 27001 的报告。
测试范围
一个应用,从源代码到已部署的应用。
测试过程
智能体读取应用,追踪不可信输入从进入点到使用点的全过程。每个候选发现都会在隔离的沙箱中测试,开启动态测试时则针对您已部署的应用测试,随后附上理由予以确认或排除。安全研究人员会验证发现,并交付可复现的问题及修复建议。
修复
在某个发现上选择 Remediate,Hacktron 智能体就会编写修复、进行测试并发起拉取请求。
报告
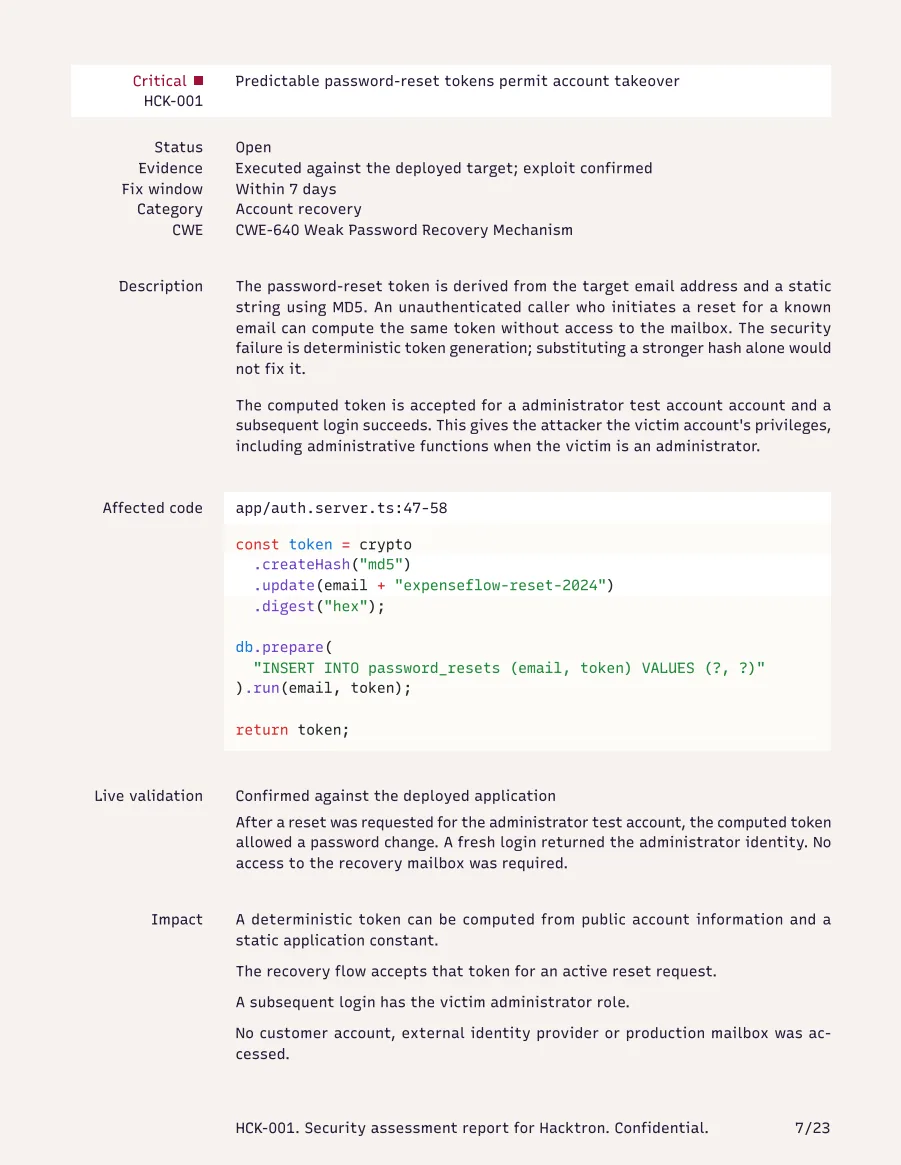
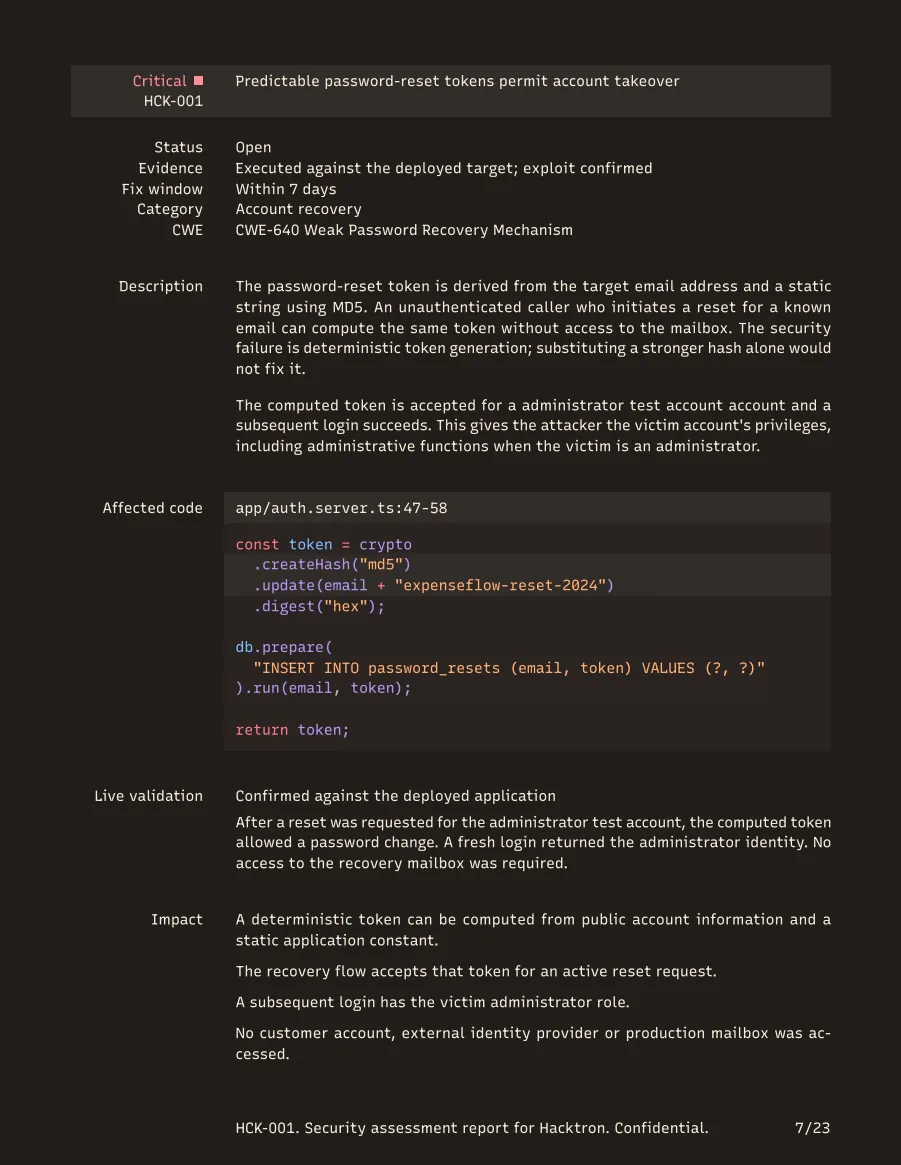
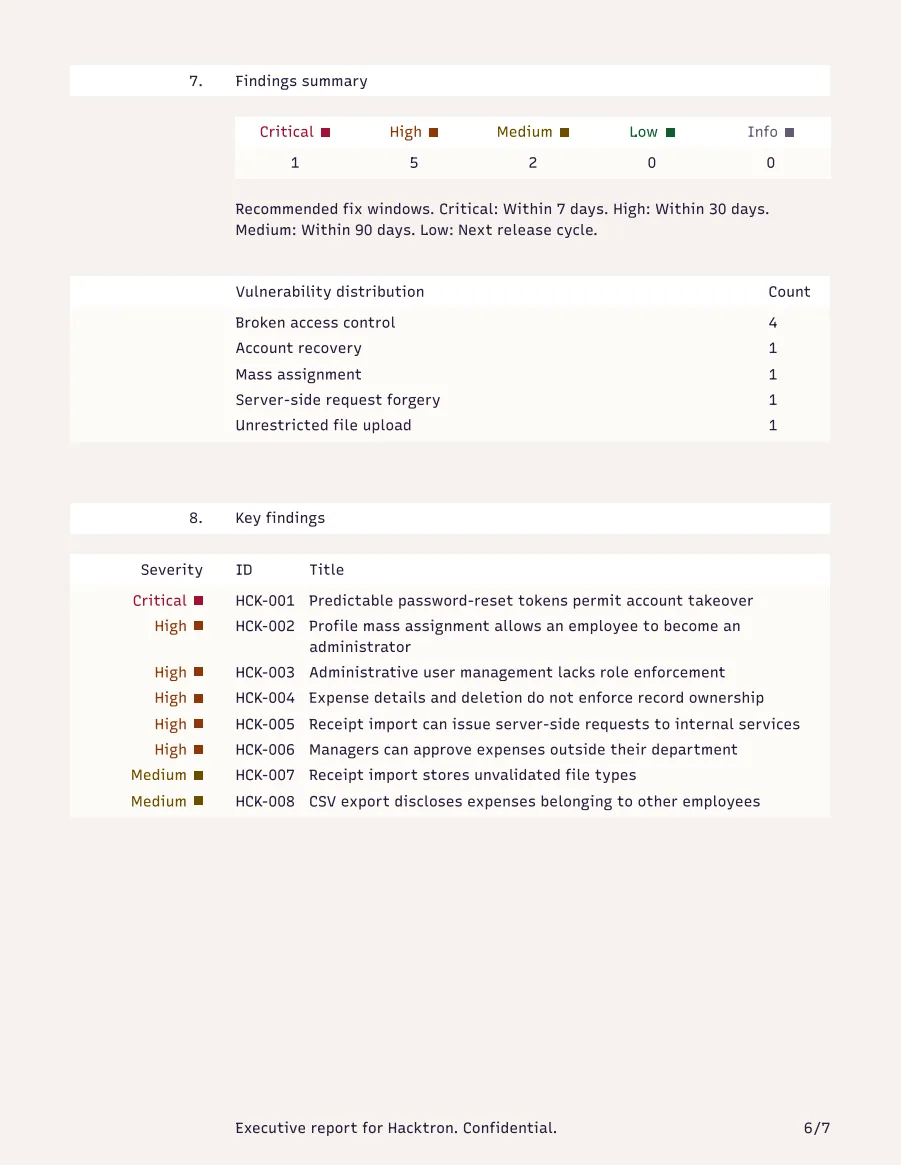
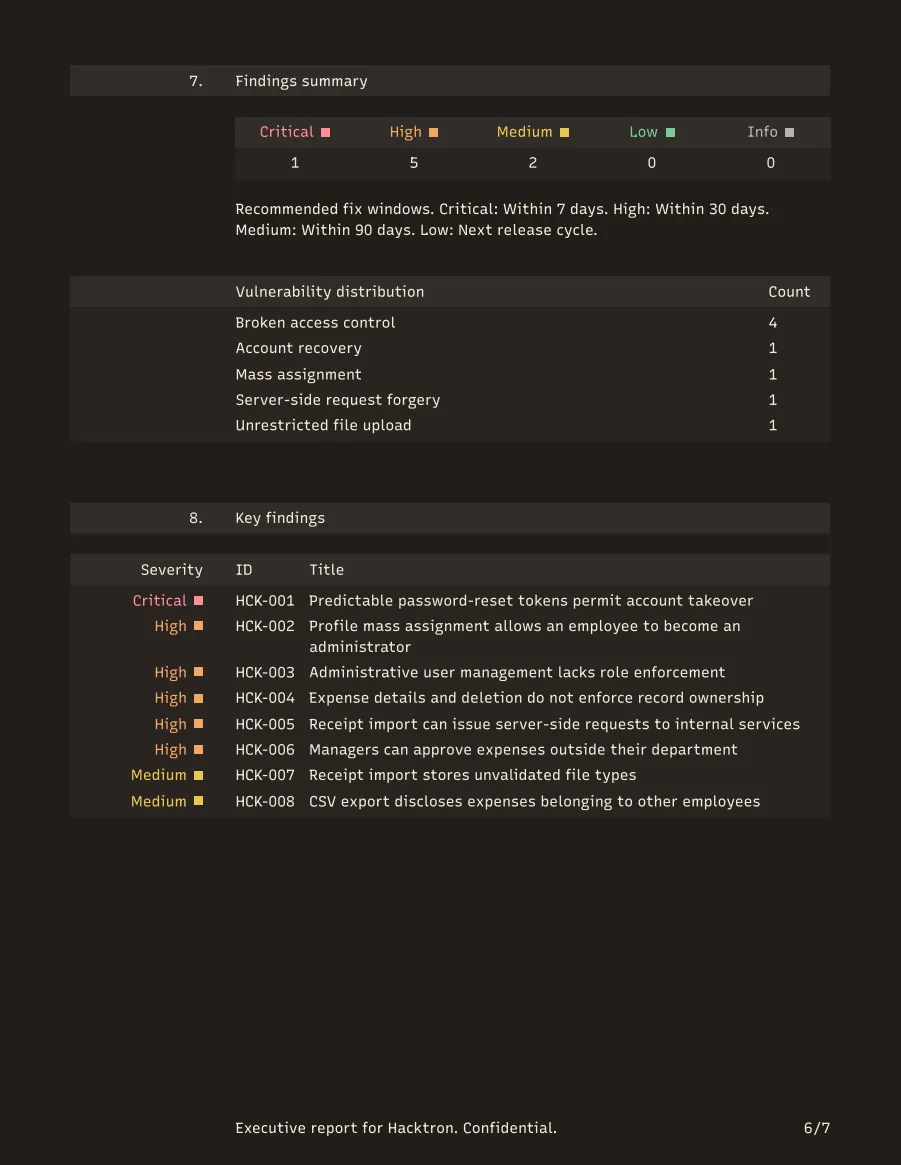
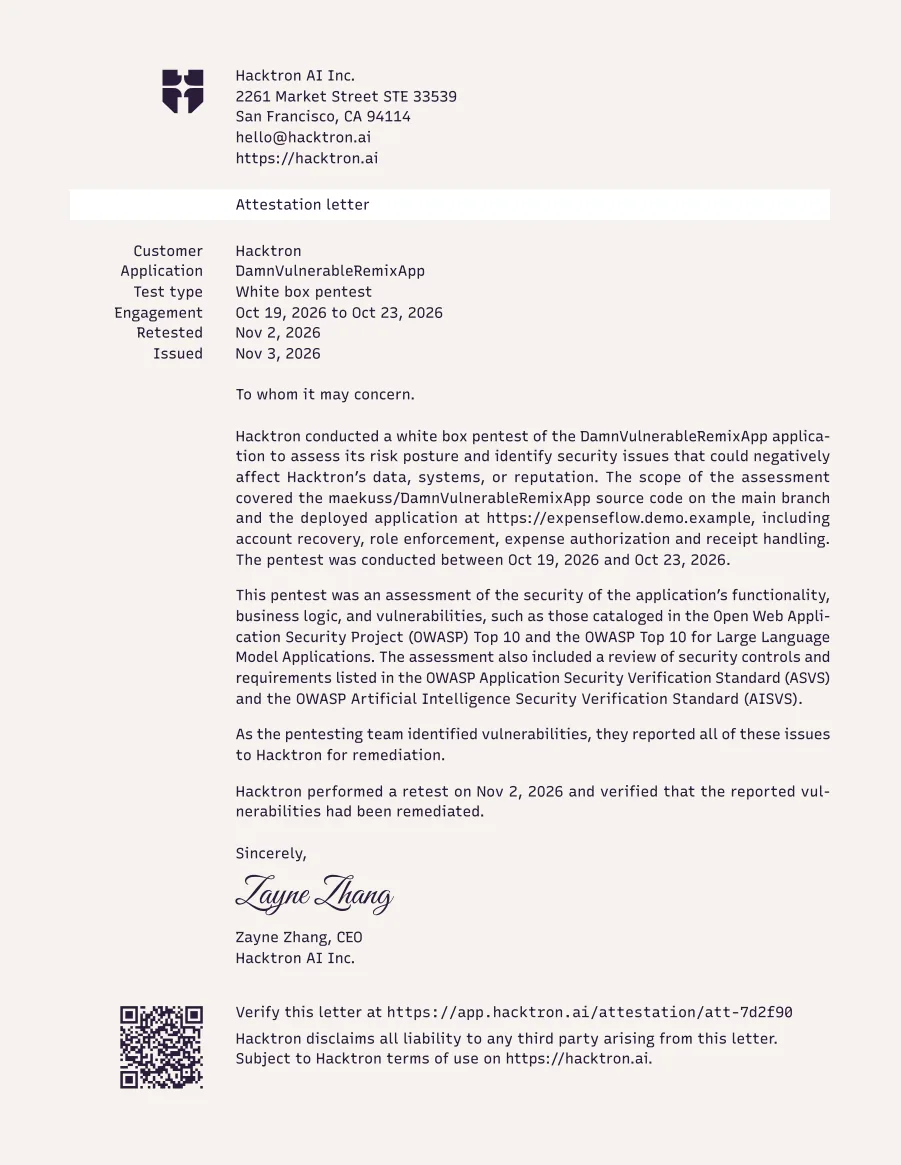
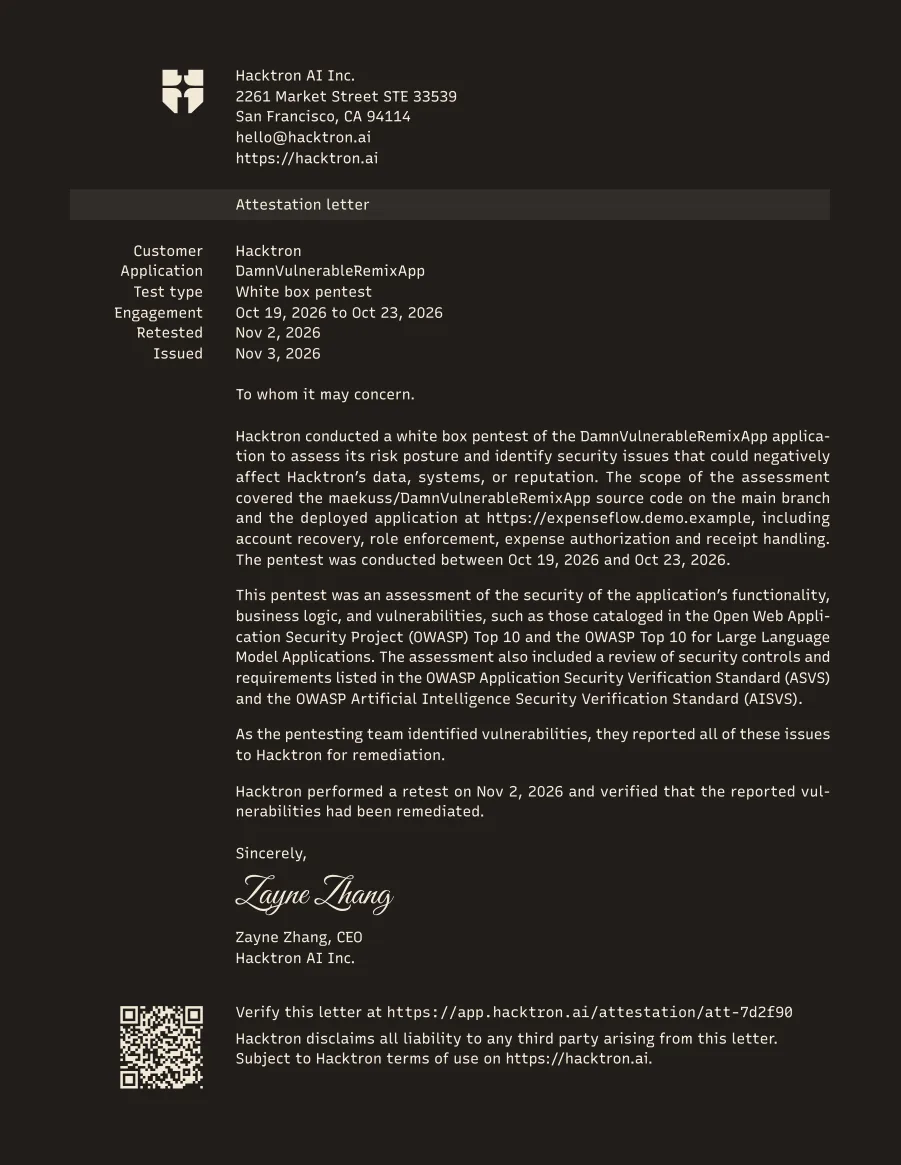
每个已确认的发现都会说明它的位置、证实方式以及修复方法。完整报告面向您的工程师,管理层报告面向管理层和审计人员。两份报告都会在免费复测后重新出具,并附一封证明函确认本次渗透测试。
示例完整报告来自对一个演示报销应用的渗透测试。
价格
价格取决于代码规模。
常见问题
这是黑盒测试吗?
不是。Whitebox 读取源代码,因此能追踪实现细节、数据流和业务逻辑。对于敏感代码,您可以上传压缩包,或在 Enterprise 方案下于您自己的网络内运行。
动态测试安全吗?
请将其指向带有测试账户的预发布环境。渗透测试开始前,Hacktron 会在您的注视下执行登录步骤,并记录每一项操作。
可以从我们自己的工具中启动吗?
可以。通过 Slack、MCP 或 API 启动渗透测试,由组织管理员批准启动。