Hacktron Whitebox
Pentests de caixa branca completos. Na velocidade da máquina.
O Hacktron Whitebox dá ao seu pentest o que falta aos testes de caixa-preta: o seu código-fonte. Com ele, o Hacktron encontra as falhas de lógica de negócio e de fluxo de dados que um testador externo não consegue ver, e comprova cada uma.
Você vê o preço antes de começar e termina com um relatório pronto para SOC 2 ou ISO 27001.
Escopo
Uma aplicação, do código-fonte à versão implantada.
Testes
Agentes leem a aplicação e rastreiam a entrada não confiável desde onde ela entra até onde é usada. Cada possível achado é testado em um sandbox isolado, ou contra sua aplicação implantada quando os testes dinâmicos estão ativos, e então confirmado ou descartado com o motivo. Pesquisadores de segurança validam os achados e entregam problemas reproduzíveis com orientações de correção.
Correções
Escolha Remediate em um achado e um agente da Hacktron escreve uma correção, testa e abre um pull request.
Relatórios
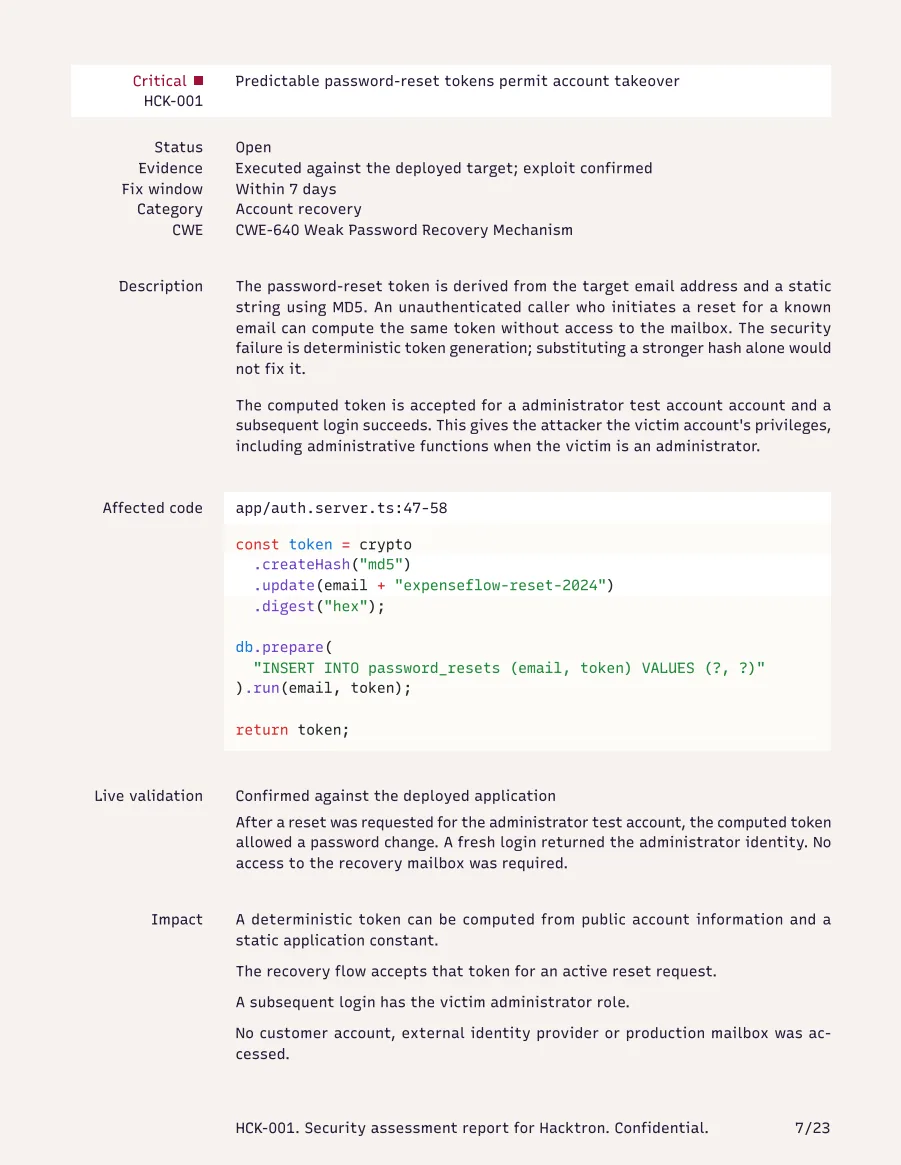
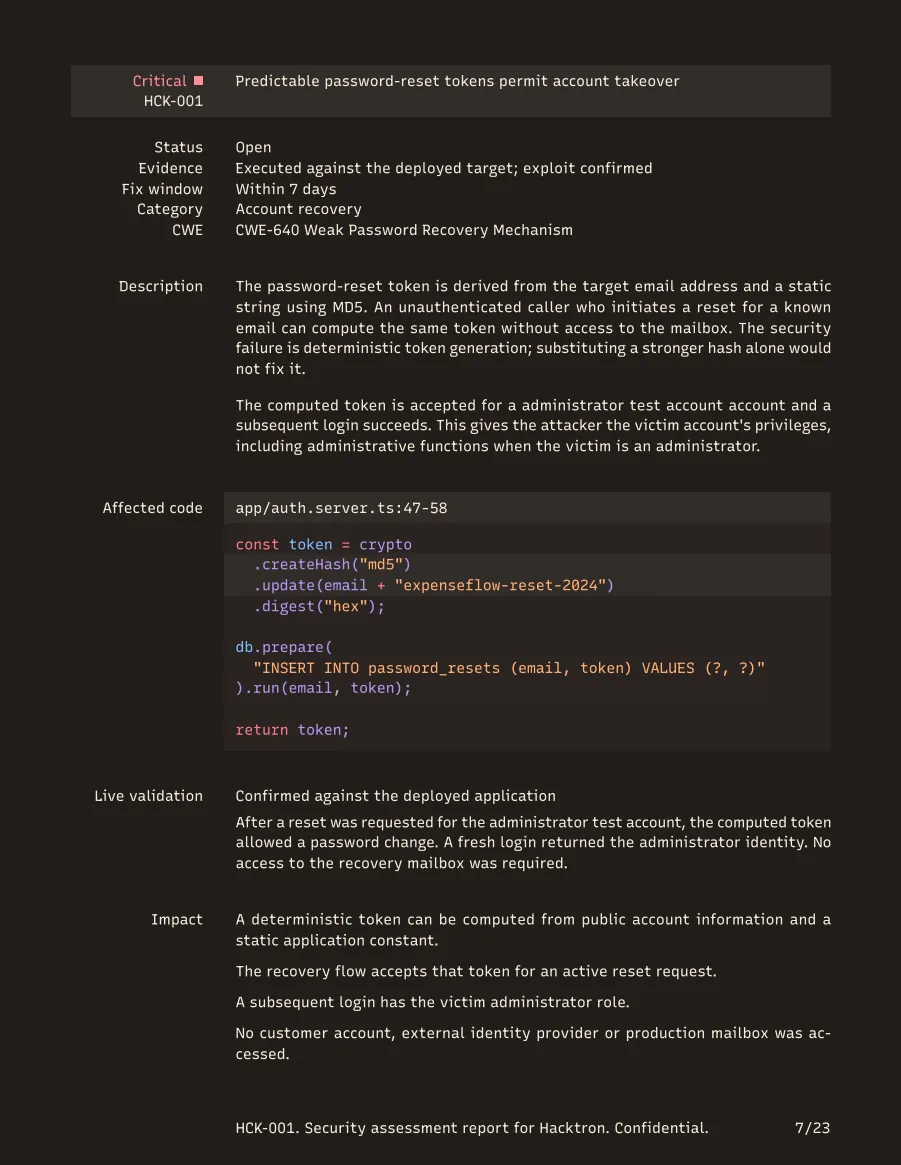
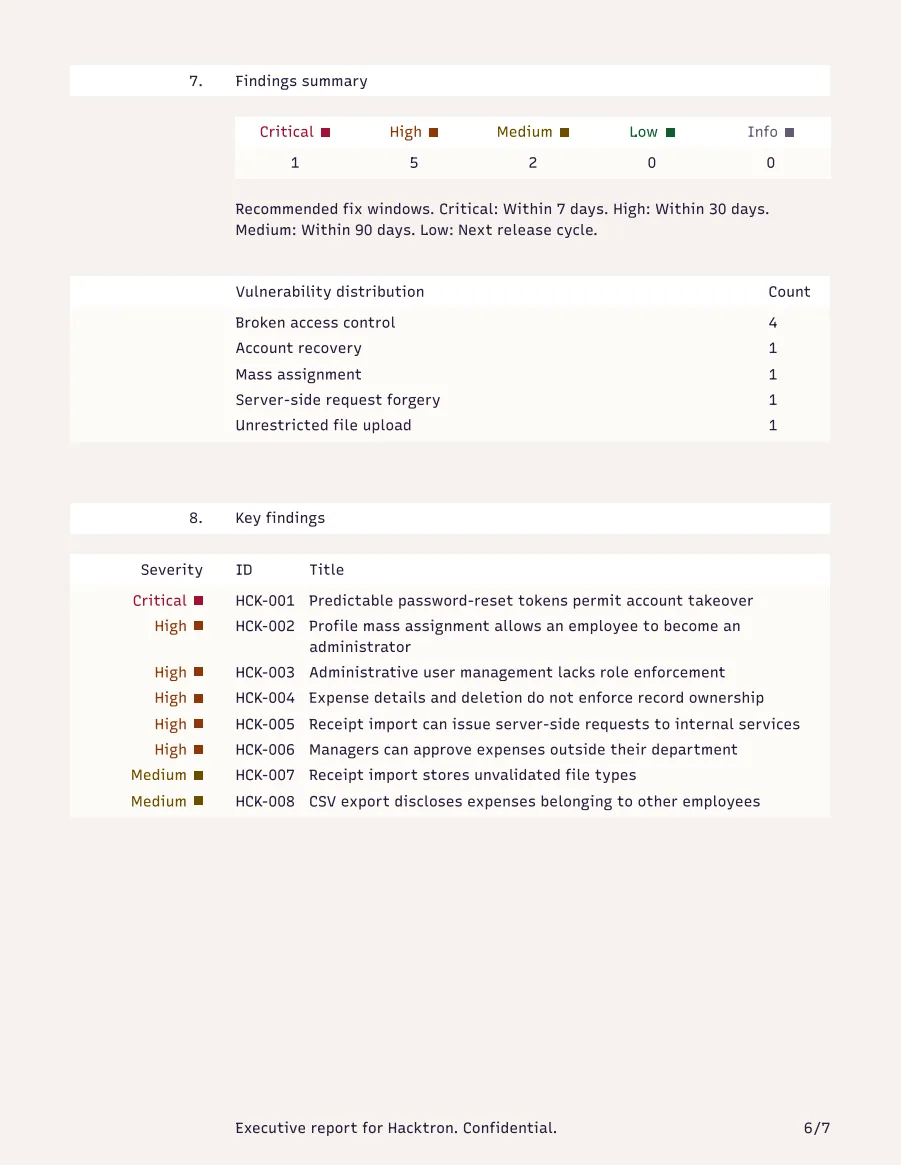
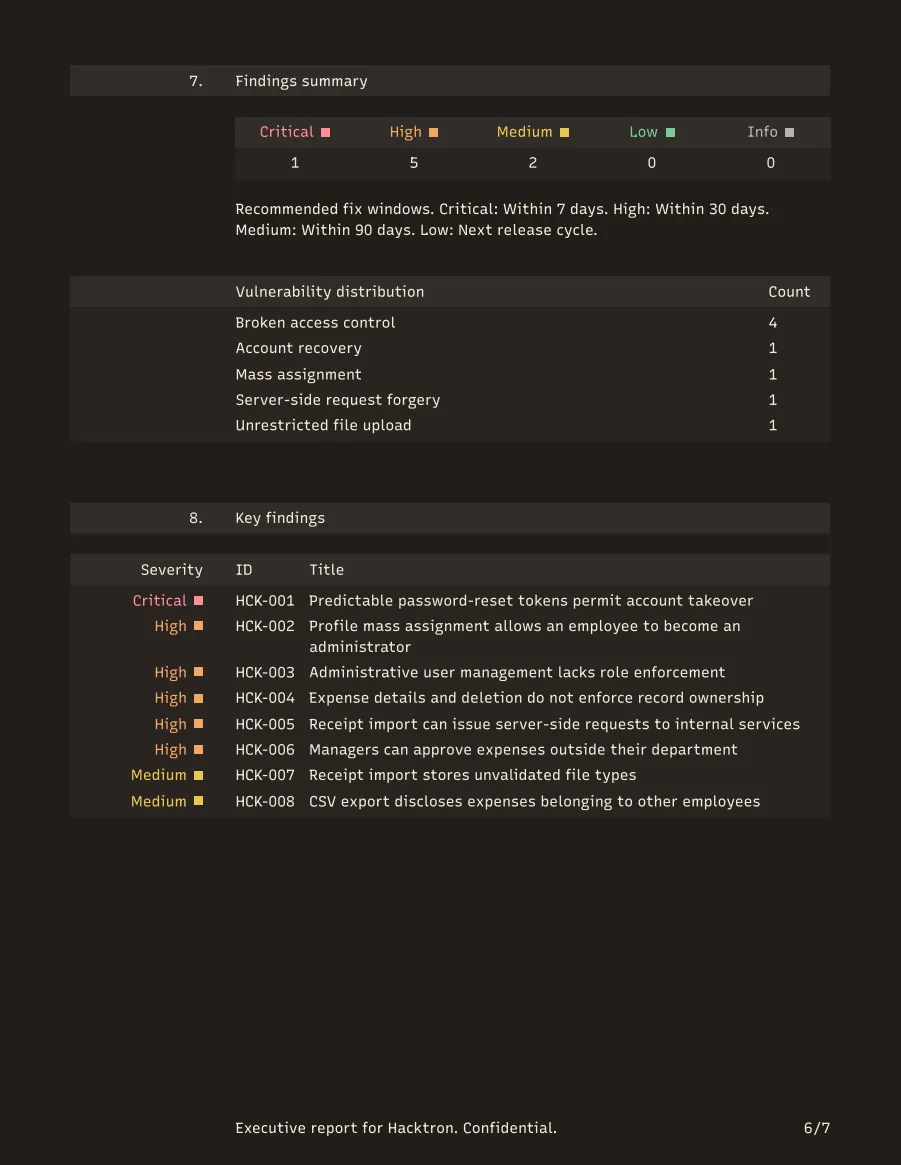
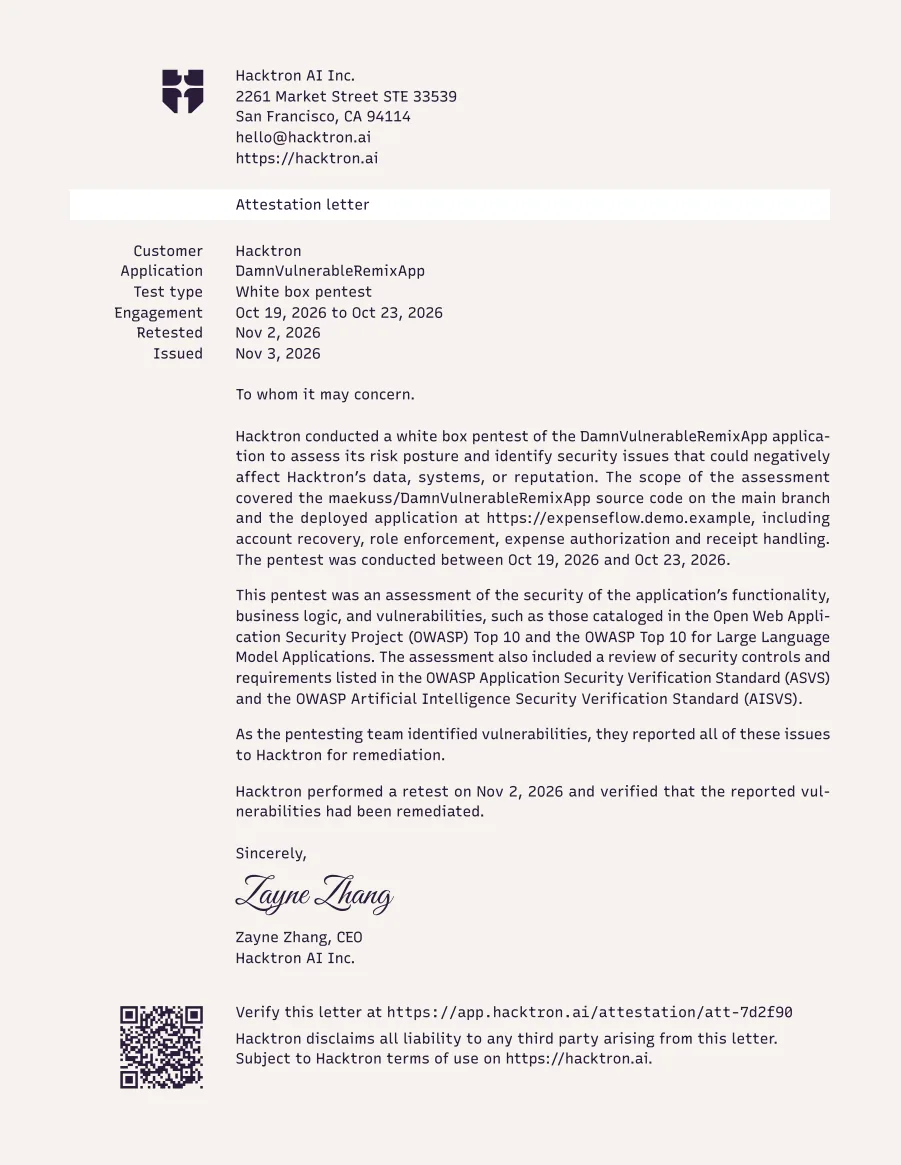
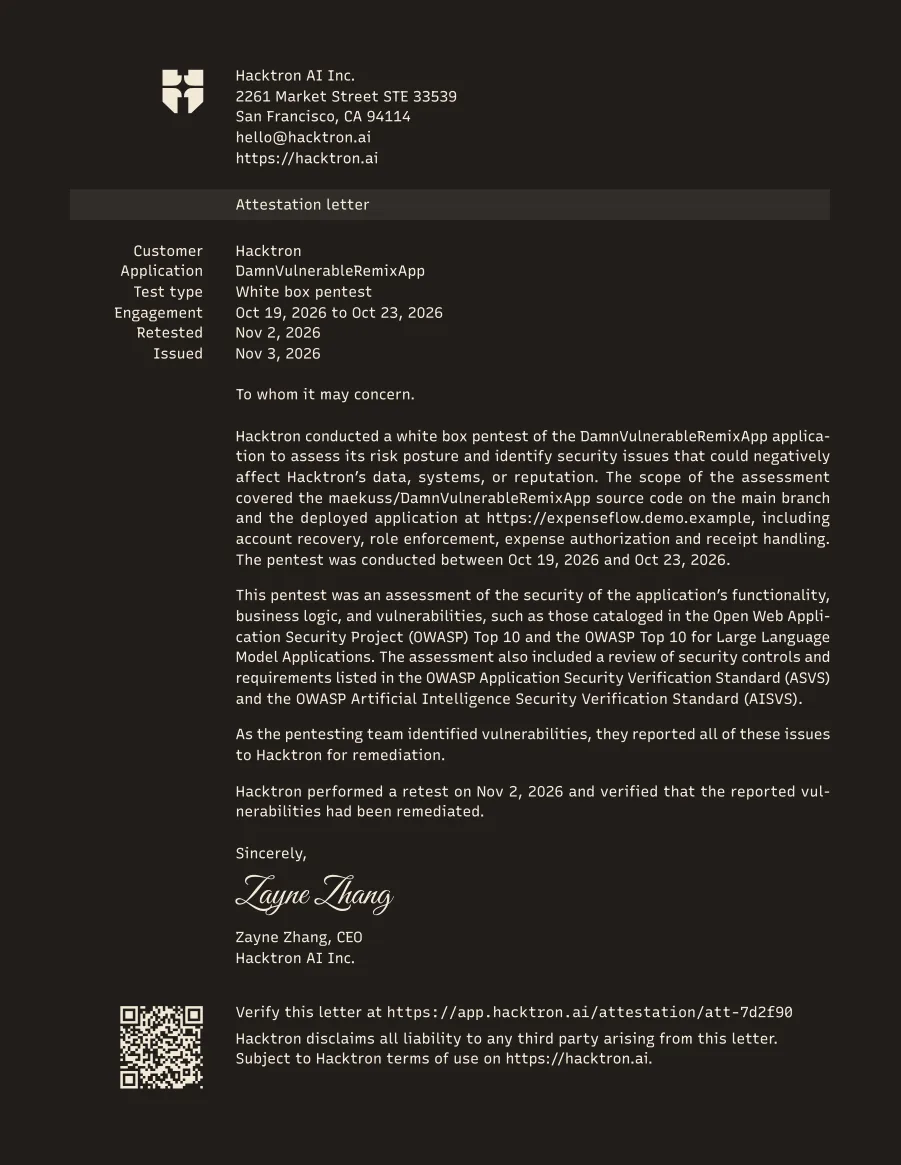
Cada achado confirmado vem com onde está, como foi comprovado e como corrigi-lo. O relatório completo é para seus engenheiros e o relatório executivo para a liderança e os auditores. Ambos são reemitidos após o reteste gratuito, e uma carta de atestado confirma o pentest.
O relatório completo de exemplo vem de um pentest de um aplicativo de despesas de demonstração.
Preço
O preço acompanha o tamanho do código.
Perguntas
É um teste de caixa-preta?
Não. O Whitebox lê o código-fonte, então acompanha detalhes de implementação, fluxos de dados e lógica de negócio. Para código sensível, envie um arquivo compactado ou execute-o dentro da sua própria rede no plano Enterprise.
Os testes dinâmicos são seguros?
Aponte-os para um ambiente de staging com contas de teste. Antes de o pentest começar, o Hacktron segue seus passos de login enquanto você acompanha, e cada ação fica registrada.
Podemos iniciá-lo pelas nossas próprias ferramentas?
Sim. Inicie um pentest pelo Slack, via MCP ou pela API. Um administrador da organização aprova o início.